Março 1st, 2023: Diversas vulnerabilidades encontradas no ConnectWise Recover e no R1Software, utilizando o ZK Framework para desenvolvimento web em Java. Essas vulnerabilidades permitem a execução arbitrária de código, escalonamento de privilégios e podem permitir que hackers implantem ransomware/backdoors por meio de serviços de backup remoto. Recomendação: Aplique patches nos sistemas afetados imediatamente e investigue para garantir que os hackers ainda não tenham comprometido as redes.
A CyberHoot recebeu hoje da Rapid7 informações sobre a exploração ativa da vulnerabilidade CVE-2022-36537 em versões vulneráveis do software ConnectWise R1Soft Server Backup Manager. A vulnerabilidade subjacente está relacionada ao ZK Framework , um framework Java de código aberto usado para criar aplicações web. A ConnectWise utiliza o ZK Framework em seus populares produtos R1Soft e Recovery. A vulnerabilidade está sendo explorada para execução remota de código e instalação de drivers maliciosos que podem incluir funcionalidades de acesso remoto. Após uma invasão bem-sucedida, os atacantes conseguiram executar comandos em todos os sistemas que executam o agente de backup da ConnectWise e que estão conectados ao servidor R1Soft.
Este aviso da ConnectWise e a entrada do NVD para CVE-2022-36537 classificam a falha como uma vulnerabilidade de divulgação de informações. A Rapid7 acredita que essa categorização minimiza significativamente o risco e o impacto da CVE-2022-36537. A CyberHoot e a Rapid7 acreditam que isso subestima a criticidade desse risco. Em vez disso, recomendamos uma avaliação emergencial e a aplicação de patches nos sistemas afetados.
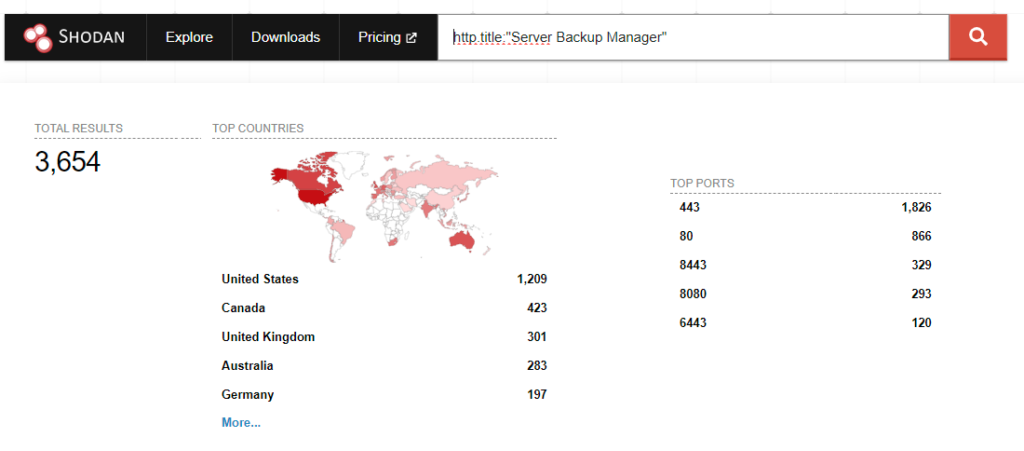
Além disso, há outras integrações com o ZK Framework que provavelmente serão divulgadas nos próximos dias ou semanas. Verifique seu(s) ambiente(s) para encontrar outras soluções que utilizem o framework Java ZK exposto.
ConnectWise Recover : A versão 2.9.7 e anteriores do Recover são afetadas.
R1Soft : O SBM v6.16.3 e versões anteriores são afetados.
O que você deve fazer?
As empresas devem verificar seu inventário de ativos de hardware e software em busca de uso do ZK Framework. Aplique patches imediatamente se você estiver em risco.
Revise os dados de varredura de vulnerabilidades para verificar se há exposição adicional. Em todos os casos, siga o seu Processo de Gerenciamento de Alertas de Vulnerabilidade (VAMP) e aplique os patches de acordo com os prazos exigidos.
Para os clientes do CyberHoot vCISO, este é um problema de gravidade crítica que deve ser corrigido imediatamente assim que for detectado, devido ao significativo potencial de comprometimento de múltiplos dispositivos e sistemas, causando grandes impactos.
De acordo com o aviso da ConnectWise , os servidores ConnectWise Recover SBM afetados foram atualizados automaticamente para a versão mais recente do Recover (v2.9.9). No entanto, para o R1Soft, atualize o gerenciador de backup do servidor para o SBM v6.16.4, lançado em 28 de outubro de 2022, utilizando o guia de atualização do R1Soft da ConnectWise.
O ZK Framework é um framework Java de código aberto usado para criar aplicações web. Como sabemos que o ConnectWise utiliza esse framework, sabemos que existem patches a serem aplicados. Pode haver muitas outras aplicações web usando esse framework Java. Avalie a exposição da sua aplicação web, independentemente de recomendações da CyberHoot, ConnectWise ou outras, para determinar outros pontos de risco para a sua organização.
Aviso do blog Rapid7 sobre explorações reais das soluções de backup de servidor ConnectWise Recover e R1Soft. Aviso de administração de segurança cibernética e de infraestrutura. Boletim de segurança da ConnectWise. Entrada no Banco de Dados Nacional de Vulnerabilidades – CVE 2022 – 36537.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lembro-me dos primeiros tempos de...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.