O malware EvilProxy ignora o MFA para assumir o controle da conta de e-mail das vítimas.
Atualização de 29 de agosto de 2024: Este tópico do Reddit fornece instruções valiosas sobre como prevenir esses ataques em seus ambientes do Office 365, sem a necessidade de uma licença E2 ou superior.
Uma licença Microsoft E2 ou superior permite habilitar o Acesso Condicional chamado " Exigir proteção de token para sessões de login ", que impede ataques de repetição de token de autenticação como este. Por que a Microsoft não inclui essa proteção em todos os níveis de licenciamento?!
Como se proteger contra ataques de Post Authentication Token no O365 sem licença E2 ou superior?
De acordo com o usuário do Reddit, LookingatCrows, você pode definir suas políticas de acesso condicional no O365 para impedir a reutilização de tokens de autenticação roubados. Para fazer isso, siga estes passos:
1. Exigir dispositivo compatível
Dispositivos compatíveis devem atender a requisitos específicos definidos no Intune. Somente dispositivos no Intune podem ter políticas de conformidade atribuídas a eles, e é a isso que se refere a configuração de acesso condicional.
2. Bloquear plataformas não permitidas para o usuário
Torne seus dispositivos (a) híbridos, (b) intradisponíveis ou (c) extraídos de outro MDM por meio de integrações. Bloqueie também o registro pessoal de dispositivos. Isso permite que bilhões de dispositivos acessem uma plataforma apenas aqueles que pertencem à empresa.
3. Restringir por locais da organização sempre que possível.
Esta é a proteção de geolocalização que impediria que usuários fizessem login remotamente de países ou locais não permitidos.
Atualização de 7 de fevereiro de 2024 – Hackers estão incorporando links de proxy maliciosos em links de "Cancelar inscrição" de aparência inócua.
Uma experiência recente em primeira mão na CyberHoot encontrou links maliciosos de cancelamento de assinatura que roubavam cookies de sessão para o e-mail e contas bancárias de um usuário. O hacker roubou a sessão de e-mail e um token de sessão bancária, o que foi a ruína do ataque. Quando atualizaram o endereço de e-mail da conta bancária e alteraram a senha de login, o departamento de Fraudes do Banco entrou em contato em poucos minutos perguntando sobre a atividade. O incidente foi resolvido em 30 minutos.
Lições aprendidas do incidente:
NUNCA baixe a guarda com NENHUM e-mail que receber. Pode ser um aviso geral, uma instituição de caridade favorita ou um anúncio de academia. Não precisa ser urgente ou emotivo. Antes de clicar em "Cancelar inscrição", aplique TODO o treinamento de phishing que você aprendeu com HootPhish (ou outros). Comece procurando por erro de digitação domínios.
Certifique-se de ter a autenticação multifator habilitada em todas as suas contas para cada atividade, incluindo redefinições de senha.
Congele seu crédito em todos os lugares. Veja como.
Declare seus impostos com antecedênciaNeste incidente, o hacker teve acesso ao CPF, data de nascimento e endereço do usuário. Tudo o que ele precisa para roubo de identidade ou declaração de imposto de renda para um reembolso generoso e lucrativo, enviado para o local de sua escolha.
10 de agosto de 2023 – A Microsoft relatou um grande número de contas invadidas apesar de terem o MFA habilitado; o culpado é o evilproxy.
A equipe de vCISOs da CyberHoot teve duas (2) contas do Microsoft 365 comprometidas nas últimas 24 horas. Investigamos o que pode estar causando a invasão de contas com autenticação multifator (MFA) habilitada. Eis o que descobrimos: Um incidente foi relatado ontem pelo Bleeping Computer , no qual hackers desconhecidos, supostamente da Grécia, atacaram mais de 120,000 contas de e-mail do Microsoft 365 usando o malware "EvilProxy".
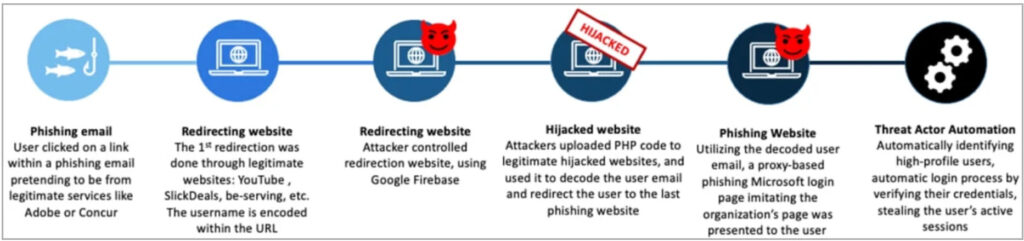
Visão geral de como o Evil Proxy funciona:
O motivo pelo qual isso funciona tão bem é que as sessões da vítima parecem funcionar perfeitamente ao acessar sua conta do 365. A chave de sessão roubada do hacker permite que ele ignore a autenticação multifator (MFA), permitindo que ele configure um novo token MFA, altere as regras de encaminhamento e faça o que quiser, já que já recebeu acesso à conta de e-mail do 365 do usuário hackeado. Aviso:Se você não está preocupado simplesmente porque não é um usuário de conta do O365, pense novamente. O EvilProxy tem versões de cliente que atacam também contas de e-mail da Apple, Google, Twitter, GitHub, GoDaddy e PyPI.
Depois que os hackers entram, o que acontece em seguida?
Depois que uma conta do Microsoft 365 é comprometida, os agentes da ameaça adicionam seu próprio método de autenticação multifator (por meio do aplicativo autenticador com notificação e código) para estabelecer persistência.
Eles também podem adicionar "Regras" de e-mail para ocultar sua presença e as comunicações que realizam. Frequentemente, eles coletam todos os endereços de e-mail com os quais alguém se comunicou e começam a enviar uma campanha de phishing semelhante para explorar a confiança depositada pelos contatos do titular da conta de e-mail comprometida.Este e-mail veio do CFO da empresa. Confio nessa pessoa. Clico no documento Adobe ou no anexo PDF dela e me autentico para visualizá-lo."
Como melhorar a proteção contra EvilProxy em seus sistemas de e-mail:
Implemente o acesso condicional por meio da sua Licença Microsoft para o seu e-mail, a fim de limitar os logins a dispositivos e localizações geográficas específicas. Se disponível com a sua licença, considere habilitar “Viagem Impossível" restrições.
Se disponível, use o Microsoft InTune para negar acesso a dispositivos não confiáveis (configure essa política em sua solução específica de gerenciamento de dispositivos móveis).
Habilite e aproveite métodos de autenticação sem senha, como o Windows “Hello” for Business (mas observe que sua organização deve ter dispositivos com capacidade de identificação biométrica [reconhecimento facial, de impressão digital ou de íris]).
Considere usar um token de hardware para o método MFA (chaves de segurança FIDO2). Observe que isso também requer dispositivos de usuário final com capacidade biométrica.
Outras medidas a considerar:
Treine funcionários sobre como identificar e excluir ataques de phishing.
Teste funcionários com simulações inovadoras de phishing, como a oferta HootPhish da CyberHoot. Trata-se de uma simulação e teste de phishing positivo, educativo e baseado em tarefas. A simulação resulta em funcionários com muito mais conhecimento cibernético, capazes de identificar ataques de phishing de forma independente, confiante e eficiente.
O que você faz depois de um ataque?
Redefina a senha da vítima e revogue todas as sessões logadas. Atenção : O Microsoft 365 não pode revogar seus tokens de sessão. Portanto, um hacker pode permanecer ativo na conta por um período entre 1 hora e 1 dia..
Revogar e todas as alterações inesperadas nas configurações de MFA na conta.
Pesquise e remova todas as “Regras” inesperadas de manipulação da caixa de entrada.
Desabilitar regras de encaminhamento externo (Observação: Isso pode ser feito no nível do domínio para todas as contas de usuário e pode ser uma boa decisão para o futuro. Certifique-se de obter as devidas aprovações antes de desabilitar todo o encaminhamento.)
Atividade anormal de endereços IP ou locais incomuns nos registros de auditoria de e-mail de contas comprometidas.
Execute uma verificação de malware no dispositivo em questão. Embora não seja comumente associado a malware, esses eventos costumam se expandir para outras vias de comprometimento, incluindo depósito de malware.
Fique por dentro das últimas novidades insights de segurança
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.