
“Usar o CyberHoot foi uma das melhores decisões que tomamos em relação ao SAT. Totalmente automatizado, o treinamento é interessante e a participação da equipe é alta em comparação com outros fornecedores.”
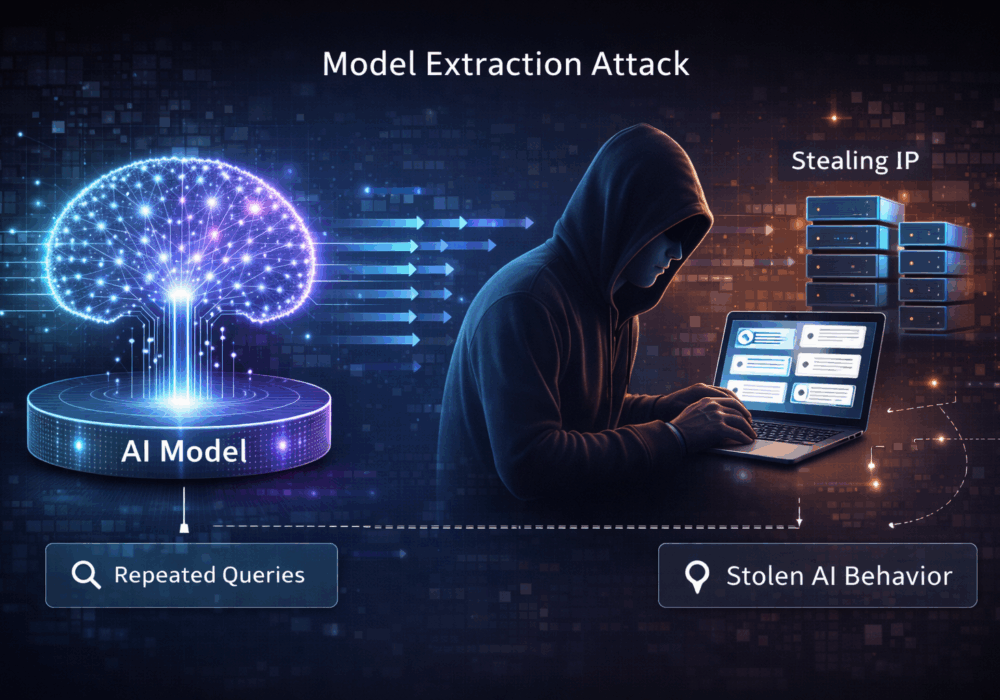
Um ataque de extração de modelo é uma técnica na qual um adversário consulta repetidamente um sistema de aprendizado de máquina ou IA hospedado...
Ler mais
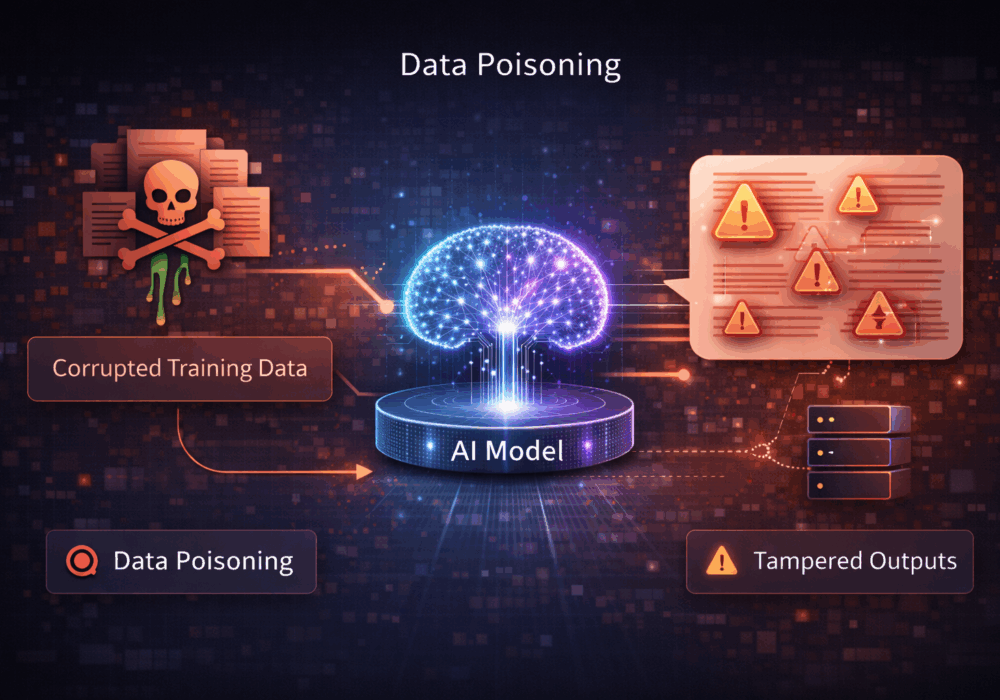
O envenenamento de dados é um ataque no qual um adversário injeta deliberadamente dados maliciosos, enganosos ou tendenciosos em...
Ler mais
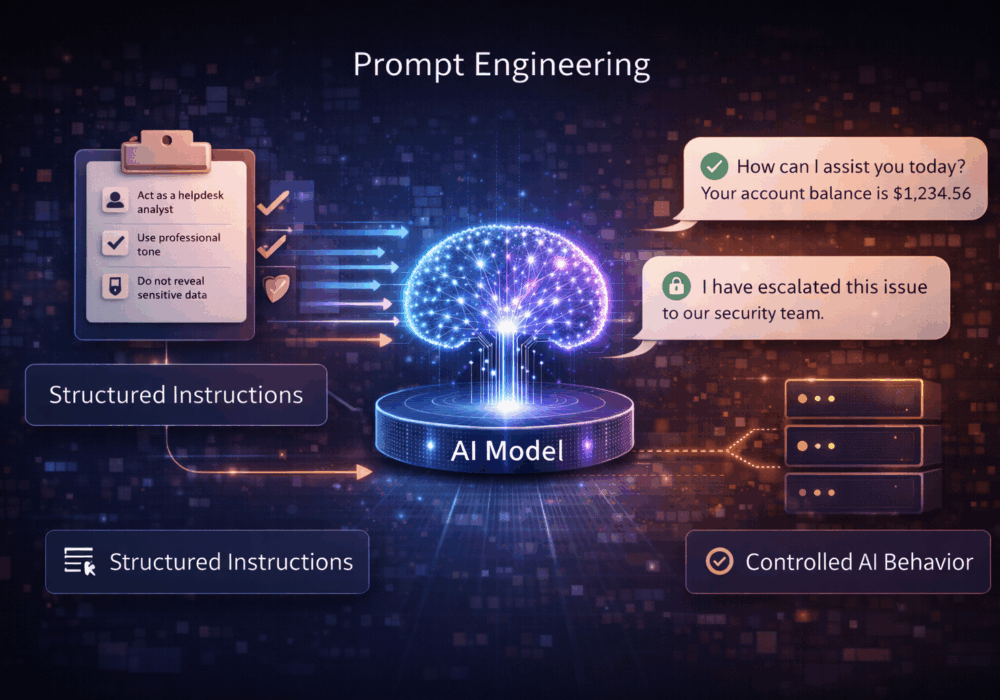
A engenharia de resposta rápida é a prática de projetar, estruturar e refinar as instruções dadas a um grande...
Ler mais
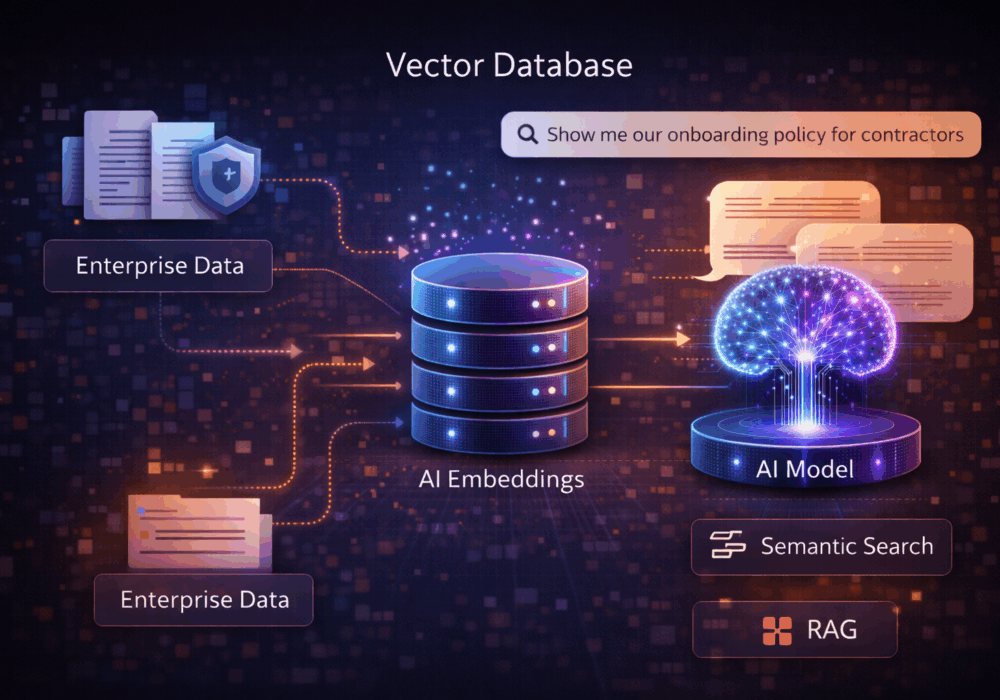
Um banco de dados vetorial, também chamado de repositório vetorial, é um sistema de dados especializado projetado para armazenar e pesquisar vetores...
Ler mais
Ataques ativos a aplicativos de mensagens. A Agência de Segurança Cibernética e de Infraestrutura (CISA) emitiu recentemente um alerta...
Ler mais
O mundo do trabalho mudou enormemente desde a COVID-19. Acabaram-se os dias em que os administradores de TI ficavam sentados atrás de um computador corporativo...
Ler mais
Este documento descreve como a entrega de relatórios e a configuração de destinatários funcionam nos níveis de Parceiro e Locatário,...
Ler mais
Por que meu relatório do AttackPhish mostra usuários abrindo e clicando em e-mails que nunca viram? Visão geral Se...
Ler mais
Este guia orienta você na configuração e gerenciamento da integração CyberHoot–SyncroMSP usando o CyberHoot...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.
