
Interaktive e-poster
Realistiske simuleringer fremhever alle deler av en phishing-e-post som inneholder advarselstegn.
Tradisjonell phish-testing fokuserer på å fange opp feil. HootPhish forhindrer dem ved å bruke patentert positiv forsterkningsteknologi for å lære bort, ikke for å lure.
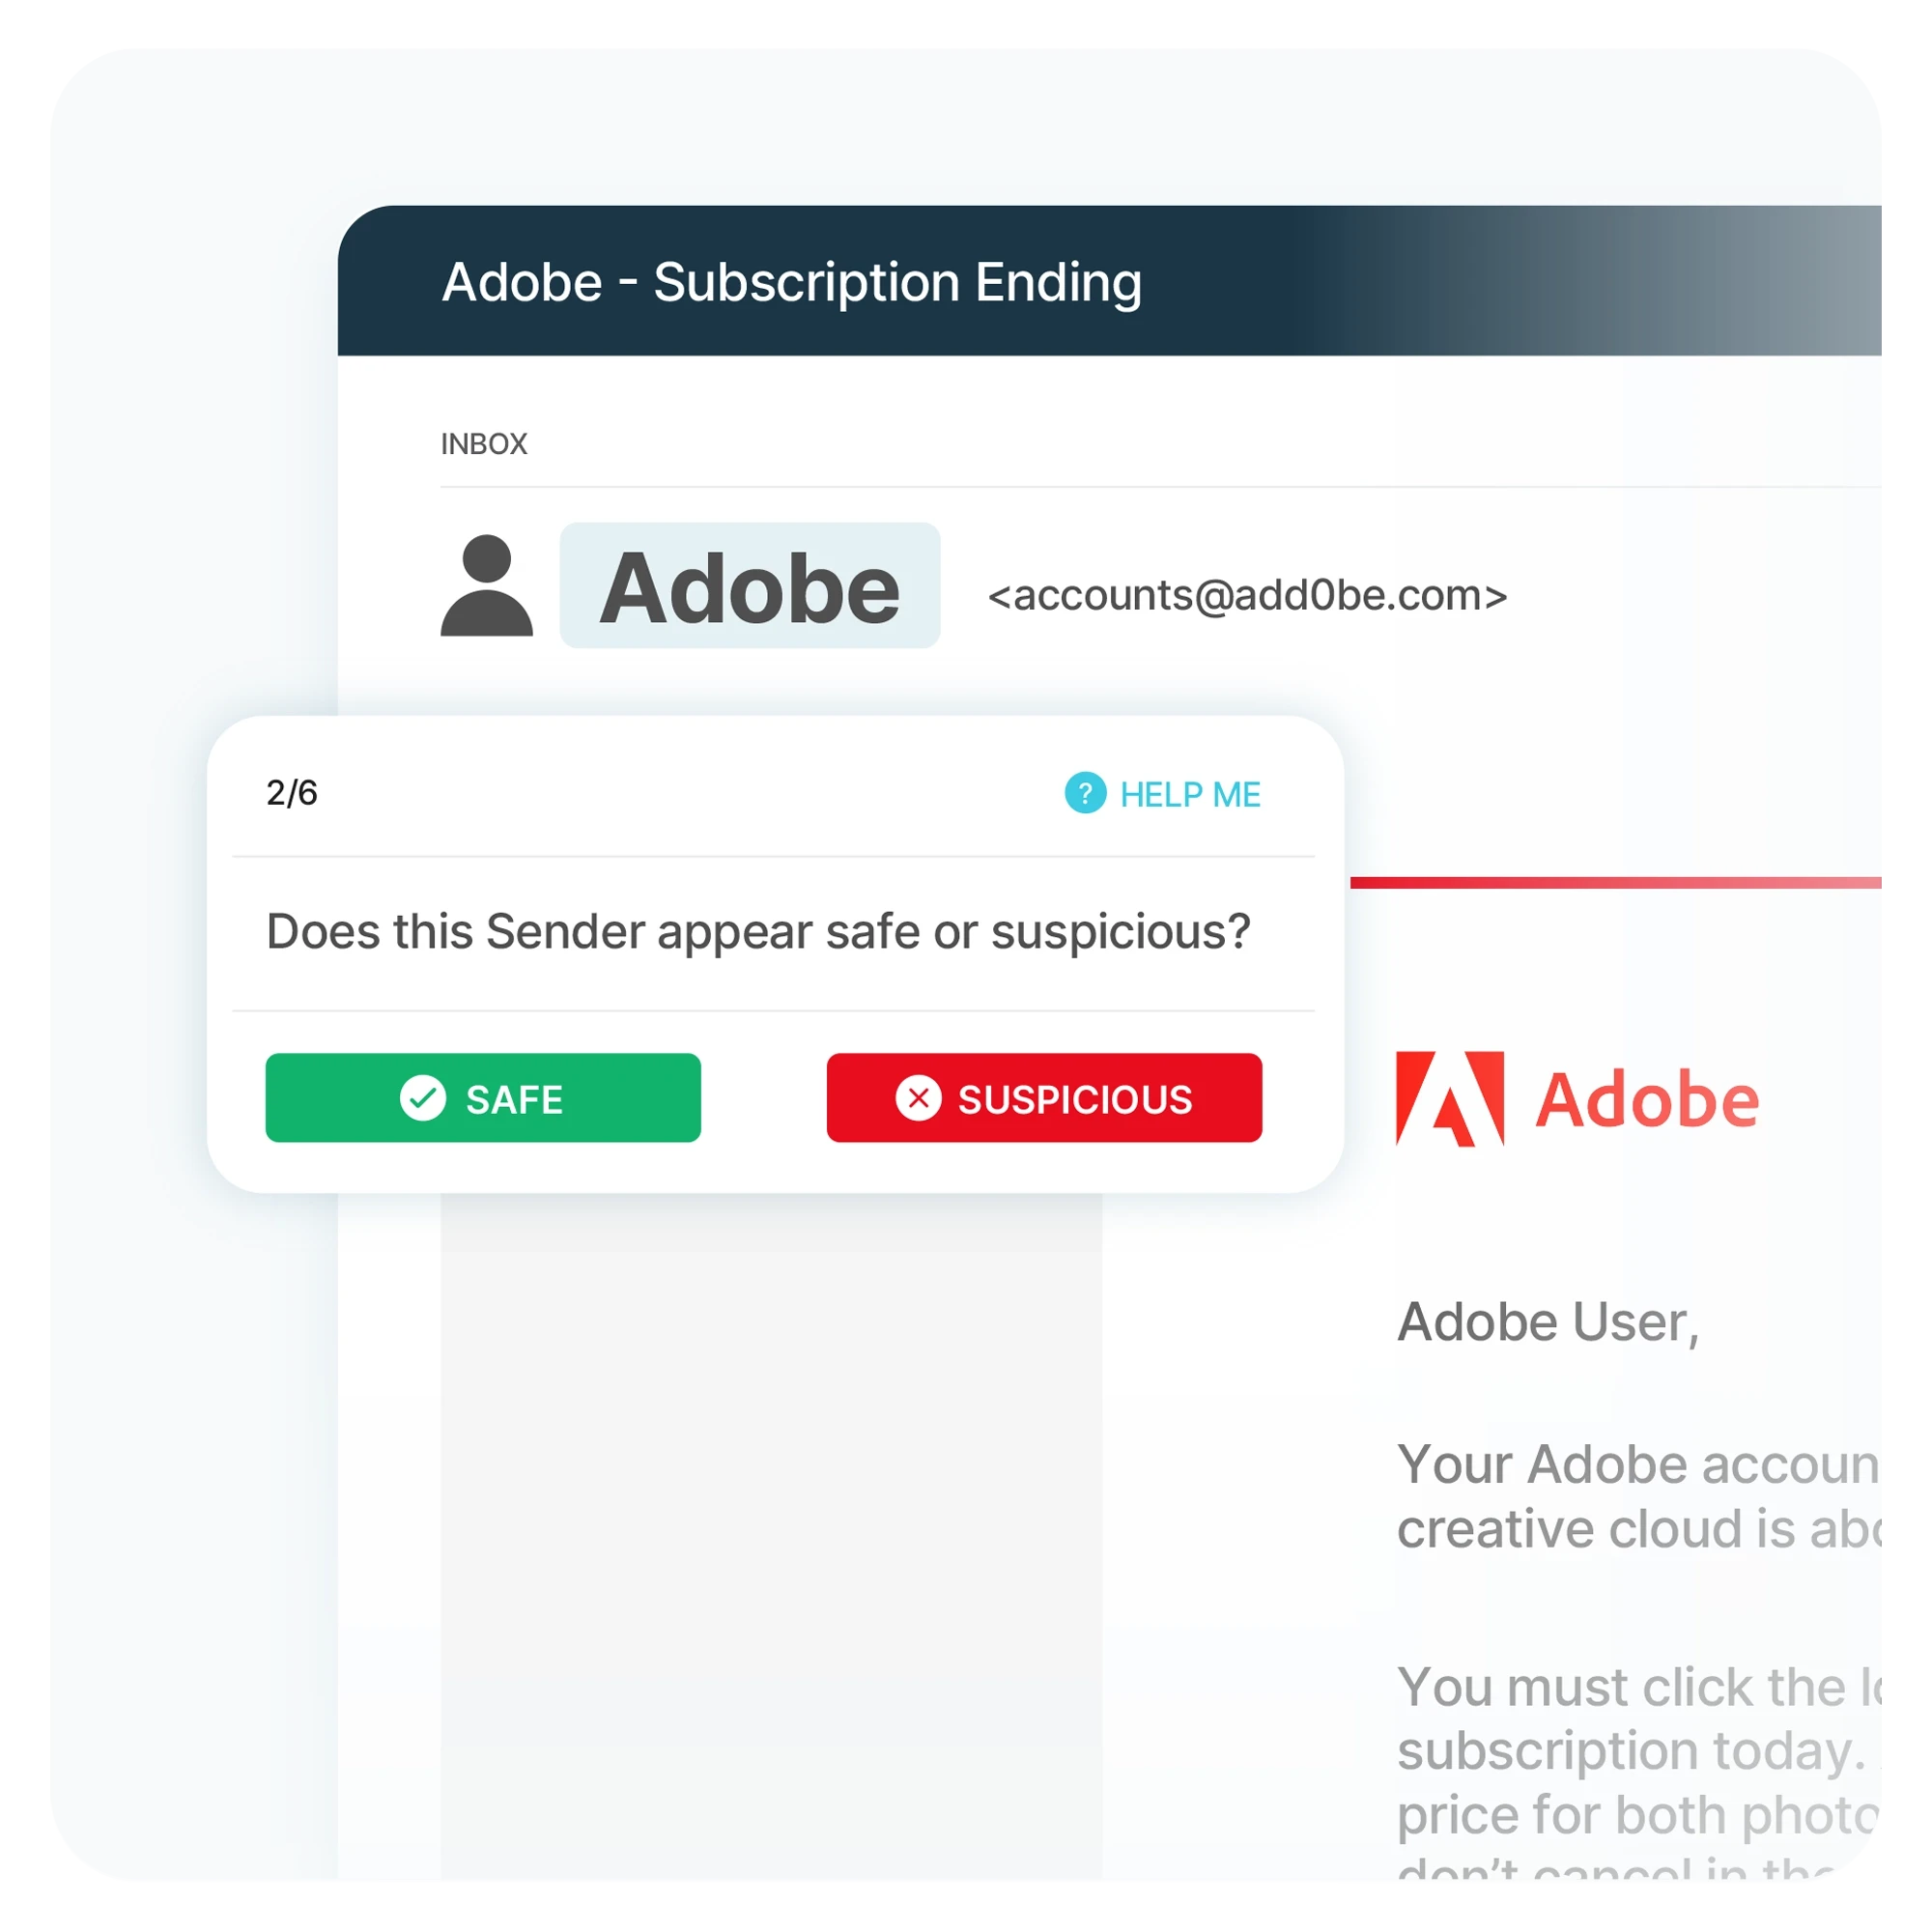
HootPhish veileder brukerne gjennom ekte phishing-scenarier, og fremhever de seks viktigste indikatorene man alltid bør se etter i mistenkelige e-poster. Det er engasjerende, morsomt og svært effektivt.

Ved å bruke interaktive, spillbaserte oppgaver for å gjøre phishing-bevissthet enklere og morsommere, driver HootPhish reelle forbedringer i ansattes atferd.
Fremdriftssporing, prestasjonsmerker og poengtavler oppmuntrer til vennskapelig konkurranse og gjør fryktet risikooverholdelse til en morsom og engasjerende aktivitet.
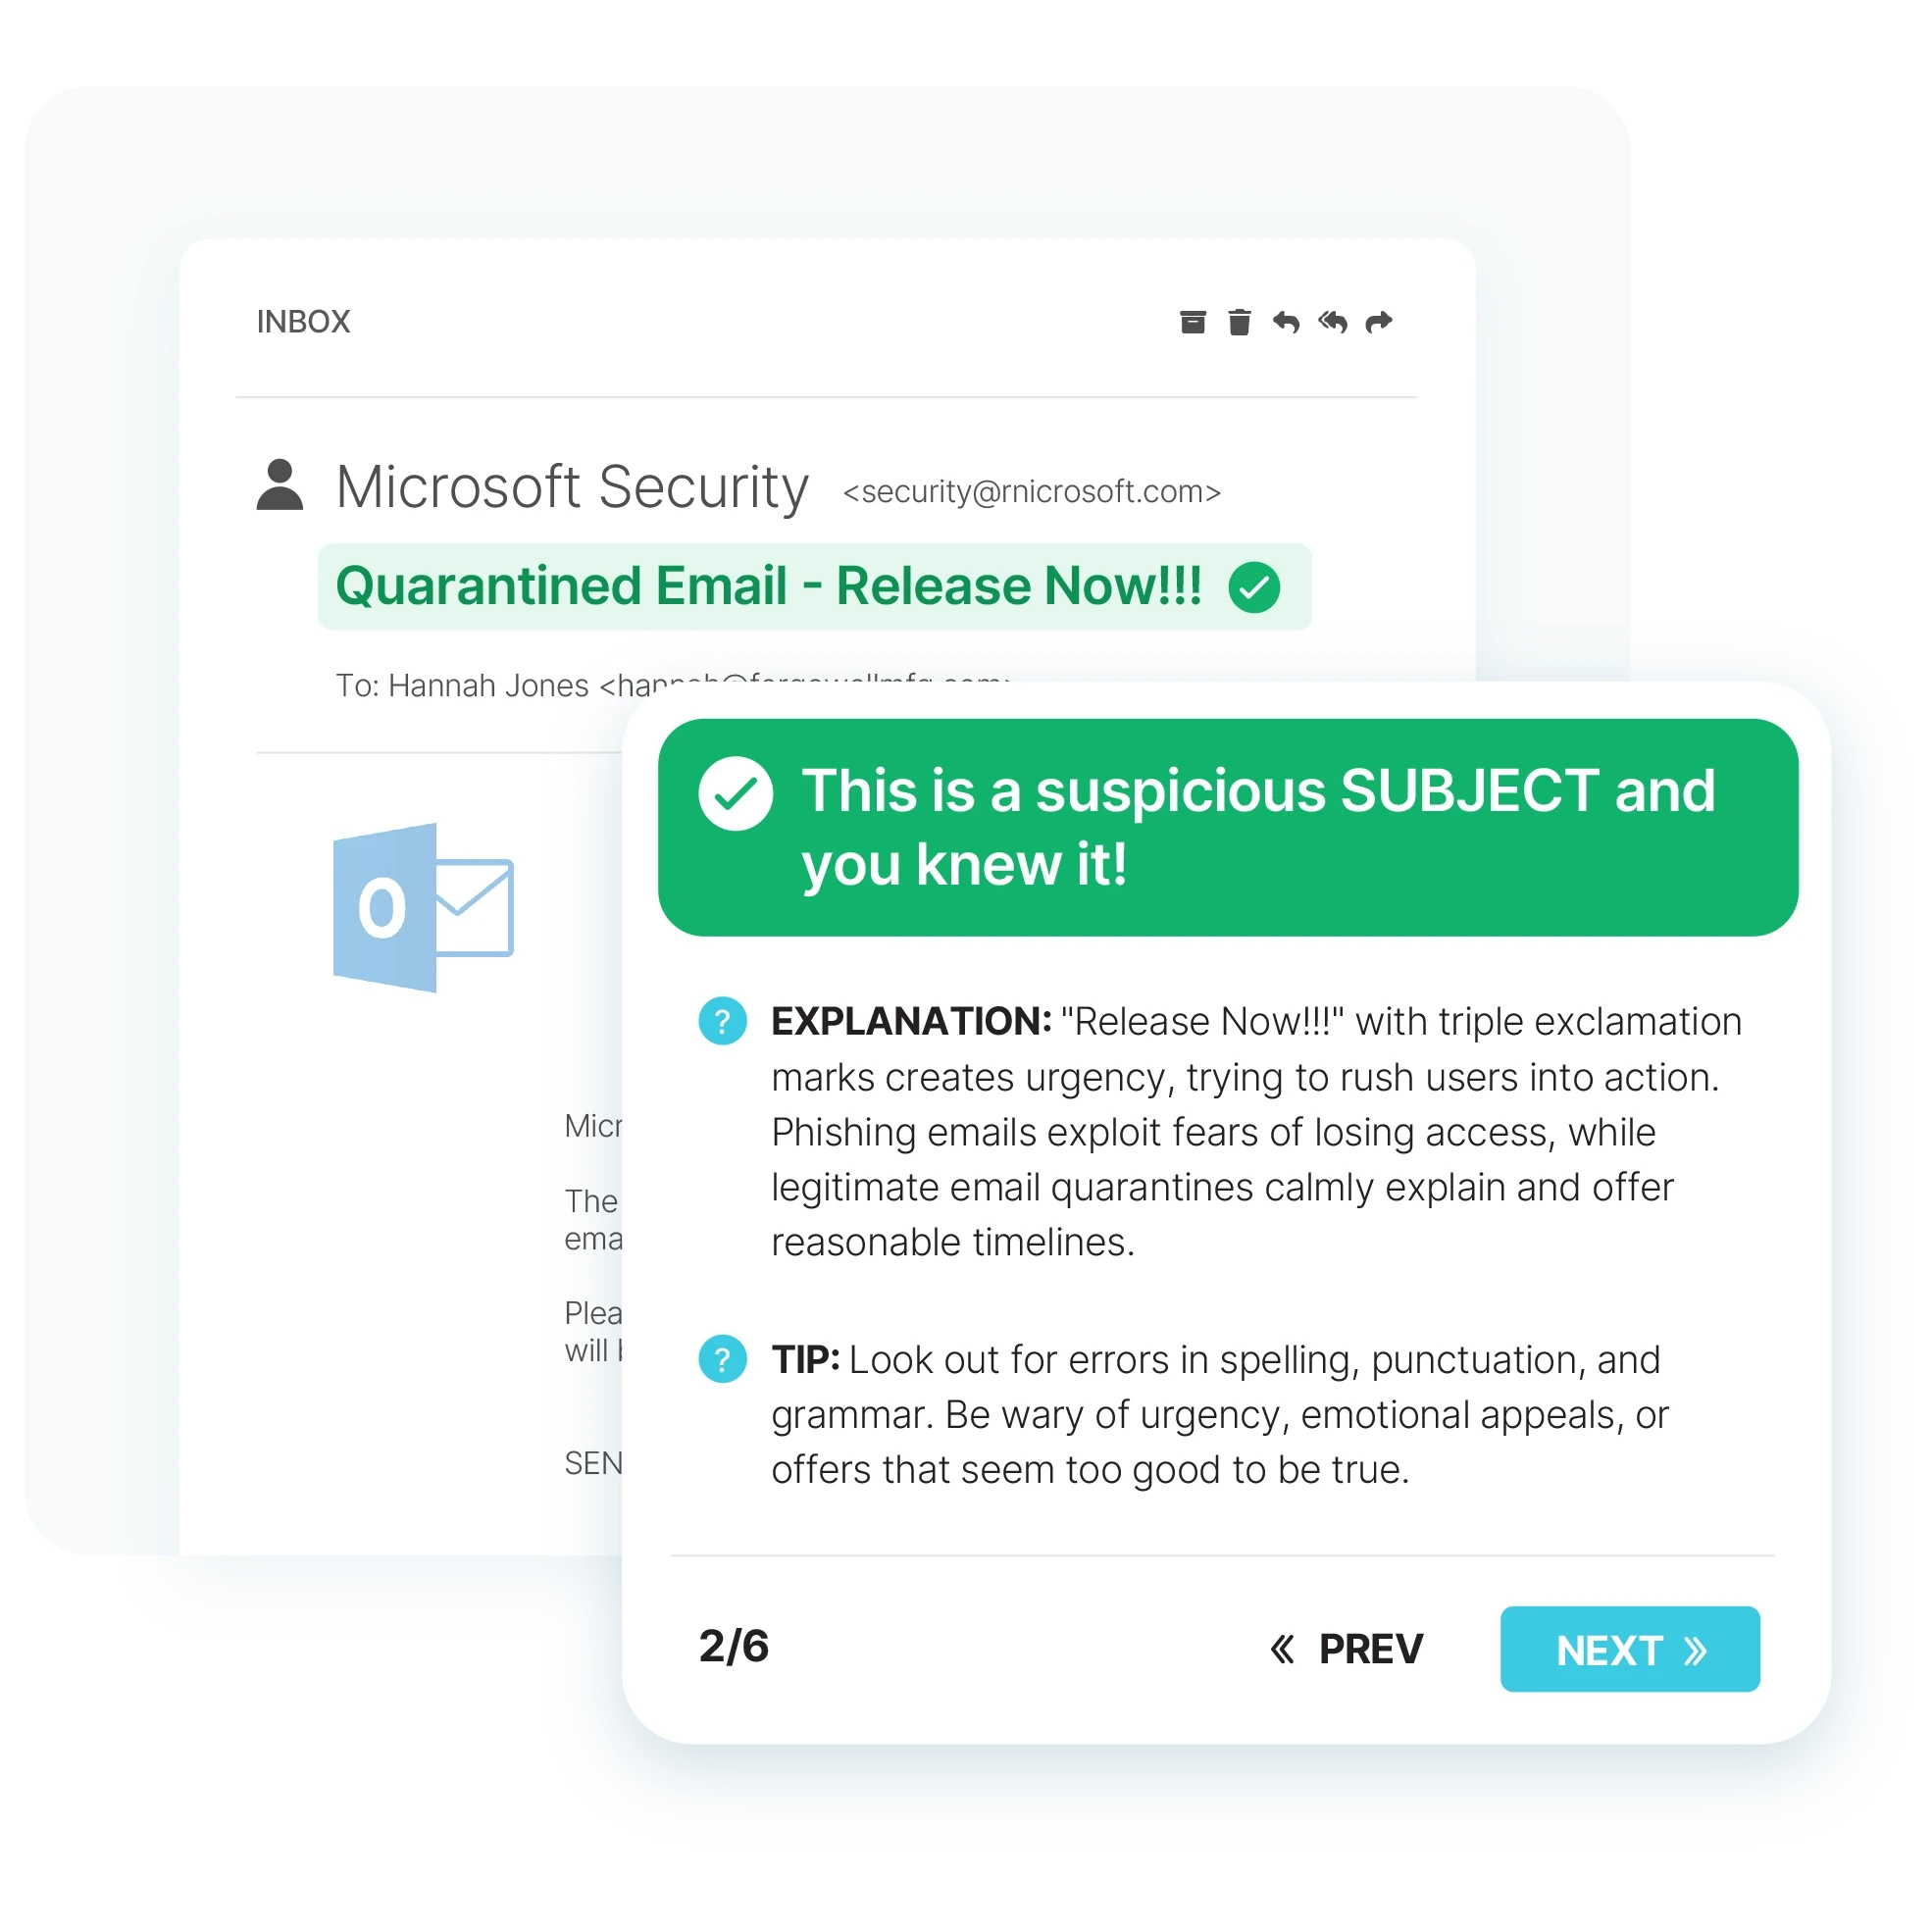
Ved å fokusere på suksess snarere enn fiasko, forvandler HootPhish sikkerhetsbevissthet fra stresset og bekymringen for å bli tatt for feil, til en positiv og gunstig opplevelse.
Brukere lærer å stole på magefølelsen sin og gjenkjenne mønstrene som indikerer phishing-forsøk i det virkelige liv.
Eksisterende universitetsstøttet forskning viser at tradisjonell phish-testing alene ikke reduserer risikoen.
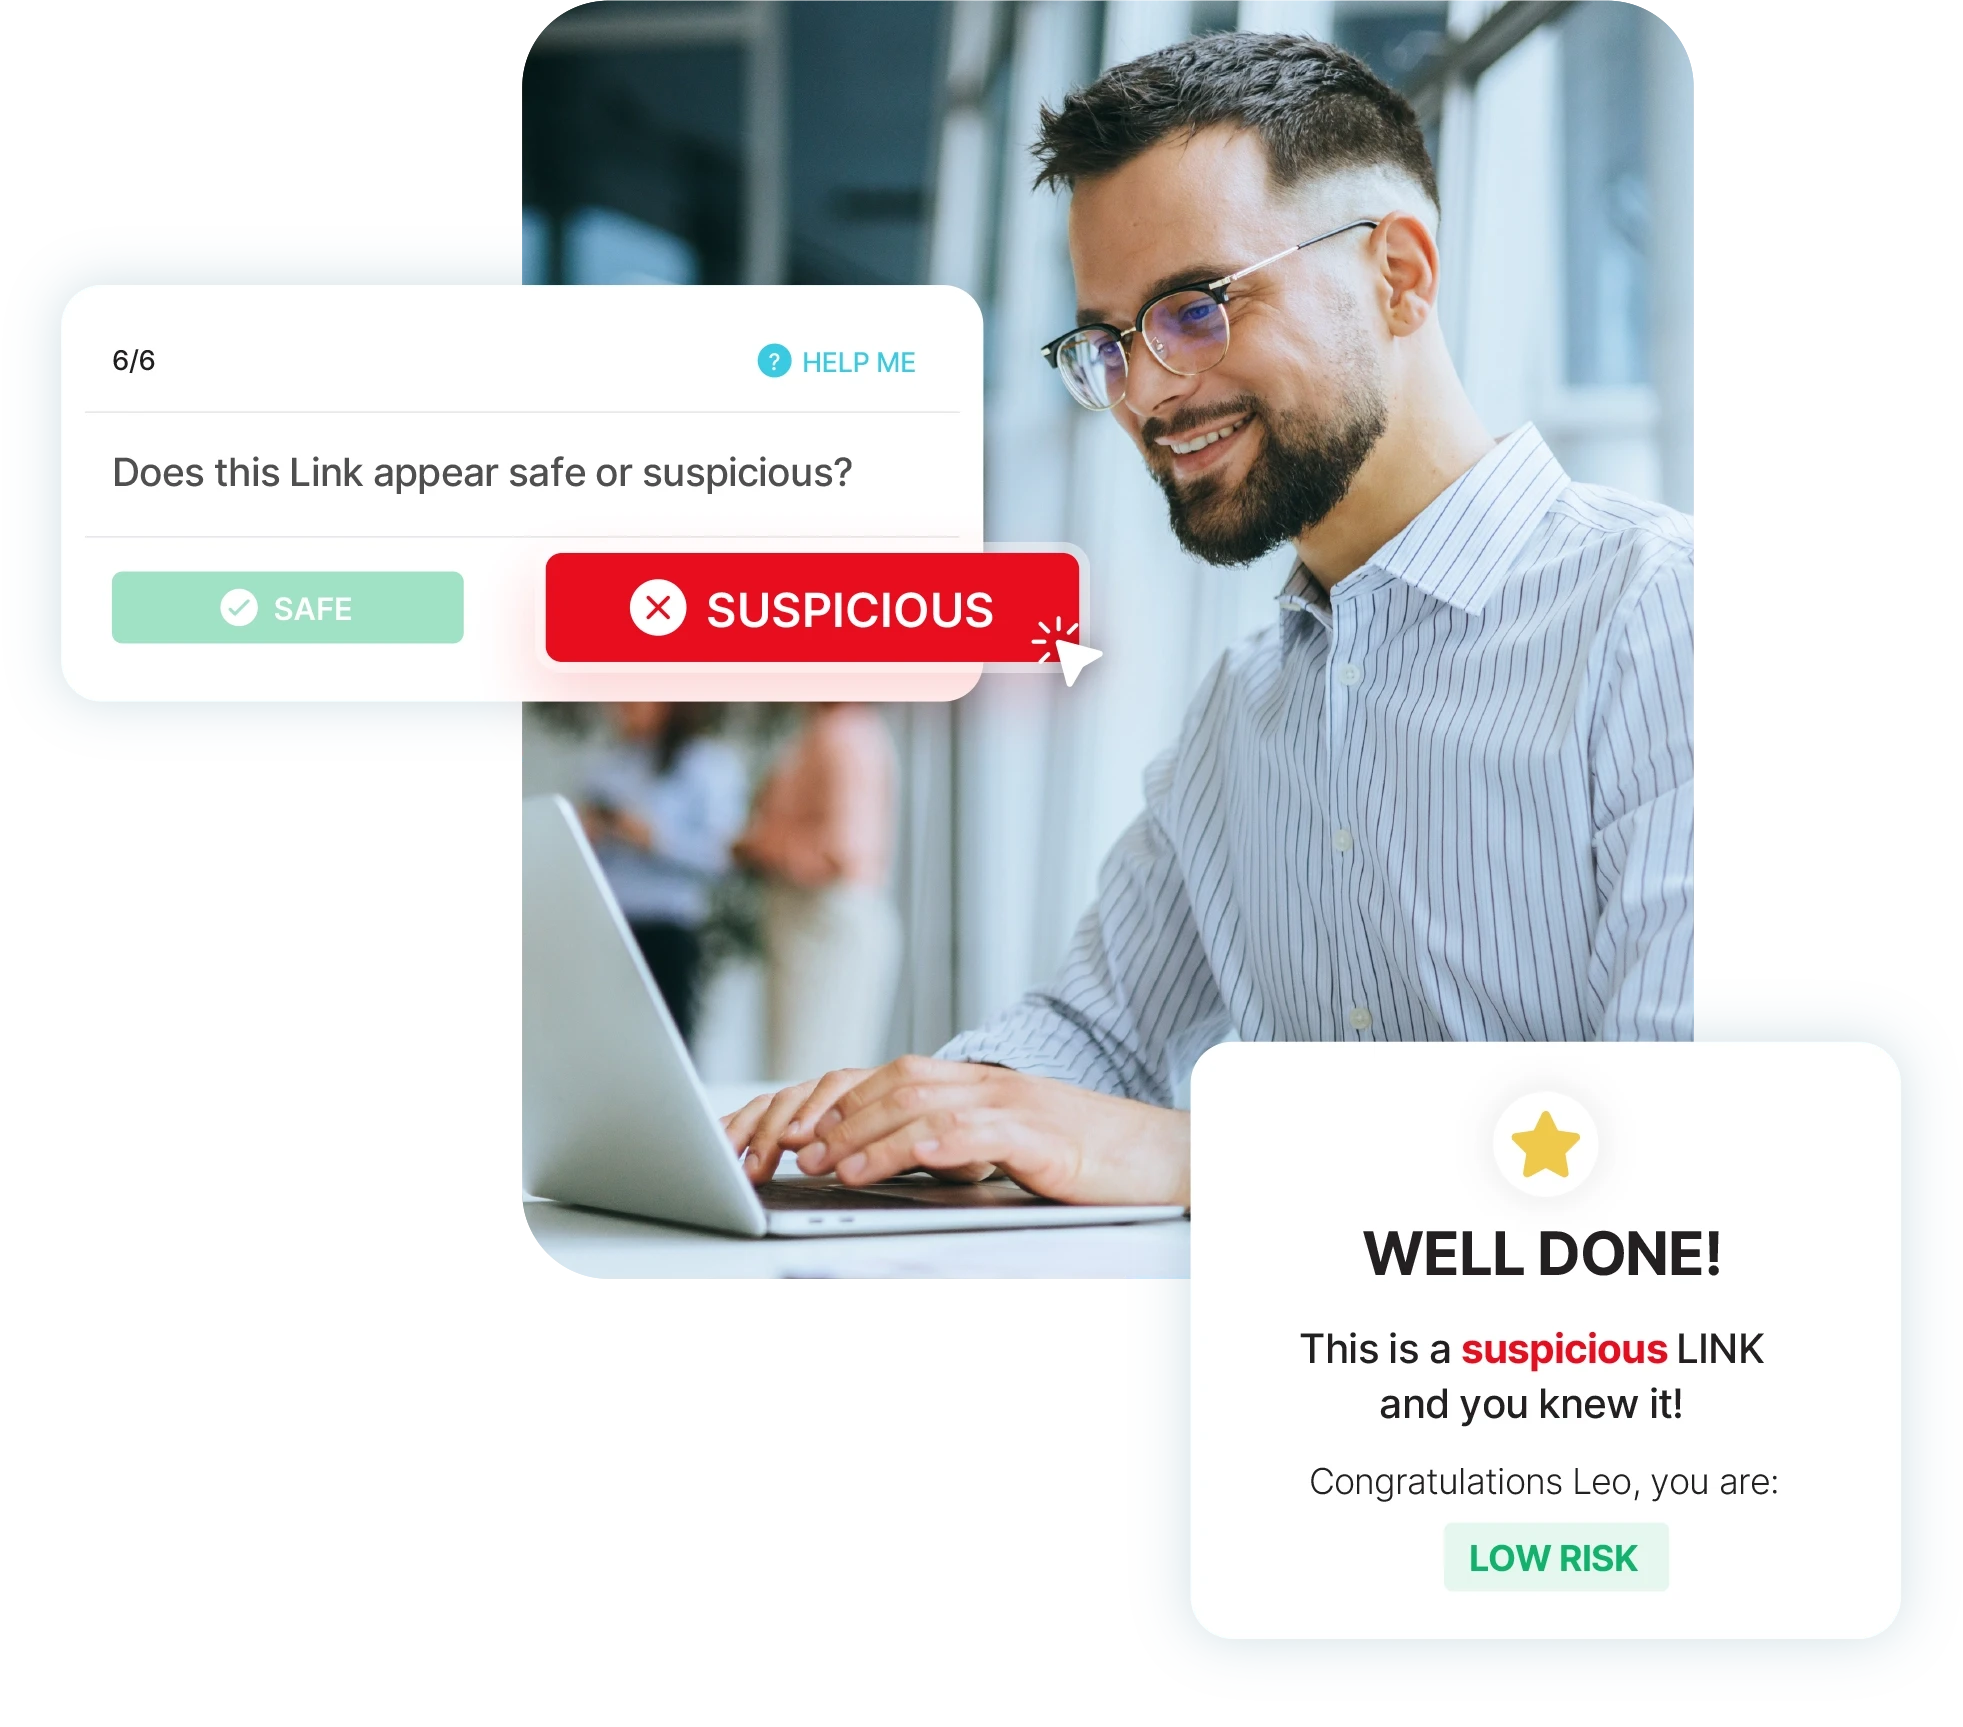
Men når ansatte lærer å oppdage phishing-trusler gjennom positiv forsterkning, er det mindre sannsynlig at de utgjør en sikkerhetsrisiko for organisasjonen din.
Realistiske simuleringer fremhever alle deler av en phishing-e-post som inneholder advarselstegn.
HootPhish justerer vanskelighetsnivåene automatisk for å utfordre hver enkelt.
Etter hver vurdering ser brukerne hva de gjenkjente riktig og hva de gikk glipp av.
Sett lag opp mot hverandre og øk engasjementet i en fullstendig spillbasert versjon av HootPhish
Den 6. oktober 2026 innvilget det amerikanske patent- og varemerkekontoret CyberHoot US-patent nr. 12 756 737 B2, Positive Reinforcement Phishing Identification Simulations . Patentet dekker hvordan HootPhish lærer bort:
Bytt ut den utdaterte phish-testingen din med den positive tilnærmingen som faktisk reduserer risikoen.
