Denne veiledningsartikkelen forklarer hvordan du konfigurerer Tillatelseslister-regler for å tillate at Attack Phishing-tester når sluttbrukere som bruker MailProtector.
Advarsel : CyberHoot støtter falske e-postangrep – phishing for kunder. Vær oppmerksom på at denne tilnærmingen bruker negativ forsterkning for å redusere klikkrater hos ansatte. For å lykkes, bør du alltid kombinere positiv forsterkning , pedagogiske og realistiske HootPhish- phishing-simuleringer for best mulig effekt på sluttbrukere.
1.) Gå til MailProtector-nettstedet på https://emailservice.io/signin
2.) Velg Domener- fanen

3.) Velg domenet du ønsker å konfigurere regler for tillatelseslister for.
4.) Velg fanen Filtrering

5.) Du vil se Tillat regler (kun innkommende)Derfra kan du enkelt legge inn CyberHoots DNS-domenenavn på høyre side under inntastingsfeltet «Tillat alltid e-post fra». Klikk deretter på «Legg til» for å legge til domenene.
For en fullstendig liste over våre DNS-domenenavn, følg denne lenken: https://cyberhoot.com/howto/cyberhoots-email-ip-addresses-and-hostnames/
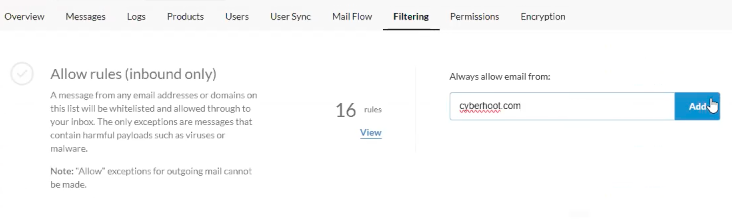
MailProtector trenger bare DNS-domenenavnene for å tillate listen, ettersom de ikke godtar IP-adresser for å tillate listen. Men når du har konfigurert alle CyberHoots DNS-domenenavn, er du klar til å gå i gang!
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Se for deg at du er på motorveien, og kjører omtrent 20 over grensen sammen med resten av trafikken. Brems lenger fremme ...
Les mer
Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les merGi folkene dine skarpere øyne, med den positive tilnærmingen som slår tradisjonell phish-testing.