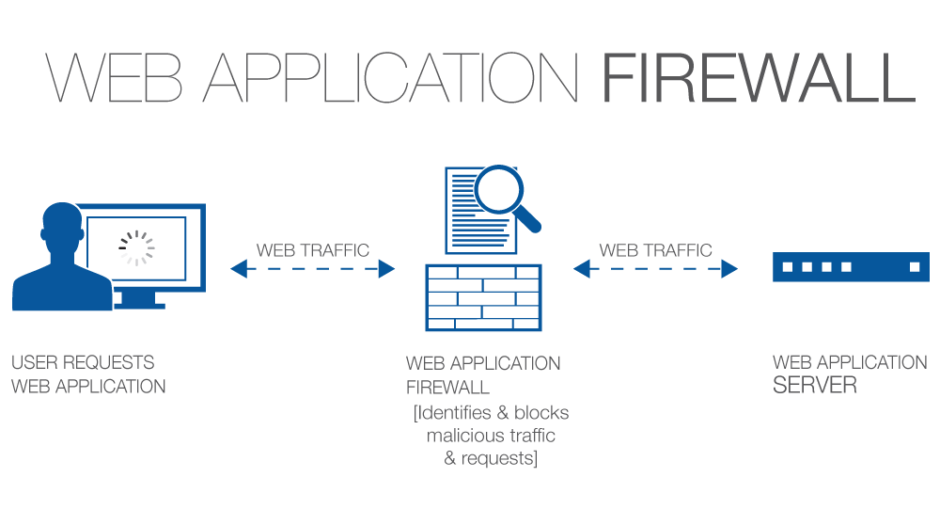
En Web Application Firewall (WAF) brukes til å beskytte webapplikasjoner ved å filtrere og overvåke HTTP-trafikk mellom en webapplikasjon og Internett. Den beskytter vanligvis webapplikasjoner mot angrep som for eksempel cross-site forgery, cross-site-scripting (XSS), filinkludering og SQL-injeksjon, blant annet. Denne forsvarsmetoden er ikke utformet for å stoppe alle former for angrep. Som med de fleste forsvarsmekanismer, kreves det mer enn ett forsvarssystem for å skape et sterkt forsvar mot en rekke angrepsvektorer.
Når du har en brannmur for webapplikasjoner på plass, settes den inn foran webapplikasjonen, der den lager et skjold mellom webapplikasjonen og Internett. Hensikten med en WAF er å filtrere ut ondsinnet trafikk og slippe inn sikker trafikk.
Kilde: Cloudflare
Tilleggslesning: Sikkerhet i nettapplikasjoner uten organisatorisk motstand
Relaterte begreper: Applikasjonsproxy , brannmur , omvendt proxy
Hvis du har råd til en, ja, bør du implementere en brannmur for webapplikasjoner. Husk at WAF-er må se ukryptert trafikk, så du trenger en annen enhet for å dekryptere SSL-trafikken og deretter sende HTTP-trafikken gjennom WAF-en din før den omdirigeres til webserveren din. WAF-er tilfører mye kompleksitet til nettsteder og er ikke for pyser. Imidlertid er det beste å bruke en brannmur for webapplikasjoner for å beskytte nettstedet og webapplikasjonen din mot en rekke hackerangrep, ifølge noen sikkerhetseksperter. En WAF fungerer som en proxy og overvåker trafikken som kommer inn og ut av nettstedet ditt for å sikre at hackere ikke kan få tilgang til beskyttet innhold på nettstedet ditt, eller enda verre, bryte seg inn på nettstedet ditt gjennom spesiallagde angrepspakker. I tillegg beskytter en WAF nettstedets sårbarheter som utviklerne dine kanskje ikke har lagt merke til. Hackere retter seg mer og mer mot små og mellomstore bedrifter fordi de innser at mange små og mellomstore bedrifter mangler grunnleggende cybersikkerhetstiltak. Som svar må eiere av små og mellomstore bedrifter ta kontroll over nettstedene sine og øke den generelle sikkerheten. En liten sidemerknad til små og mellomstore bedrifter: Hvis du behandler kredittkort direkte i webapplikasjonen din uten å sende dem til en tredjepartsleverandør for behandling, er du forpliktet til å implementere en WAF-løsning for PCI/DSS-samsvar.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

