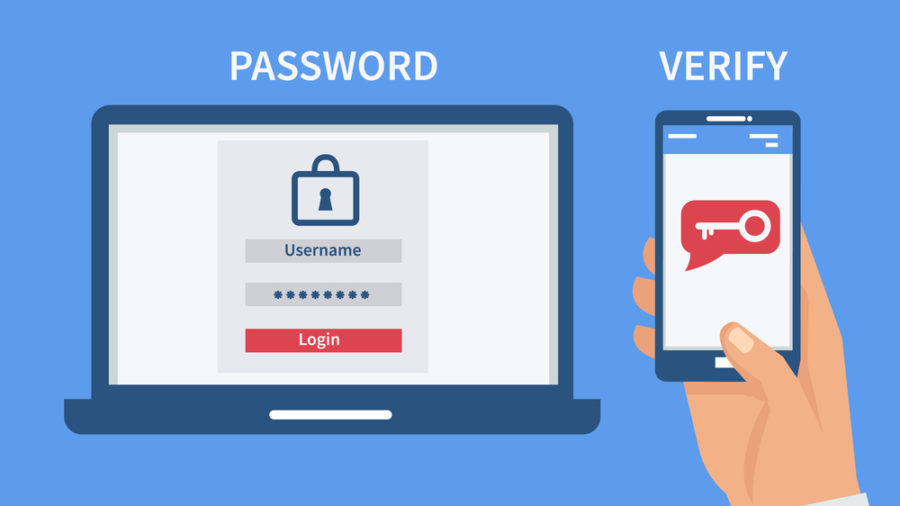
Tofaktorautentisering (2FA) er bruken av to av følgende tre identifikasjonsfaktorer:
Å bruke to av disse tre identifikasjonsfaktorene er den beste måten å beskytte viktige kontoer på. Hackere vet at folk flest ikke har eller bruker passordbehandlere konfigurert med sterke passord, og de bruker ikke tofaktorautentisering (2FA). Som et resultat sender disse hackerne ut phishing -angrep for å stjele intetanende brukeres påloggingsinformasjon. Med tofaktorautentisering aktivert på kontoene dine, vil det kreve mer enn bare brukernavn og passord for å få tilgang til disse kontoene. Hackere vil også kreve en annen identifikasjonsfaktor (noe du har eller noe du er), noe som effektivt sperrer hackere ute fra kontoene dine.
Begynn å aktivere 2FA på dine kritiske kontoer. Banken din krever sannsynligvis allerede 2FA for online sikkerhetskopiering. Bruk det der, og aktiver det også på kritiske kontoer som e-post, bedriftens VPN og eventuelle internettbaserte tjenester du tilbyr kundene dine.
Relaterte begreper : Passordbehandling , Phishing
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

