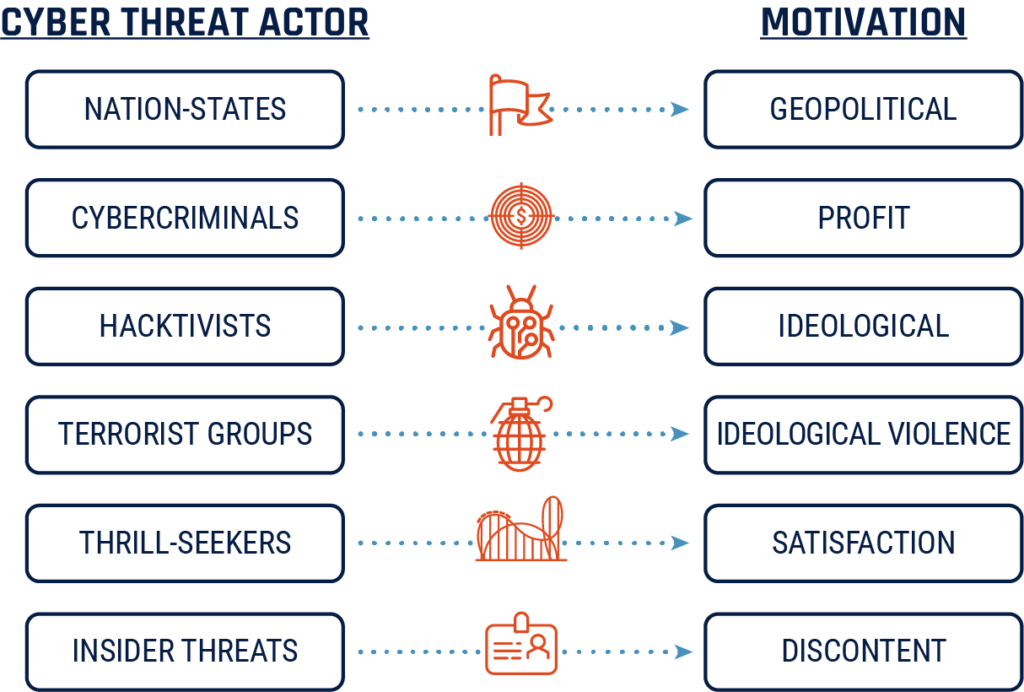
En trusselaktør er en person eller gruppe som utfører ondsinnede eller fiendtlige handlinger som forårsaker skade på ofrenes datamaskiner, enheter, systemer eller nettverk. Trusselaktører er kategorisert i grupper basert på deres motivasjoner og tilknytning. CyberHoot har listet opp de fem viktigste trusselaktørgruppene vi står overfor på nettet i dag:
Nåværende eller tidligere ansatte, kontraktører eller konsulenter som har tilgang til en organisasjons nettverk, systemer eller data, og som kan deles inn i to spesifikke grupper:
Ondsinnede trusler fra innsidere med vilje overskride eller misbruke tilgangen sin på en måte som negativt påvirker konfidensialiteten, integriteten eller tilgjengeligheten til organisasjonens data og/eller informasjonssystemer.
Utilsiktede innsidetrusler utilsiktet forårsake skade på organisasjonens informasjonssystemer gjennom handlinger, for eksempel å klikke på ondsinnede lenker i en phishing-e-post, eller passivitet, for eksempel å ikke sette tilgangsbegrensninger for ikke-offentlig personlig informasjon (NPPI) eller personlig identifiserbar informasjon (IIP)
Velfinansierte og aggressive trusselaktører som retter seg mot både offentlige og private nettverk for å kompromittere, stjele, endre eller ødelegge informasjon
Kan være en del av et statsapparat eller motta veiledning, finansiering eller teknisk bistand fra en nasjonalstat
Nasjonalstater har blitt brukt om hverandre med Avansert vedvarende trussel (APT) og representerer en formidabel motstander å forsvare seg mot
Politisk, sosialt eller ideologisk motiverte trusselaktører som retter seg mot ofre for publisitet eller for å påvirke endring, noe som kan resultere i høyprofilerte hendelser.
Vanligvis ikke motivert av økonomisk vinning eller tyveri av IP, hovedsakelig hacking for en sak. Terrororganisasjoner er noen ganger inkludert i Hacktivist-gruppen.
Den beste måten å forsvare seg mot trusselaktører på er ganske enkelt å praktisere god nettsikkerhetshygiene sammen med riktige tekniske tiltak. SMB-er er ofte mål for disse truslene, og hackere vet at mindre selskaper har en tendens til å tro at de ikke er i faresonen for et angrep, og ofte mangler de nettsikkerhetstiltak i bedriften sin. For å minimere sjansene for å bli offer for et angrep, følg CyberHoots beste praksis:
Opplær ansatte i grunnleggende nettsikkerhet, og hjelp dem å bli mer bevisste på truslene de møter når de samhandler på nettet. (Phishing, sosial manipulering)
Ansatte innen phishing-testing
Styr ansatte med riktige retningslinjer, i henhold til NIST-retningslinjer (WISP, Acceptable Use, Password Policy, etc.)
Ansett en passordbehandler, krev det i passordpolicyen din
Aktiver tofaktorautentisering der det er mulig
Samarbeid med IT-personalet eller tredjepartsleverandører for å sikre at kritiske data krypteres på riktig måte