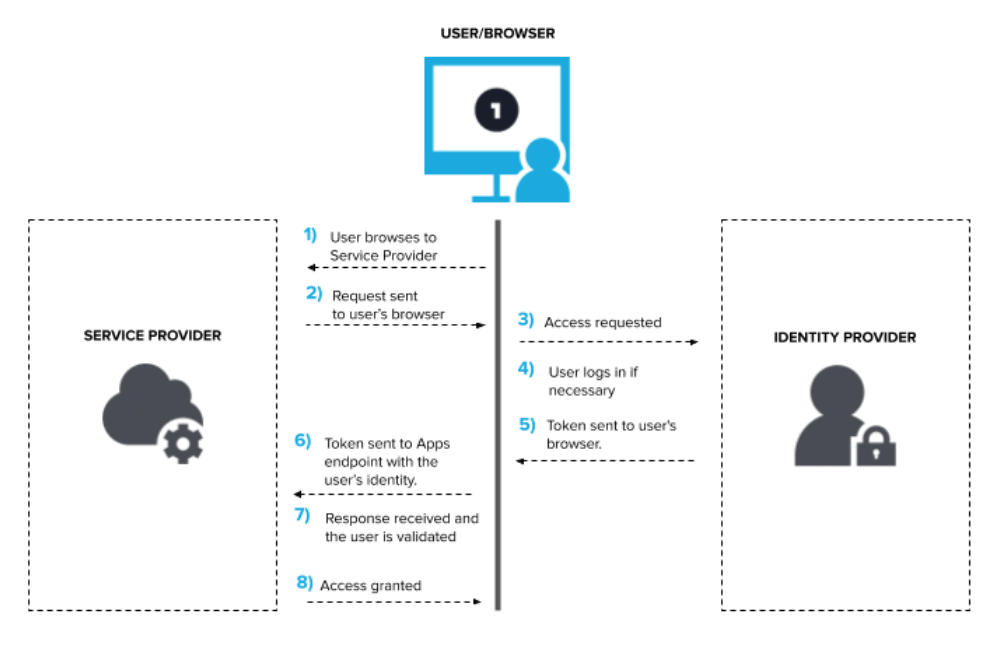
Enkel pålogging (SSO) er en autentiseringsmetode som lar brukere autentisere seg sikkert med flere applikasjoner og nettsteder ved å bruke bare ett sett med påloggingsinformasjon. SSO fungerer basert på forhold ( tofaktorautentisering ) som er satt opp mellom et program og en autentiseringsenhet, som LastPass eller Google Authenticator. Dette tillitsforholdet er ofte basert på et sertifikat som utveksles mellom autentiseringsenheten og tjenesteleverandøren. Dette sertifikatet kan brukes til å signere identitetsinformasjon som sendes fra autentiseringsenheten til tjenesteleverandøren, slik at tjenesteleverandøren vet at den kommer fra en pålitelig kilde. I SSO tar disse identitetsdataene form av tokener som inneholder identifiserende informasjonsbiter om brukeren, som brukerens e-postadresse eller et brukernavn.
Kilde: OneLogin
Tilleggslesning: Hvordan enkeltpålogging fungerer
Relaterte begreper: Tofaktorautentisering , Passordbehandling
Enkel pålogging er et verktøy små og mellomstore bedrifter bør vurdere å ta i bruk for å autentisere og administrere brukere i organisasjonen. Sjekk ut artikkelen vår om tofaktorautentisering for å se hva CyberHoot anbefaler når det gjelder sterk autentisering av brukere. Enhver SSO-løsning du tar i bruk, må også støtte flerfaktorautentisering for å sikre brukere og kontoene deres på riktig måte.
SSO er en flott løsning, ikke bare for å forenkle autentisering på tvers av enhver organisasjon, men også for å holde listene over registrerte brukere og hoveddatabasen over aktive og inaktive brukere oppdatert. Å administrere et stort antall programvare-som-en-tjeneste- løsninger på nett kan være en skremmende oppgave. SSO kan imidlertid forenkle arbeidet med å administrere disse løsningene betraktelig, samtidig som det reduserer antallet passord brukerne må huske for å få tilgang til løsningene. Det er virkelig en vinn-vinn-situasjon og noe som bør oppfordres sterkt i enhver bedrift.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.