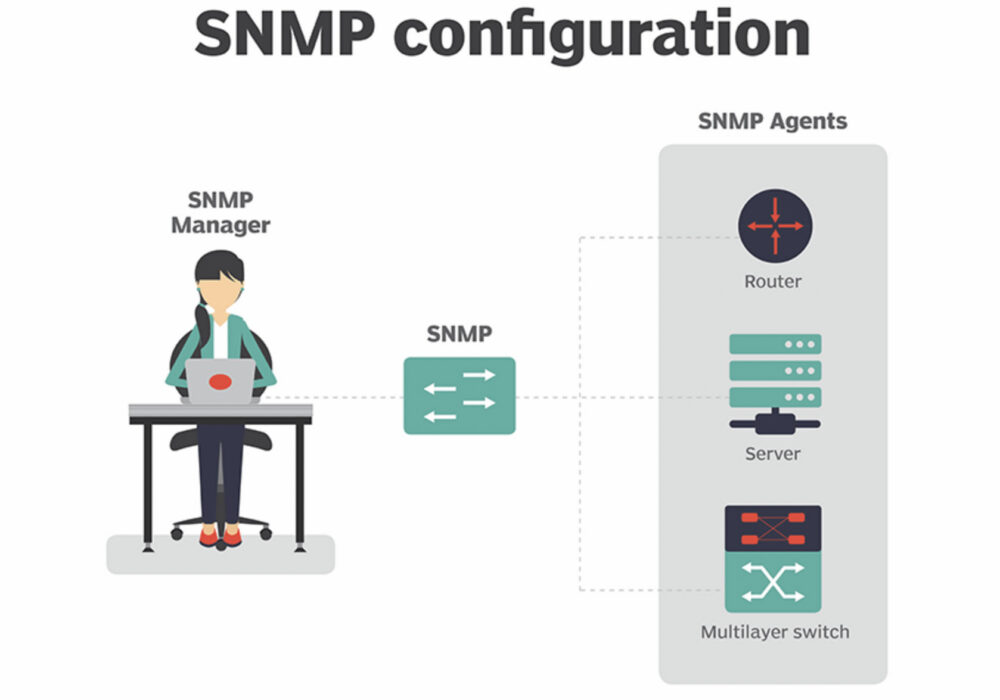
Simple Network Management Protocol (SNMP) er en applikasjonslagsprotokoll for overvåking og administrasjon av nettverksenheter på et lokalnettverk (LAN) eller et bredt nettverk (WAN) . Formålet med SNMP er å gi nettverksenheter, for eksempel rutere, servere og skrivere, et felles språk for deling av informasjon i et nettverksadministrasjonssystem (NMS).
SNMPs klient-server-arkitektur har følgende tre komponenter:
SNMP-behandleren fungerer som klient, SNMP-agenten fungerer som server og MIB fungerer som serverens database. Når SNMP-behandleren stiller agenten et spørsmål, bruker agenten MIB til å gi svaret.
SNMP er så populært at de fleste nettverksenheter leveres forhåndspakket med SNMP-agenter. For å kunne bruke protokollen må imidlertid nettverksadministratorer først endre standardkonfigurasjonsinnstillingene for nettverksenhetene sine, slik at SNMP-agenter kan kommunisere med nettverkets administrasjonssystem.
SNMP er en del av den originale Internet Protocol (IP) -pakken slik den er definert av Internet Engineering Task Force (IETF). Det finnes flere versjoner av SNMP-protokollen. Den nyeste versjonen, SNMPv3, inkluderer sikkerhetsmekanismer for autentisering , kryptering og tilgangskontroll.
SMB-er bør samarbeide med IT-ekspertene sine for å sette opp SNMP hvis mulig. SNMP kan hjelpe organisasjonen din med å få viktig informasjon om nettverkene dine, for eksempel konfigurasjonsendringer, statusinformasjon og automatiske varsler om visse former for ondsinnet aktivitet. IT-personalet ditt bør kunne hjelpe deg med å sette opp dette.
Ytterligere anbefalinger for nettsikkerhet
I tillegg vil disse anbefalingene nedenfor hjelpe deg og bedriften din med å holde seg sikre mot de ulike truslene dere kan møte på daglig basis. Alle forslagene nedenfor kan oppnås ved å leie CyberHoots vCISO-programutviklingstjenester.
Alle disse anbefalingene er innebygd i CyberHoot-produktet eller CyberHoots vCISO-tjenester. Med CyberHoot kan du styre, lære opp, vurdere og teste dine ansatte. Besøk CyberHoot.com og registrer deg for tjenestene våre i dag. Fortsett i det minste å lære ved å registrere deg for våre månedlige nyhetsbrev om cybersikkerhet for å holde deg oppdatert på de siste oppdateringene om cybersikkerhet.
kilder:
Ytterligere lesing:
DOJ tiltaler russiske regjeringsansatte for målretting mot kraftsektoren
NSA oppfordrer bedrifter til å innføre nulltillit for nettverkssikkerhet
Relaterte vilkår:
CyberHoot har også noen andre ressurser tilgjengelig for din bruk. Nedenfor finner du lenker til alle ressursene våre, så du kan gjerne sjekke dem ut når du vil:
Merk: Hvis du vil abonnere på nyhetsbrevet vårt, kan du gå til en hvilken som helst lenke ovenfor (foruten infografikk), skrive inn e-postadressen din på høyre side av siden og klikke på « Send meg nyhetsbrev».
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.