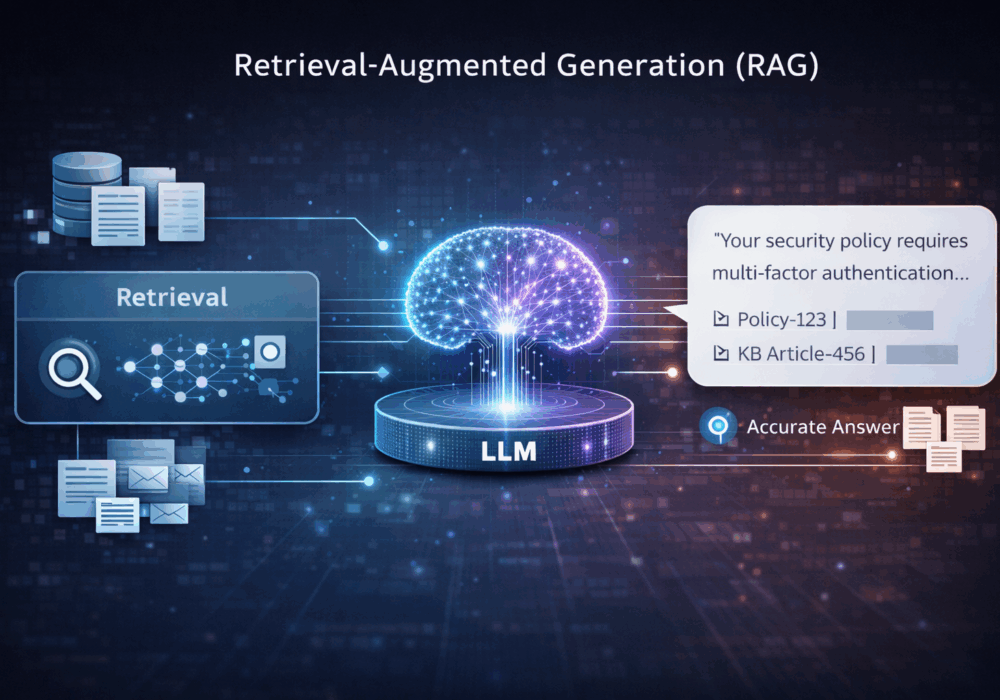
Retrieval-Augmented Generation (RAG)

10. desember 2025 | Cybrary Retrieval-Augmented Generation (RAG)

Retrieval-Augmented Generation (RAG) er et AI-arkitekturmønster som kombinerer et søke- eller hentetrinn med en stor språkmodell (LLM) , slik at modellen svarer på spørsmål ved hjelp av spesifikke, godkjente kildedokumenter i stedet for kun å stole på treningsdataene.

I et RAG-system er arbeidsflyten vanligvis:

  1. En bruker stiller et spørsmål
  2. Systemet søker i relevante bedriftsdokumenter, for eksempel retningslinjer, saker, kunnskapsbaser eller kontrakter
  3. Det hentede innholdet sendes til LLM som kontekst
  4. LLM genererer et svar basert på disse dokumentene

Denne tilnærmingen lar AI-chatboter gi nøyaktige, oppdaterte og kontekstspesifikke svar, samtidig som de reduserer hallusinasjoner og ukontrollert dataeksponering.

Hva dette betyr for små og mellomstore bedrifter

For små og mellomstore bedrifter er RAG ofte forskjellen mellom usikker AI-eksperimentering og praktisk AI-adopsjon.

Viktige implikasjoner inkluderer:

  • Svar basert på dataene dine
    I stedet for generiske svar, lar RAG AI-verktøy svare fra dine faktiske retningslinjer, prosedyrer og dokumentasjon.
  • Redusert risiko for feilinformasjon
    Fordi svarene er basert på innhentede dokumenter, reduserer RAG sjansen for sikre, men feil svar betydelig.
  • Forbedret sikkerhetsstilling
    Data forblir i definerte databaser, og tilgangen kan begrenses etter rolle, noe som reduserer utilsiktet avsløring.
  • Raskere onboarding og support
    Ansatte kan selvbetjene svar fra intern dokumentasjon uten å eksponere rådata eller sensitive systemer.

Kort sagt, RAG gjør det mulig for små og mellomstore bedrifter å bruke AI på en trygg og nyttig måte , uten å overlate full kontroll til en generell modell.

Hva dette betyr for MSP-er

For leverandører av administrerte tjenester er RAG grunnleggende for sikre, skalerbare AI-tjenester.

Viktige hensyn inkluderer:

  • Leietaker isolasjon
    RAG tillater streng separasjon av klientdata, noe som sikrer at én kundes dokumenter aldri brukes til å svare på en annens spørsmål.
  • Kontrollert dataomfang
    MSP-er kan begrense nøyaktig hvilke dokumenter, systemer eller tidsintervaller en AI-assistent har lov til å referere til.
  • Reviderbarhet og tillit
    Mange RAG-systemer kan vise sitater eller kildehenvisninger, noe som hjelper MSP-er med å forklare hvor svarene kommer fra.
  • Lavere ansvarsrisiko
    Å forankre svar i godkjent dokumentasjon reduserer risikoen for at AI-generert veiledning forårsaker skade for klienten.
  • Tjenestedifferensiering
    Sikre, RAG-baserte AI-assistenter kan forbedre brukerstøtte, vCISO-tjenester og intern drift uten at det går på bekostning av sikkerheten.

Hvorfor RAG er viktig for sikker bedrifts-AI

Uten RAG:

  • LLM-er gjetter
  • Svarene driver
  • Grenser for sensitive data blir uklare

Med RAG:

  • Svarene er jordet
  • Datatilgang er eksplisitt
  • Sikkerhetskontrollene forblir håndhevbare

Praktisk takeaway

RAG gjør en LLM om fra en generell språkmotor til en kontrollert bedriftsassistent.

For både små og mellomstore bedrifter og MSP-er:

  • RAG er ikke valgfritt for seriøse utplasseringer
  • Det er en sentral sikkerhets- og styringskontroll
  • Det muliggjør bruk av kunstig intelligens uten å gi avkall på datakontroll

Ytterligere lesing:

CyberHoot har også noen andre ressurser tilgjengelig for din bruk. Nedenfor finner du lenker til alle ressursene våre, så du kan gjerne sjekke dem ut når du vil:


Siste blogger

Hold deg skarp med det siste sikkerhetsinnsikt

Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Corp MDM: Den falske jobbappen som ville lese tekstmeldingene dine

Corp MDM: Den falske jobbappen som ville lese tekstmeldingene dine

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...

Les mer

Falske ChatGPT-hjelpere sprer skadelig programvare. Slik oppdager du dem.

Falske ChatGPT-hjelpere sprer skadelig programvare. Slik oppdager du dem.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...

Les mer

OAuth-samtykke-phishing: Beskytt tillatelsene dine, ikke bare passordet ditt

OAuth-samtykke-phishing: Beskytt tillatelsene dine, ikke bare passordet ditt

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...

Les mer