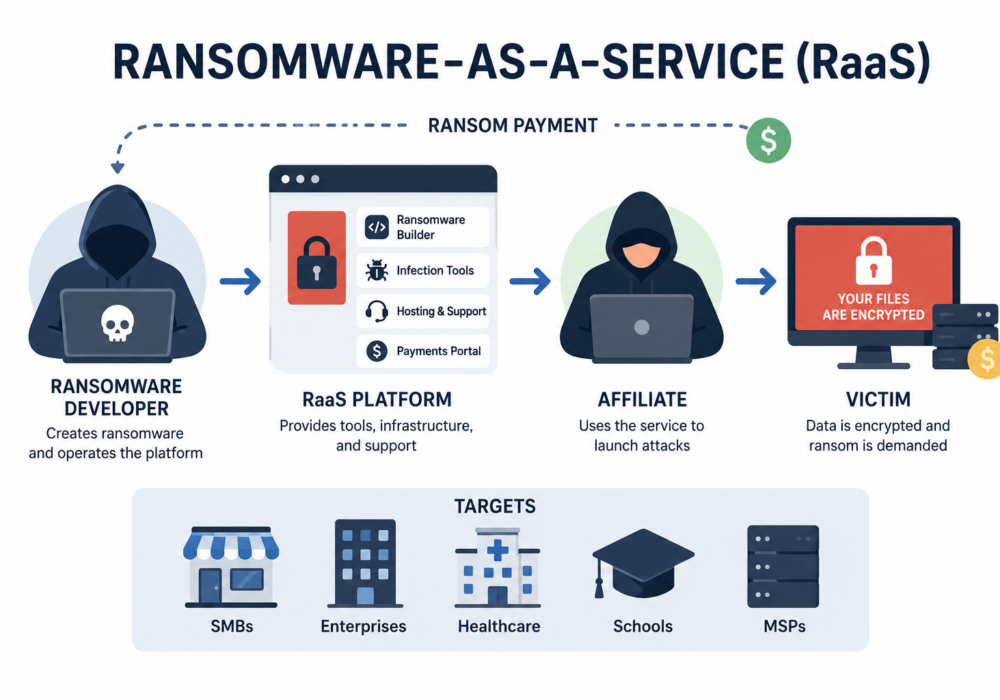
Ransomware-as-a-Service (RaaS) er en forretningsmodell for nettkriminalitet der erfarne utviklere av ransomware lager og vedlikeholder ransomware-programvare, og deretter leier eller selger den til andre kriminelle – kjent som tilknyttede selskaper – som utfører angrepene. Til gjengjeld mottar utviklerne en prosentandel av hver løsepengebetaling.
I likhet med legitim programvare som en tjeneste (SaaS), tilbyr RaaS-plattformer verktøyene, infrastrukturen, oppdateringene og støtten som trengs for å iverksette angrep. Dette har redusert inngangsbarrieren for nettkriminelle dramatisk, slik at enkeltpersoner med lite teknisk ekspertise kan gjennomføre sofistikerte ransomware-kampanjer.
En typisk RaaS-operasjon følger disse trinnene:
Mange RaaS-grupper tilbyr dashbord, teknisk støtte, forhandlingstjenester og betalingsportaler – og fungerer omtrent som legitime programvareselskaper.
Små og mellomstore bedrifter er hyppige mål fordi de ofte har begrensede ressurser for cybersikkerhet, men fortsatt er sterkt avhengige av dataene og systemene sine for å operere.
Et vellykket RaaS-angrep kan resultere i:
Mange moderne ransomware-angrep bruker dobbel utpressing , der angripere både krypterer filer og truer med å publisere stjålne data hvis løsepengene ikke betales.
Administrerte tjenesteleverandører (MSP-er) er spesielt attraktive mål fordi det å kompromittere én MSP kan gi tilgang til mange kundenettverk.
Et vellykket RaaS-angrep mot en MSP kan:
Fordi MSP-er ofte har privilegert administrativ tilgang, ser angripere dem som verdifulle mål for storskala ransomware-kampanjer.
Organisasjoner kan redusere risikoen betydelig ved å:
RaaS har forvandlet ransomware til en skalerbar kriminell industri. Ved å skille utvikling av skadelig programvare fra utførelse av angrep, gjør det det mulig for flere kriminelle å iverksette sofistikerte angrep med minimal teknisk ekspertise. Som et resultat har ransomware blitt en av de vanligste og mest kostbare cybertruslene organisasjoner står overfor i dag.
Løsepengevirus som tjeneste er en abonnementsbasert modell for nettkriminalitet som lar kriminelle iverksette løsepengevirusangrep ved hjelp av profesjonelt utviklet skadelig programvare. For små og mellomstore bedrifter øker det sannsynligheten for å bli et mål på grunn av det økende antallet angripere. For MSP-er er innsatsen enda høyere, ettersom et enkelt kompromiss kan påvirke mange kunder. Sterk autentisering, sikre sikkerhetskopier, opplæring av ansatte og lagdelt sikkerhet er fortsatt det beste forsvaret mot RaaS-angrep.
Ytterligere lesing:
CyberHoot har også noen andre ressurser tilgjengelig for din bruk. Nedenfor finner du lenker til alle ressursene våre, så du kan gjerne sjekke dem ut når du vil:
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Se for deg at du er på motorveien, og kjører omtrent 20 over grensen sammen med resten av trafikken. Brems lenger fremme ...
Les mer
Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.