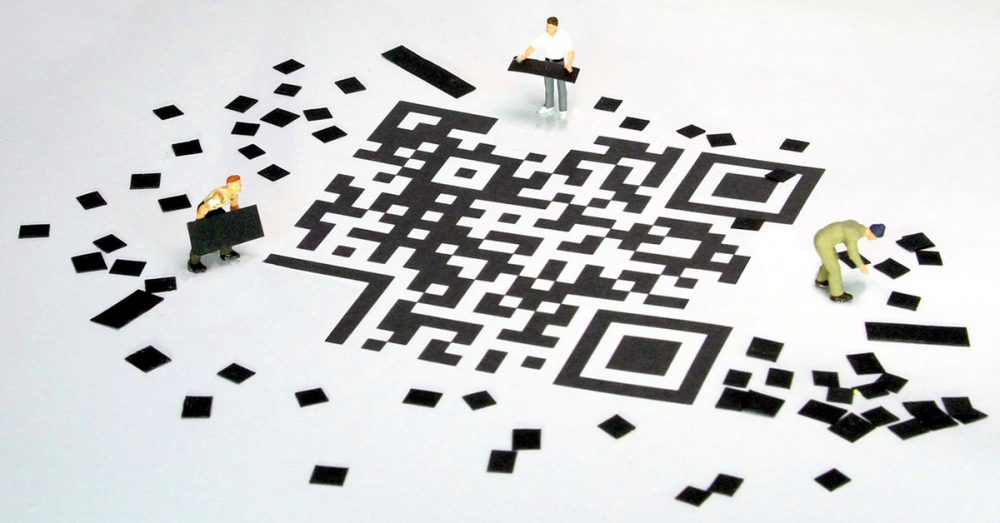
En QR-kode (Quick Response) er en type strekkode som inneholder et mønster av prikker og linjer. Den kan skannes med en QR-skanner eller på et smarttelefonkamera. Når den er skannet, konverterer enheten prikkene og linjene i koden til tall eller en tegnstreng. For eksempel kan det å skanne en QR-kode med telefonen åpne en URL i telefonens nettleser. Alle QR-koder har en firkantet form og inkluderer tre firkantede omriss i hjørnene nederst til venstre, øverst til venstre og øverst til høyre. Disse firkantede omrissene definerer retningen til koden.
QR-koder har blitt svært populære på grunn av COVID-19-pandemien. Mange restauranter og barer bruker nå QR-koder på menyene sine for å redusere både virussmitte og arbeidet som kreves for å rengjøre tradisjonelle fysiske menyer. Andre bruksområder for QR-koder er i utdanning for studentoppgaver, bagasjelapper, nødkontaktinformasjonen på baksiden av et medisinsk alarmarmbånd, ID-brikker for kjæledyr og til og med familiehistorier på gravsteiner. Med alle disse fantastiske fordelene, har hackere funnet måter å bruke denne teknologien til ondsinnet bruk?
Hackere har selvsagt gjort QR-koder om til magiske hackerverktøy! Hackere legger inn ondsinnede URL-er som inneholder skadelig programvare i en QR-kode, som når den skannes, prøver å stramme inn dataene dine fra den kompromitterte mobilenheten din. Andre hackere legger inn en ondsinnet URL i en QR-kode som leder deg til et phishing- nettsted, hvor uvitende brukere avslører personlig eller økonomisk informasjon.
Fordi mennesker ikke kan lese QR-koder, er det enkelt for angripere å endre en QR-kode slik at den peker til en alternativ ressurs uten å bli oppdaget. Selv om mange er klar over at QR-koder kan åpne en URL, kan de være mindre klar over de andre handlingene som QR-koder kan starte på en brukers enhet.
Et typisk angrep innebærer å plassere ondsinnede QR-koder offentlig, noen ganger dekke over legitime QR-koder. Intetanende brukere som skanner koden blir ført til en ondsinnet nettside som kan være vert for et angrepssett, noe som kan føre til kompromittering av enheten eller en forfalsket innloggingsside for å stjele brukerlegitimasjon. QR-koder ble brukt til mobilbetalinger hos en samkjøringsleverandør inntil hackere erstattet betalingssystemet sitt med en falsk QR-kode og ganske enkelt limte den oppå leverandørens opprinnelige QR-kode for betaling. Ikke bruk QR-koder for kritiske transaksjoner, som å motta betalinger.
Når du vet om disse QR-kodeangrepene, kan du bruke dem forsiktig når du spiser, for å sjekke et medisinsk alarmarmbånd i en nødsituasjon, eller til og med for å finne eieren av et mistet kjæledyr. Følg CyberHoots anbefalinger nedenfor for å redusere sannsynligheten for å bli offer for QR-kodesvindel.
kilder:
Ytterligere lesing:
QR -koder trenger en oppgradering av nettsikkerheten
Relaterte vilkår:
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les mer
De fleste phishing-tester lyver til de ansatte. Denne sier hei først! HootPhish forteller folk rett ut: dette er...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

