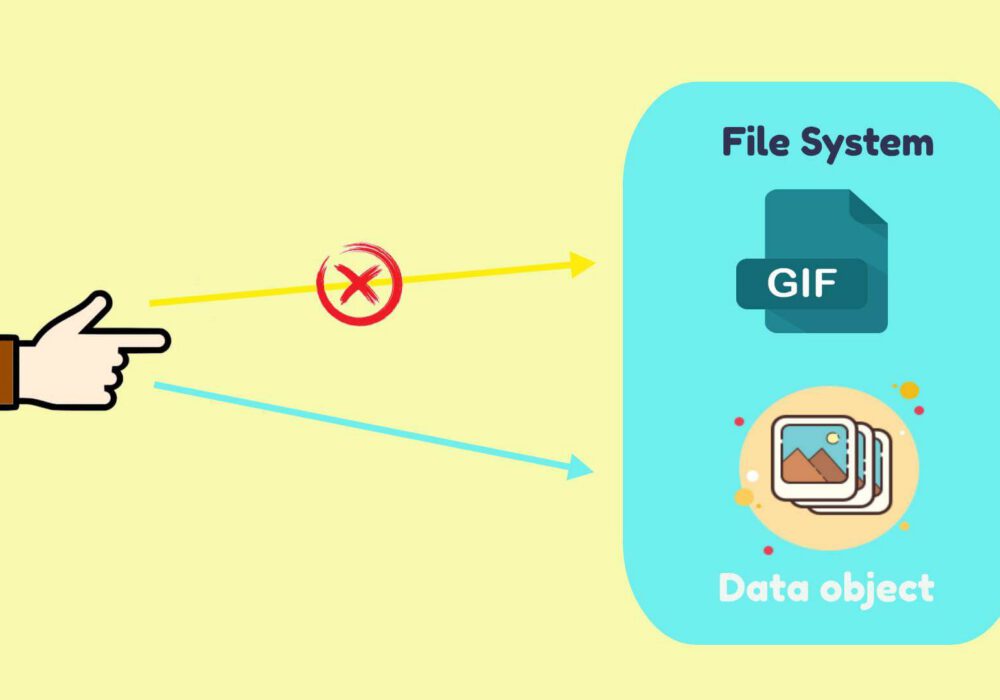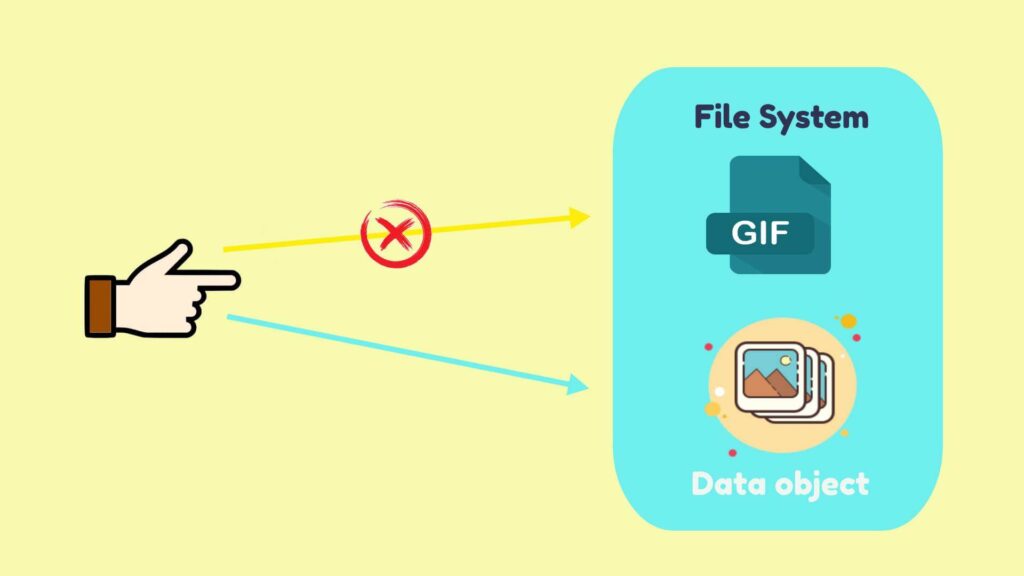
En objektidentifikator (OID) er et spesifikt, langt navn for enhver type objekt eller enhet. I databehandling vises en OID som en gruppe tegn som lar en server eller sluttbruker hente et objekt uten å måtte vite den fysiske plasseringen av dataene.
Denne tilnærmingen er nyttig for å automatisere og effektivisere datalagring i skybaserte databehandlingsmiljøer. På Internett har en OID formen av en Universal Unique Identifier (UUID), et 128-bits tall som brukes til å identifisere et objekt eller en enhet unikt. I en database er en OID et sett med heltall som unikt identifiserer hver rad (eller post) i en tabell.
OID-er er vanligvis i en tallsekvens atskilt med punktum, som «1.23.456.7.89». Teknisk sett må det være minst to tall. Det første tallet må være en null, en ener eller en toer, og hvis det første tallet er null eller en, må det andre tallet være mellom null og trettini.
SNMP , X509-sertifikater , DHCP og mange andre datakommunikasjonsprotokoller bruker OID-er til å navngi objekter eller enheter med persistens for enklere henting og identifisering.
De aller fleste bedrifter trenger ikke å vite hva OID-er er eller hvordan de fungerer. Selv IT-personalet trenger bare en grunnleggende forståelse av hvordan OID-er fungerer dersom de ønsker å feilsøke datalagring i skytjenester (selv da vil leverandører være bedre valg for støtte og feilsøking).
Det kan være nyttig å vite at OID-er er sentrale i så mange kommunikasjonsprotokoller, men det er langt viktigere for bedrifter å få den grunnleggende cybersikkerheten på plass som er oppført nedenfor for å beskytte seg mot kompromittering eller brudd.
Følgende anbefalinger vil hjelpe deg og bedriften din med å holde seg sikre mot de ulike truslene dere kan møte daglig. Alle forslagene nedenfor kan oppnås ved å leie CyberHoots vCISO-programutviklingstjenester.
Hver av disse anbefalingene, med unntak av cyberforsikring, er innebygd i CyberHoots produkt og virtuelle Chief Information Security Officer-tjenester. Med CyberHoot kan du styre, lære opp, vurdere og teste dine ansatte. Besøk CyberHoot.com og registrer deg for tjenestene våre i dag. Fortsett i det minste å lære ved å registrere deg for våre månedlige nyhetsbrev om cybersikkerhet for å holde deg oppdatert på aktuelle oppdateringer om cybersikkerhet.
kilder:
Ytterligere lesing:
Relaterte vilkår:
CyberHoot har også noen andre ressurser tilgjengelig for din bruk. Nedenfor finner du lenker til alle ressursene våre, så du kan gjerne sjekke dem ut når du vil:
Merk: Hvis du vil abonnere på nyhetsbrevet vårt, kan du gå til en hvilken som helst lenke ovenfor (foruten infografikk), skrive inn e-postadressen din på høyre side av siden og klikke på « Send meg nyhetsbrev».
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.