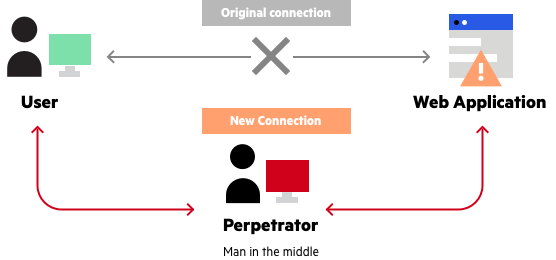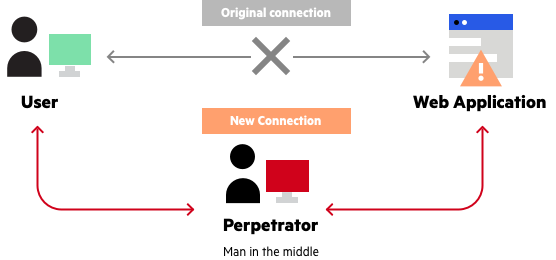
Adversary in the Middle (AITM)-angrep (tidligere omtalt som Man-in-the-Middle) er en teknisk betegnelse for når en hacker plasserer seg i en samtale mellom en bruker og et program; enten for å avlytte eller for å utgi seg for å være en av partene, slik at det ser ut som om en normal utveksling av informasjon pågår. Hovedmålet med disse angrepene er å stjele sensitiv informasjon fra ofrene, for eksempel påloggingsinformasjon til nettkontoer som e-post, bank eller virtuelle private nettverk.
Ofte skjer disse angrepene på falske Wi-Fi-nettverk som utgir seg for å være lokale bedrifters ekte Wi-Fi. Intetanende brukere kobler seg til det falske Wi-Fi-nettverket, og trafikken deres blir fanget opp og inspisert for disse saftige autentiseringsdetaljene.
Heldigvis har de fleste nettsteder etablerte https-krav som kan skjule autentiseringsinformasjon med mindre hackeren bruker en HTTPS-proxy kombinert med forfalskede DNS-forespørsler. I disse tilfellene kan hackeren late som om de er det faktiske nettstedet du prøver å logge inn på, men SSL-sertifikatene kan være et klart tegn på at noe er galt.
Denne typen angrep er ofte paret med phishing- angrep og forsøker å overbevise brukere om å klikke på ondsinnede lenker eller legge inn personopplysninger på en falsk nettside for å stjele sin personlige informasjon. Disse falske nettstedene kan ha legitime SSL-sertifikater som unngår det tidligere nevnte SSL-sertifikatproblemet som følger med forfalskning av en legitim nettstedsadresse i DNS.
Kilde: Imperva
Ytterligere lesing:
Relaterte vilkår:
Som en SMB er det noen tiltak du kan iverksette for å redusere sannsynligheten for å bli offer for Adversary-in-the-Middle-angrep. Som med de fleste cybertrusler er det avgjørende å være klar over angrepet og hvor eller hvordan det utføres. Sørg derfor for å lære opp ansatte om hvordan de kan beskytte seg selv mens de er på WiFi-nettverk, og hva et AiTM-angrep er, vil hjelpe mye. Bortsett fra brukeropplæring og bevisstgjøring, er det noen ting du kan gjøre:
https://www.youtube.com/watch?v=DgqID9k83oQ
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.