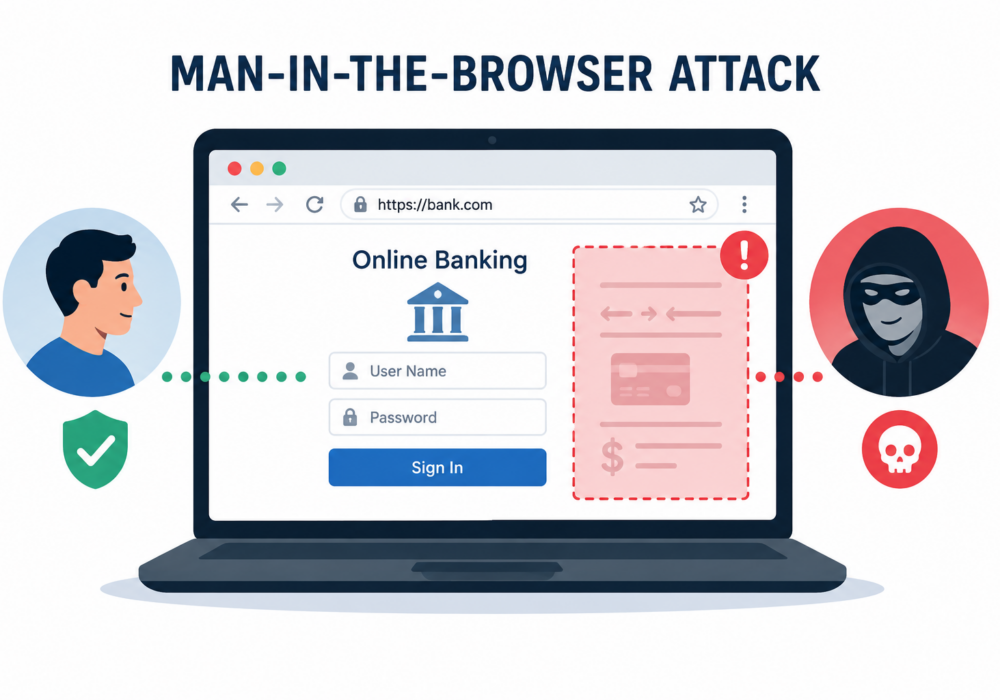
Et Man-in-the-Browser (MitB)-angrep er en type cyberangrep der skadelig programvare (malware) infiserer en brukers nettleser og i hemmelighet fanger opp eller endrer informasjon når den legges inn eller vises. I motsetning til phishing-angrep som lurer brukere til å avsløre legitimasjon, opererer et MitB-angrep inne i selve nettleseren , slik at angripere kan manipulere transaksjoner selv etter at en bruker har logget inn.
Fordi nettleseren tilsynelatende fungerer normalt, har ofrene ofte ingen indikasjon på at informasjonen eller transaksjonene deres blir endret.
Et typisk angrep følger disse trinnene:
Fordi angrepet skjer etter at kryptering (HTTPS) allerede har sikret forbindelsen, kan tradisjonelle nettverkssikkerhetsverktøy ofte ikke oppdage det.
Man-in-the-Browser-angrep retter seg vanligvis mot:
Små og mellomstore bedrifter utfører ofte bank-, lønns- og leverandørbetalinger via nettlesere. Et vellykket MitB-angrep kan resultere i:
Fordi små og mellomstore bedrifter ofte mangler dedikert sikkerhetsovervåking, kan disse angrepene gå ubemerket hen før etter at midler er overført eller kontoer er kompromittert.
Administrerte tjenesteleverandører (MSP-er) har privilegert tilgang til kundemiljøer, noe som gjør administratorarbeidsstasjoner til attraktive mål.
Et vellykket MitB-angrep kan tillate angripere å:
Siden én kompromittert teknikerkonto kan påvirke en rekke kunder, er det viktig å beskytte nettleserøkter for MSP-sikkerhet.
Organisasjoner kan redusere risikoen sin ved å:
Selv om navnene deres er like, er disse angrepene forskjellige:
| Mann-i-nettleseren | Mannen i midten |
|---|---|
| Skadelig programvare infiserer offerets nettleser | Angriper avlytter nettverkstrafikk |
| Fungerer inne i nettleseren | Fungerer mellom brukeren og serveren |
| Kan endre transaksjoner etter innlogging | Fanger opp eller endrer kommunikasjon underveis |
| Ofte usynlig for nettverkssikkerhetsverktøy | Ofte redusert av HTTPS og sikre nettverk |
Et «Man-in-the-Browser»-angrep er en sofistikert form for skadelig programvare som kaprer en brukers nettleser for å stjele legitimasjon, manipulere transaksjoner og omgå tradisjonelle sikkerhetsbeskyttelser. For små og mellomstore bedrifter kan det føre til økonomisk svindel og kompromittering av kontoer. For MSP-er utgjør det en enda større risiko fordi kompromitterte administratornettlesere kan gi angripere tilgang til flere kundemiljøer, noe som gjør sterk endepunktbeskyttelse og nettlesersikkerhet kritisk.
Ytterligere lesing:
CyberHoot har også noen andre ressurser tilgjengelig for din bruk. Nedenfor finner du lenker til alle ressursene våre, så du kan gjerne sjekke dem ut når du vil:
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.