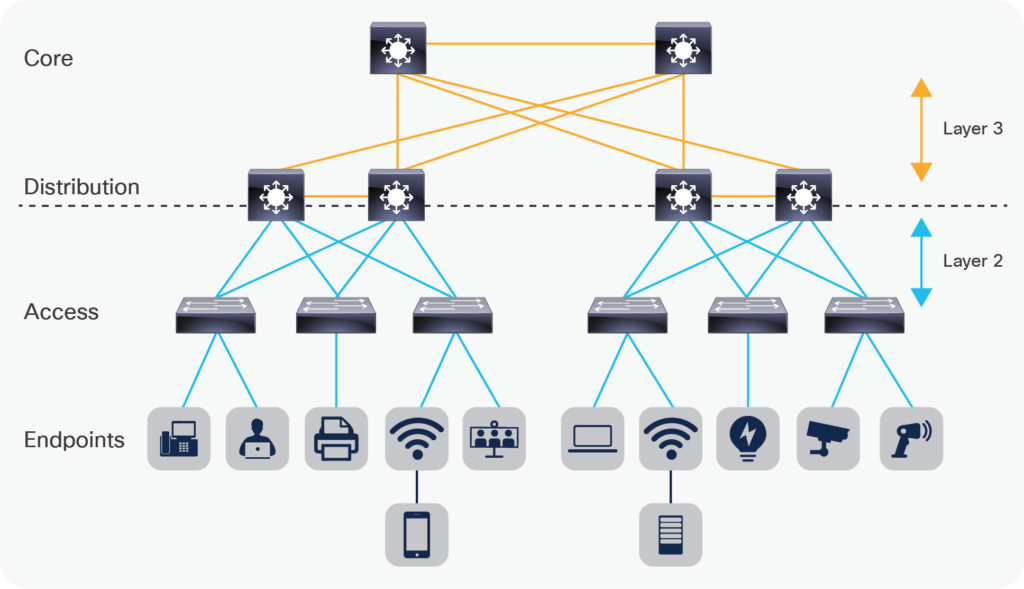
Lag 2-nettverk refererer til det andre laget i Open Systems Interconnection (OSI)-modellen, som er datalinklaget. Lag 2-nettverk er lenkelaget (nest laveste lag) i TCP/IP-nettverksmodellen , rett over det fysiske laget. Lag 2 har to viktige funksjoner i OSI-modellen. For det første lar det de øvre lagene i OSI-modellen få tilgang til media (data) via innramming. Innrammede pakker inneholder MAC- adresser (Media Access Control) for direkte kommunikasjon til den lokale enhetens nettverkskort (NIC). Den andre kritiske funksjonen til lag 2 er å kontrollere hvordan data plasseres og mottas fra mediet, (1) Media Access Control (MAC) og feildeteksjon. I trådløse nettverk kan lag 2 også hjelpe med flytkontroll (noe som håndteres på lag 4 i ethernet-nettverk). Feildeteksjon er viktig i TCP-kommunikasjon fordi denne protokollen er tapsfri, noe som betyr at hver pakke må settes sammen på nytt for vellykket kommunikasjon.
Lag 2 er der datapakker blir kodet og dekodet til biter. Lag 2 brukes til å overføre data mellom tilstøtende nettverksnoder på samme lokalnettverk.
Lag 2 gir prosedyremessige og funksjonelle midler for dataoverføring mellom nettverksnoder og gir midler til å oppdage og korrigere feil som kan oppstå på det fysiske laget (lag 1). Lag 2 tilbyr mange tjenester, inkludert følgende:
Pneumonikk hjelper cybersikkerhetsfagfolk med å huske OSI-modellen.
Vennligst = Fysisk = Lag 1
Gjør = Data = Lag 2
Ikke = Nettverk = Lag 3
Fortell = Transport = Lag 4
Hemmelighet = Økt = Lag 5
Passord = Presentasjon = Lag 6
Hvem som helst = Applikasjon = Lag 7
Lag 2 handler om datalevering og tjenestepålitelighet (feilretting av maskinvareproblemer). Ruting mellom nettverk og global adressering er funksjoner på høyere nivå, som lar datalinkprotokoller fokusere på lokal levering, adressering og mediearbitrering. Lag 2-nettverk kan brukes av små og mellomstore bedrifter til å segmentere nettverk i VLAN-er (virtuelle lokale nettverk) og til og med PVLAN-er (private VLAN-er). Segmentering av nettverket ditt kan være svært gunstig for bedriftens sikkerhet. Nettverkssegmentering bidrar til å begrense spredningen av skadelig programvare , virus eller til og med hackere fordi det interne klarerte nettverket ikke lenger er flatt og åpent. Dette hjelper deg med å oppnå et nulltillitsnettverksrammeverk . Hvis for eksempel en hacker fikk tilgang til nettverket ditt gjennom noen i økonomiteamet ditt, ville ikke hackeren kunne bevege seg lateralt til en annen del av nettverket uten å kompromittere en vert på det nettverket, og selv da, bare hvis hackeren kan se eller kommunisere med en vert i det andre isolerte nettverket fordi nettverket er segmentert.
Brannmurer brukes ofte i små og mellomstore bedrifter med trådløse nettverksfunksjoner som lar deg fysisk og logisk separere gjeste-Wi-Fi-nettverk fra pålitelige Wi-Fi-nettverk . Sørg for at du kobler det pålitelige Wi-Fi-nettverket ditt til Active Directory-brukerkontoene dine (ved hjelp av Radius) i stedet for et statisk passord. Dette eliminerer en vanlig risiko for at oppsagte ansatte sitter på det pålitelige Wi-Fi-nettverket ditt på parkeringsplassen for å lure sensitive data eller forårsake ytterligere skade på bedriften din.
I tillegg vil disse anbefalingene nedenfor hjelpe deg og bedriften din med å holde seg sikre mot de ulike truslene dere kan møte på daglig basis. Alle forslagene nedenfor kan oppnås ved å leie CyberHoots vCISO-programutviklingstjenester.
Alle disse anbefalingene er innebygd i CyberHoot-produktet eller CyberHoots vCISO-tjenester. Med CyberHoot kan du styre, lære opp, vurdere og teste dine ansatte. Besøk CyberHoot.com og registrer deg for tjenestene våre i dag. Fortsett i det minste å lære ved å registrere deg for våre månedlige nyhetsbrev om cybersikkerhet for å holde deg oppdatert på de siste oppdateringene om cybersikkerhet.
kilder:
Ytterligere lesing:
Hva er den mest skalerbare protokollen i lag 2?
Relaterte vilkår:
Privat virtuelt lokalnettverk (PVLAN)
CyberHoot har også noen andre ressurser tilgjengelig for din bruk. Nedenfor finner du lenker til alle ressursene våre, så du kan gjerne sjekke dem ut når du vil:
Merk: Hvis du vil abonnere på nyhetsbrevet vårt, kan du gå til en hvilken som helst lenke ovenfor (foruten infografikk), skrive inn e-postadressen din på høyre side av siden og klikke på « Send meg nyhetsbrev».
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.