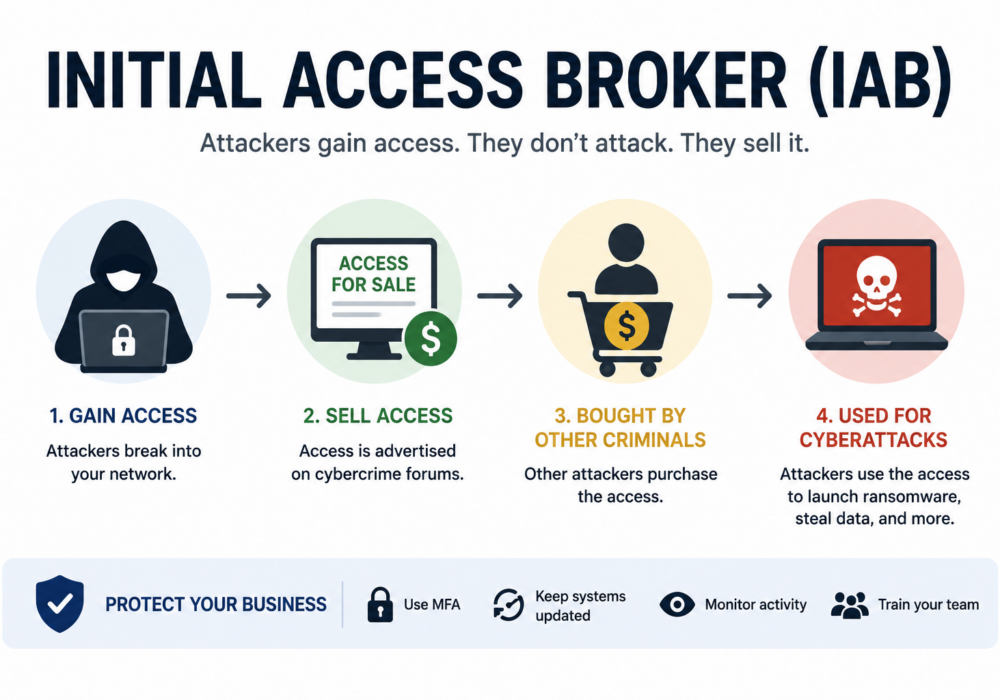
En Initial Access Broker (IAB) er en nettkriminell som spesialiserer seg på å bryte seg inn i organisasjoner og deretter selge denne tilgangen til andre trusselaktører. I stedet for å utføre ransomware-angrep eller stjele data selv, fokuserer Initial Access Brokers på å få uautorisert tilgang til nettverk og tjene penger ved å selge dem på underjordiske markedsplasser for nettkriminalitet.
Tenk på en Initial Access Broker som «eiendomsmegleren» for nettkriminalitet. De begår ikke alltid den endelige forbrytelsen, men de gir nøklene til noen som vil gjøre det.
En typisk operasjon for initial tilgangsmegler følger disse trinnene:
Noen meglere spesialiserer seg i spesifikke bransjer eller organisasjoner basert på størrelse, inntekter eller geografisk plassering.
Initial Access Brokers utnytter ofte:
Små og mellomstore bedrifter er attraktive mål fordi de ofte har færre sikkerhetskontroller og verdifulle forretningsdata.
Hvis en IAB får tilgang, kan organisasjonen senere oppleve:
Mange organisasjoner innser aldri at nettverkstilgangen deres er solgt før en annen gruppe iverksetter det faktiske angrepet.
Administrerte tjenesteleverandører (MSP-er) er spesielt verdifulle fordi et enkelt kompromiss kan gi tilgang til dusinvis eller til og med hundrevis av kundemiljøer.
En kjøpt MSP-konto kan tillate angripere å:
Av denne grunn er MSP-administratorkontoer blant de mest ettertraktede ressursene på markedsplasser for nettkriminalitet.
Organisasjoner kan redusere risikoen sin ved å:
Tidlig oppdagelse er avgjørende fordi det å forhindre den første kompromitteringen stopper angriperne før tilgang kan selges.
Selv om de ofte jobber sammen, er rollene deres forskjellige:
| Innledende tilgangsmegler | Løsepengevirusoperatør |
|---|---|
| Får uautorisert tilgang | Bruker den tilgangen til å starte ransomware |
| Selger tilgang til andre kriminelle | Krypterer data og krever betaling |
| Spesialiserer seg på infiltrasjon | Spesialiserer seg på utpressing |
| Angriper vanligvis mange organisasjoner | Kjøper tilgang til utvalgte ofre |
En Initial Access Broker er en nettkriminell som skaffer seg uautorisert tilgang til organisasjoner og selger denne tilgangen til andre angripere. For små og mellomstore bedrifter betyr dette at selv et tilsynelatende mindre sikkerhetsbrudd kan bli utgangspunktet for ransomware, datatyveri eller svindel. For MSP-er er risikoen enda større fordi kompromitterte administratorkontoer kan gi angripere tilgang til mange kundemiljøer. Sterk autentisering, kontinuerlig overvåking og rask oppdatering er viktig forsvar mot Initial Access Brokers, og demonstrerer kontinuerlig verdi av nettsikkerhet ved å identifisere trusler før de blir til hendelser.
Ytterligere lesing:
CyberHoot har også noen andre ressurser tilgjengelig for din bruk. Nedenfor finner du lenker til alle ressursene våre, så du kan gjerne sjekke dem ut når du vil:
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.