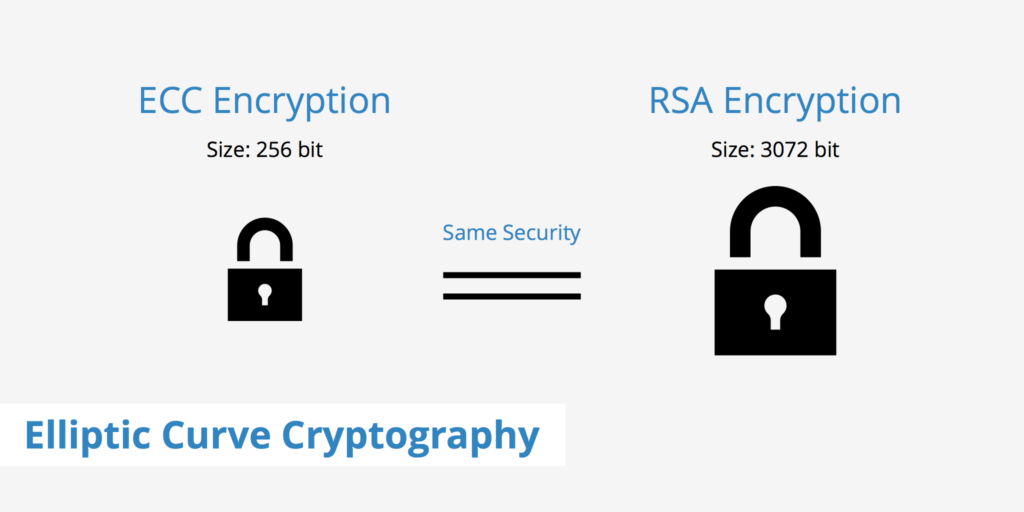
Elliptisk kurvekryptografi (ECC) er en krypteringsmetode med offentlig nøkkel basert på elliptisk kurveteori som brukes til å lage raskere, mindre og mer effektive kryptografiske nøkler. Historisk sett ble krypteringsnøkler generert gjennom store primtall. Krypteringsnøkler generert av primtall har blitt erstattet av ECC, som genererer nøkler gjennom egenskapene til den elliptiske kurvelikningen. ECC er kjent for å være ekstremt effektiv og sikrere sammenlignet med primtall eller alternative metoder. En ECC kan gi et sikkerhetsnivå ved å bruke en 164-biters nøkkel som andre systemer ville kreve en 1,024-biters nøkkel for å oppnå.
Kilde: TechTarget
Relaterte begreper: Kryptografi , Kryptering , Offentlig nøkkel
Relatert lesestoff: Kan alle Bitcoin hackes?
En relativt enkel forklaring av ECC
Denne formen for kryptering er mye sterkere og mer effektiv enn tidligere metoder. De fleste små og mellomstore bedrifter vil bli tvunget til å bruke denne formen for kryptografi og nøkkelgenerering når de kjøper SSL-sertifikater, bruker krypterte lenker til nettsteder og sikkerhetskopierer data med kryptering til skyen. SMB-er får bare valget mellom hvilken type kryptering de skal bruke, ikke nøkkelgenereringsprosessen. SMB-er bør aldri velge DES- eller 3DES-kryptering, og bør alltid velge AES-kryptering med nøkkelstørrelser i 2020 på minst 256 bit.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.