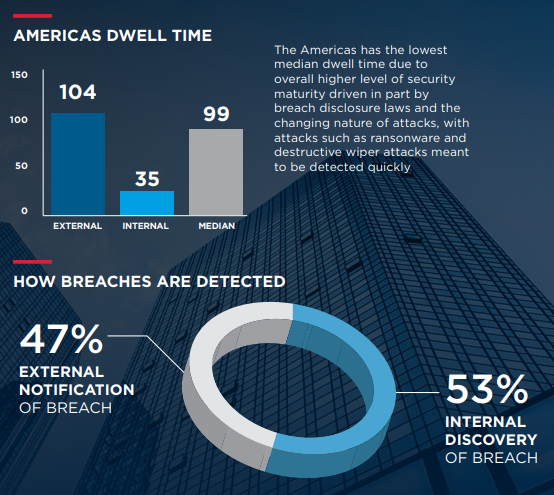
Oppholdstid er hvor lenge trusselaktører går uoppdaget i et miljø. Med andre ord, når en hacker trenger inn i nettverket eller systemene dine, er oppholdstiden den tiden fra inntrengningsstedet til de blir oppdaget eller organisasjonen oppdager at de har blitt brutt av denne hackeren.
I 2017 rapporterte Mandiant at den gjennomsnittlige oppholdstiden for en trussel i et bedriftsmiljø var 99 dager. Per mai 2018 var den oppe i 101 dager, og det er bare et gjennomsnitt. Mange organisasjoner har oppdaget trusler som har lurket i miljøene deres år før de ble oppdaget. Det er fornuftig at den gjennomsnittlige oppholdstiden vil øke ettersom antallet cybersikkerhetstrusler generelt har økt. Å forstå viktigheten av cybersikkerhet og sikring av virksomheten din vil bidra til å redusere sannsynligheten for at en hacker sitter i systemene dine i dager og måneder.
Kilde: ExtraHop
Tilleggslesning: Mange løsepengevirusangrep kan stoppes før de starter
Relaterte begreper: Hacker , løsepengevirus
Å stoppe angripere fra å sette seg inn i nettverkene og systemene dine starter med å ha sterke styringsregler på plass for å veilede de ansatte i å bruke beste praksis for nettsikkerhet. Opplæring av ansatte i hvordan de bruker beskyttende teknologier som en passordbehandler, bruk av unike, komplekse passord på 14+ tegn, og hvordan de kan oppdage og slette phishing-angrep, gir den beste beskyttelsen mot de vanligste bruddmekanismene. Å unngå disse vanlige svakhetene forsterker kanskje SMB-en din mye mer enn andre SMB-er, og fjerner det store målet for bedriften din.
Andre tiltak SMB-er kan ta for å identifisere inntrengere i miljøet sitt og redusere oppholdstiden for inntrengere i miljøet, er å sørge for god synlighet for endepunkter ved å distribuere teknisk beskyttelse universelt til alle systemer, for eksempel neste generasjons antivirus, anti-malware og til og med DNS-baserte løsninger. Deretter må du overvåke disse systemene for unormaliteter og undersøke varsler, nøye og flittig se etter vanlige taktikker, teknikker og prosedyrer for å identifisere hackere i nettverket ditt.
Til slutt, sørg for å sikkerhetskopiere og kryptere kritiske data både i ro og bevegelse i miljøet ditt for å sikre at de er beskyttet og tilgjengelige når du trenger dem.
CyberHoot kan hjelpe deg med å lære opp dine ansatte, utvikle og implementere sterke retningslinjer for nettsikkerhet, og gi deg rapporter om eksponering for mørkt nett til domenets ansatte. Phishing-tester er tilgjengelige for å teste dine ansatte regelmessig for å sikre at de holder seg årvåkne og fortsetter å bruke ferdighetene de utvikler fra disse beste praksisene.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

