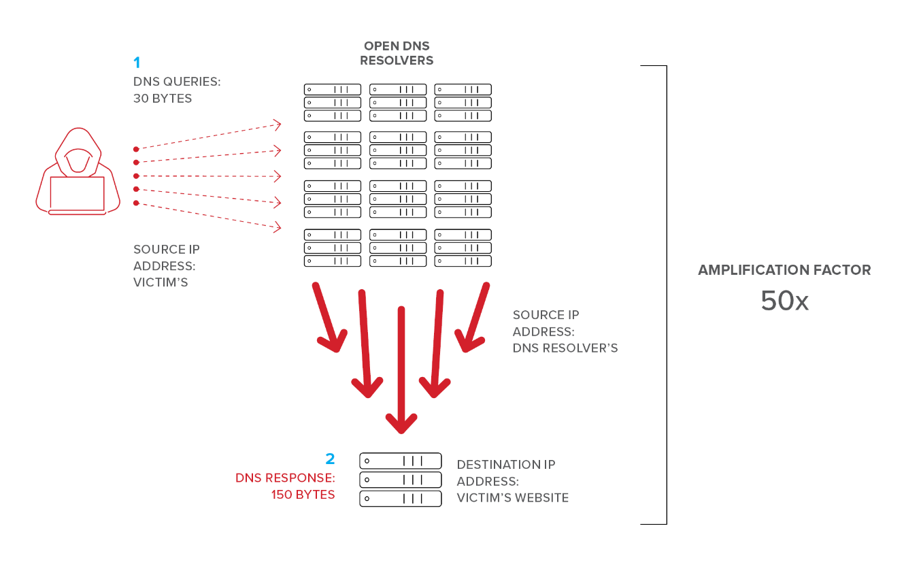
Et DNS-refleksjonsangrep, også kjent som et DNS-forsterkningsangrep, er en form for distribuert tjenestenektangrep (DDoS) . I dette angrepet bruker hackere åpne DNS-servere til å forsterke angrepstrafikken sin med opptil 100 ganger den opprinnelige kildetrafikken som utfører angrepet. Denne formen for DDOS-angrep kan gjøre 100 MB med DNS-forespørselstrafikk om til 10 Gb med DDOS-trafikk rettet mot en nettressurs. Til syvende og sist kan dette føre til tjenestebrudd for legitime brukere av det målrettede systemet eller nettegenskapen.
TCP krever en 3-veis håndtrykk. Dette forhindrer at de fleste forfalskede TCP-angrep fungerer fordi TCP/IP-stakken effektivt kan sende RST-pakker (tilbakestillingspakker) til uventede innkommende TCP-håndtrykkforespørsler. DNS bruker imidlertid vanligvis ikke TCP til å kommunisere på grunn av kostnaden ved å etablere 3-veis håndtrykk. DNS verdsetter effektivitet og hastighet fremfor alt og bruker i stedet UDP (User Datagram Packets). Det er derfor det fungerer i disse DNS-forsterkningsangrepene ... fordi UDP-pakkene ikke krever 3-veis håndtrykk.
I et refleksjonsangrep sendes flere forfalskede DNS-forespørsler til åpne DNS-servere på Internett ved hjelp av en forfalsket kilde-IP-adresse for den målrettede maskinen. De mottakende DNS-serverne sender pliktoppfyllende de forespurte svardataene til den forfalskede kilde-IP-returadressen. I dette angrepet oversvømmer angriperne DNS-serveren med disse endrede forespørslene, og overbelaster til slutt den målrettede maskinen med så mange UDP-pakker at den ikke lenger kan svare på legitime forespørsler. Men ikke alltid. UDP-håndtering er effektiv. Så det krever mange forfalskede tilkoblinger. Men hva om vi kunne FORSTERKE angrepet på en eller annen måte?
Det er her hackere blir utspekulerte. De endrer refleksjonsangrepet fra et lite svar på ett svar fra DNS-serverne til å forespørre hele ZONE-filen for et stort DNS-nettsted. Det er her en forespørsel med 1 byte data kan forsterkes for å tvinge en DNS-server til å svare med 30 ganger så mye data i svarpakkene.
I DNS-amplifiserings- og refleksjonsangrep kan hackere som kontrollerer et lite antall bot-nettverkssystemer , forsterke angrepstrafikken sin 100 ganger for å skape en knusende flom av data til den målrettede maskinen og slå den frakoblet.
Vent litt. Dette kan være en vanskelig pille å svelge. I løpet av 25 år med cybersikkerhet har ikke CyberHoot vært vitne til mange av disse DDOS-angrepene mot små og mellomstore bedrifter. Det er ikke oppført blant de 20 beste angrepene som Verizon skisserer i sin DBIR. Bare fordi det er mulig, betyr det ikke at det er sannsynlig. Hvis du er utsatt for et slikt DDOS-angrep, må du umiddelbart engasjere en leverandør av DDOS-beskyttelse fra listen nedenfor og implementere en av deres on-demand-løsninger. Det vil være dyrere å sette opp i en nødsituasjon, men hvis du aldri blir angrepet, trenger du aldri å betale.
Imperva | NetScout | Akamai | CloudFlare | Radware
Relatert begrep: Botnettverk, botgjetere og botmestere , distribuert tjenestenekt (DDoS)
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

