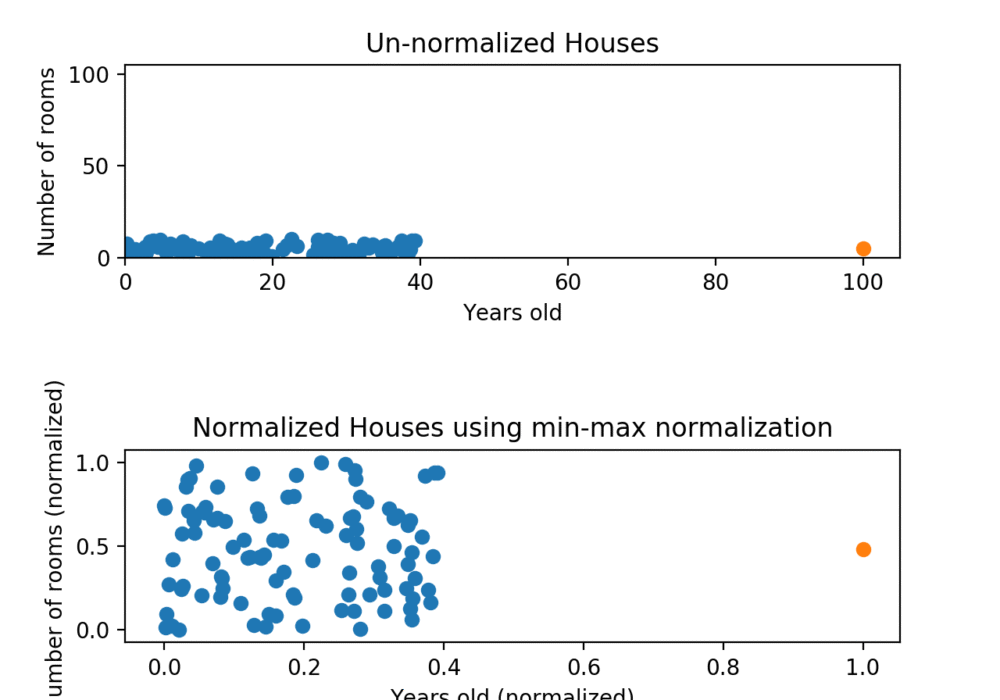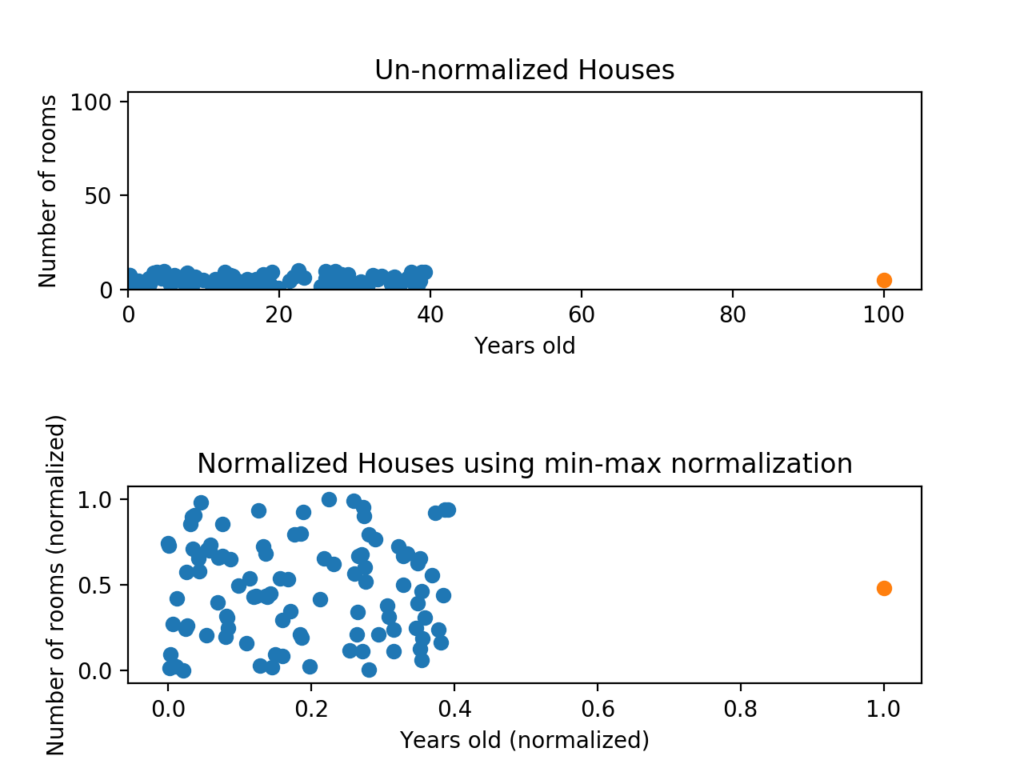
Datanormalisering er en prosess for å omorganisere informasjon i en database for å oppfylle to krav: data lagres kun på ett sted (reduserer datamengden), og alle relaterte dataelementer sorteres sammen. Normalisering er fordelaktig i databaser for å redusere mengden minne som brukes og forbedre databasens ytelse. Disse databasene kjøres ofte av "normaliseringsrutiner" som redigerer og "normaliserer" innkommende datastrømmer slik at dataene kan indekseres, søkbares og enkelt analyseres.
Ulike former for normalisering finnes på nivåer med økende kompleksitet. Kompleksiteten skyldes settet med krav som må oppfylles for å oppnå normalisering. Den mest grunnleggende er kjent som First Normal Form , som ofte forkortes 1NF. First Normal Form lar en database normalisere dataene sine på følgende tre måter:
Det finnes andre og til og med tredje normalformer med andre kriterier brukt.
I en cybersikkerhetsmessig forstand kan en normalisert database for inntrengingsdeteksjon identifisere et brudd ved å gjøre det mulig å normalisere flere ulike hendelser (data) til én enkelt database som er søkbar med en rekke automatiserte skript for å skape et klart bilde av et potensielt brudd. Ta disse hendelsene for eksempel separat:
Hver for seg er dette hverdagsaktiviteter. Men hvis de normaliseres inn i en Intrusion Detection Service (IDS)-database, kan du kanskje koble et par ting sammen. Nemlig at de mislykkede påloggingene var for en privilegert konto. Den vellykkede påloggingen skjedde etter 1000 mislykkede pålogginger på den privilegerte kontoen. Den vellykkede påloggingskontoen var ansvarlig, innen 20 minutter, for opprettelsen av den nye kontoen. Den nye brukerkontoen ble brukt til å laste ned filen fra en beskyttet HR-mappe på serveren din. Sett sammen på denne måten, og du har et klart brudd på hendene dine. Som separate hendelser har du ikke slik klarhet.
Vi lever i en tid som flommer over av data. Normalisering forsøker å gjøre denne flommen av data bearbeidbar, slik at bedrifter kan utvinne intelligens fra aggregerte data. Dette gjør disse dataene brukbare for beslutningstaking utover de ulike, urelaterte datapunktene.
Kilde: Techopedia , HelpNetSecurity
Tilleggslesning: Den grå moralen bak stjålne data
Relaterte begreper: Integritet
Datanormalisering spiller en betydelig rolle i sikkerheten til noen SMB-nettverk. Å ha normaliseringsverktøy som jobber med kritiske nettsikkerhetsdata kan bidra til å gjøre dataene mer handlingsrettede der det ellers ikke ville være mulig. Normalisering bidrar betydelig til å styrke et nettverk, spesielt i lys av typiske nettverks tre viktigste svakheter: trafikkhåndtering, inspeksjon og deteksjon. Det er lurt å samarbeide med IT-fagfolkene dine, og muligens en tredjeparts leverandør av administrerte sikkerhetstjenester (MSSP), for å samle inn og normalisere nettsikkerhetsdataene dine. Det er svært verdifullt å ta inn data fra ulike systemer for å gjøre disse dataene handlingsrettede i nesten sanntid av Intrusion Detection and Prevention Systems (IDS/IPS) kombinert med Security Incident Event Monitoring (SIEM) er.
Disse IDS/IPS- og SIEM-tjenestene er ikke billige og er kanskje ikke tilgjengelige for alle små og mellomstore bedrifter å implementere i nettverkene sine. For miljøer med høy verdi og høy innsats kan denne teknologien utgjøre en stor forskjell i den generelle nettverkssikkerheten.
https://www.youtube.com/embed/xoTyrdT9SZI
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les mer
De fleste phishing-tester lyver til de ansatte. Denne sier hei først! HootPhish forteller folk rett ut: dette er...
Les mer
Alvorlighetsgrad: KRITISK (CVSS 9.2) | Utstedt: 22. oktober 2026 Den 21. oktober ble det oppdaget to kritiske feil i PHP,...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.