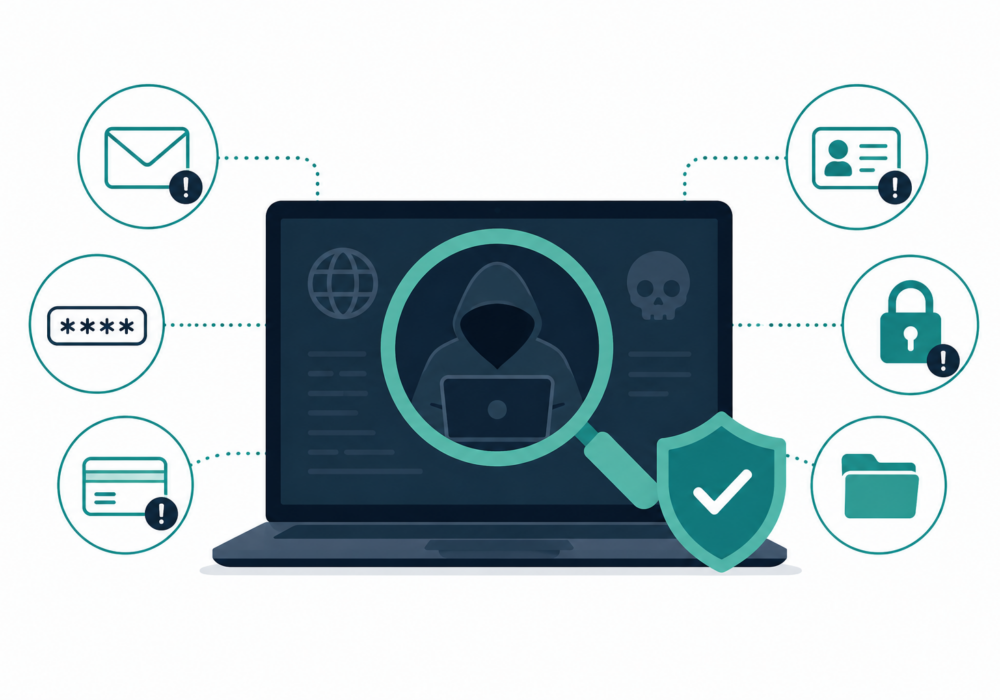
Dark Web Monitoring er den kontinuerlige prosessen med å skanne skjulte nettmarkedsplasser, forum, datadumper og kriminelle nettsteder for stjålet informasjon relatert til en organisasjon, for eksempel e-postadresser, passord, kundedata, finansiell informasjon eller åndsverk.
Målet er å oppdage eksponerte legitimasjonsopplysninger eller sensitiv informasjon tidlig, slik at organisasjoner kan reagere før nettkriminelle utnytter det.
I motsetning til å aktivt søke på det mørke nettet selv, overvåker tjenester for mørkt nett automatisk kjente kilder der nettkriminelle kjøper, selger og deler stjålne data, og varsler organisasjoner når informasjonen deres dukker opp.
Tjenester for overvåking av det mørke nettet søker kontinuerlig etter:
Når det finnes et treff, mottar organisasjonen et varsel slik at den kan undersøke og iverksette tiltak.
Små og mellomstore bedrifter blir i økende grad målrettet mot bedrifter fordi de ofte har færre sikkerhetsressurser enn store bedrifter. Stjålne legitimasjonsdetaljer er en av de viktigste årsakene til ransomware, kompromittering av e-post fra bedrifter (BEC) og kontoovertakelsesangrep.
Overvåking av mørkt nett hjelper små og mellomstore bedrifter med:
For mange små og mellomstore bedrifter gir mørk nettovervåking en rimelig måte å få innsikt i eksponering av legitimasjon uten å opprettholde et komplett sikkerhetssenter.
For administrerte tjenesteleverandører (MSP-er) skaper overvåking av det mørke nettet verdi for både sikkerhet og kunderelasjoner.
Fordelene inkluderer:
Mange MSP-er inkluderer overvåking av det mørke nettet som en del av en administrert sikkerhetstjeneste fordi det gir konkrete og lettforståelige bevis på cyberrisiko.
Det at man finner legitimasjon på det mørke nettet betyr ikke nødvendigvis at en organisasjon har blitt utsatt for sikkerhetsbrudd. Ofte stammer legitimasjonen fra et tredjepartsnettsted der en ansatt brukte det samme passordet på nytt.
Når et varsel oppstår, bør organisasjoner:
Overvåking av mørkt nett hjelper organisasjoner med å oppdage stjålne legitimasjonsopplysninger og sensitiv informasjon før angripere kan bruke dem. For små og mellomstore bedrifter tilbyr det et tidlig varslingssystem mot kontokompromittering og løsepengevirus. For MSP-er muliggjør det proaktiv kundebeskyttelse, styrker administrerte sikkerhetstilbud og demonstrerer kontinuerlig verdi for nettsikkerhet ved å identifisere trusler før de blir til hendelser.
Ytterligere lesing:
CyberHoot har også noen andre ressurser tilgjengelig for din bruk. Nedenfor finner du lenker til alle ressursene våre, så du kan gjerne sjekke dem ut når du vil:
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.