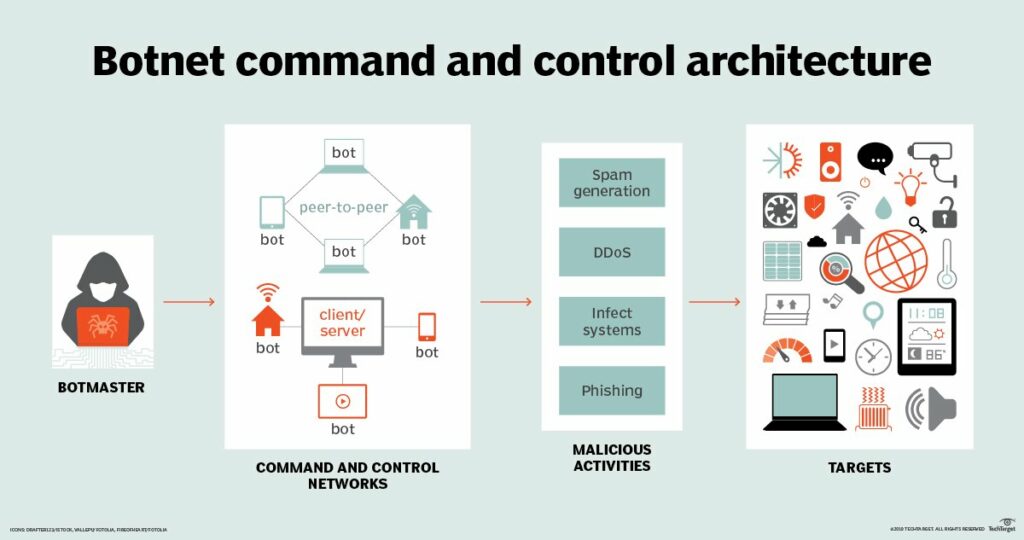
En kommando- og kontrollserver (C&C) er en datamaskin som fjernstyres av en nettkriminell , og som brukes som et kommandosenter for å sende kommandoer til systemer som har blitt infisert med skadelig programvare, og vanligvis er en del av et stort botnettverk . Systemer som kjører skadelig programvare og kommuniserer med internettbaserte C&C-servere, kan stramme inn kritiske data fra organisasjonen din, for eksempel når Emotet-viruset fanger opp brukerpassord og sender dem til C&C-serverne på nettet. De kan også gjøre mye mer skade.
Annen skadelig programvare som brukes i C&C-kommunikasjon gjør ting som kryptomining (også kjent som Crytojacking ), deltar i Denial of Service-angrep, eller bare ligger inaktiv og venter på at hackeren som eier nettverket av boter skal be om at noe gjøres og gi dem en kommando om å våkne og utføre en oppgave.
Å etablere C&C-kommunikasjon er vanligvis et viktig skritt for angripere, slik at de kan bevege seg sidelengs innenfor et nettverk eller en organisasjon. Dette er fordi skadelig programvare kan motta nye instruksjoner og ny skadelig programvare for å skanne det lokale nettverket for ytterligere risikofylte systemer å kompromittere.
Relatert begrep: Botnett, kryptojacking eller kryptomining
Relatert lesning: Hva DNS-kryptering betyr for trusseljegere i bedrifter
Kilde: TrendMicro
Stopp denne skadelige programvaren fra å komme inn i nettverket ditt ved å lære opp de ansatte om vanlige infeksjonskilder. Disse botene og botnettene er skadelig programvare som infiltrerer bedriften din gjennom phishing-angrep, samt svakt autentisert fjerntilgang (fjerntilgang som ikke bruker tofaktorautentisering ). For å beskytte mot boter og botnett bør SMB-eiere alltid sørge for at de gjør følgende:
Disse trinnene, fremgangsmåtene og verktøyene forbedrer både den generelle sikkerheten og produktiviteten.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.