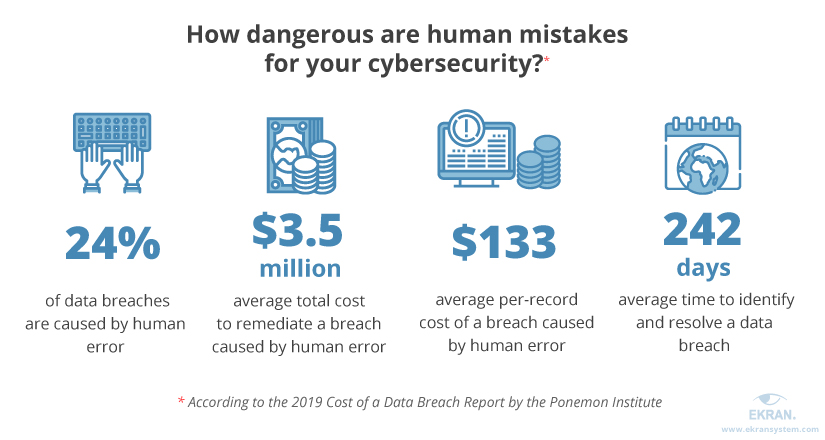
En utilsiktet insidertrussel oppstår når en ansatts handlinger fører til skade på et system eller nettverk, tap av kritiske eller sensitive data, eller til og med når en hjelpsom ansatt holder en dør åpen for at en hacker skal kunne komme inn i en sikker bygning. Disse hendelsene kan oppstå uten ondsinnet hensikt, noe som gjør hendelsene tilfeldige, men de kan fortsatt være svært skadelige for den aktuelle bedriften.
Eksempler inkluderer: en ansatt sletter et viktig dokument ved et uhell; en ansatt blir offer for et spear-phishing-angrep som introduserer ransomware i et selskaps nettverk; og når en ansatt ved et uhell deler mer informasjon med en klient eller tredjepart enn de har lov til.
Relaterte begreper: Forebygging av datatap , Insider , Ondsinnet insidertrussel
Lær opp de ansatte om at nettsikkerhetshendelser begått av hackere utenfor bedriften ofte ikke kan lykkes uten at en intern ansatt gjør en feil. Interne trusler finnes som både er utilsiktede og ondsinnede. Å lære opp de ansatte til å være årvåkne og se etter interne trusler eller feil er en viktig del av SMB-ens program for bevissthet om nettsikkerhet.
Alle trusler mot bedriften din, enten det er en misfornøyd ansatt eller rett og slett en ansatt som ikke er skikkelig opplært, kan føre til svært skadelige konsekvenser. Her er noen forebyggende tips for å redusere risikoen for at dette skjer:
Det finnes andre steg man kan ta, men de fire ovennevnte representerer et godt utgangspunkt for SMB-eiere for å bygge et sterkt cybersikkerhetsprogram. Med bevissthet kommer bedre sikkerhet.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les mer
De fleste phishing-tester lyver til de ansatte. Denne sier hei først! HootPhish forteller folk rett ut: dette er...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.

