Du har nå fem viktige grunner til å starte en samtale om rutersikkerhet med småbedriftskunder denne uken, spesielt de med ansatte som jobber hjemmefra. En av dem har russisk militær etterretning i overskriften. Dette er din oversikt, samtalepunkter og handlingsplan.
FBI publiserte ikke en advarsel og gikk videre. De gjennomførte en rettsautorisert operasjon for å ta ned et nettverk av kaprede rutere som Russlands GRU-militære enhet 26165, kjent som APT28 eller Fancy Bear, brukte til angrep. Rutere i minst 23 amerikanske stater ble kompromittert og brukt til å utføre DNS-kapringsoperasjoner mot militære, statlige og kritiske infrastrukturmål. Justisdepartementet bekreftet omfanget.
Russland er ikke den eneste bekymringen. Kinas Volt Typhoon har rutet trafikken sin gjennom kompromitterte småkontor-/hjemmekontorenheter (også kjent som SOHO-enheter) fra produsenter som ASUS, Cisco, D-Link, NETGEAR og Zyxel for å holde seg skjult i nettverkene til amerikanske strøm-, olje- og gassselskaper. Målet er langsiktig utholdenhet, ikke umiddelbar forstyrrelse.
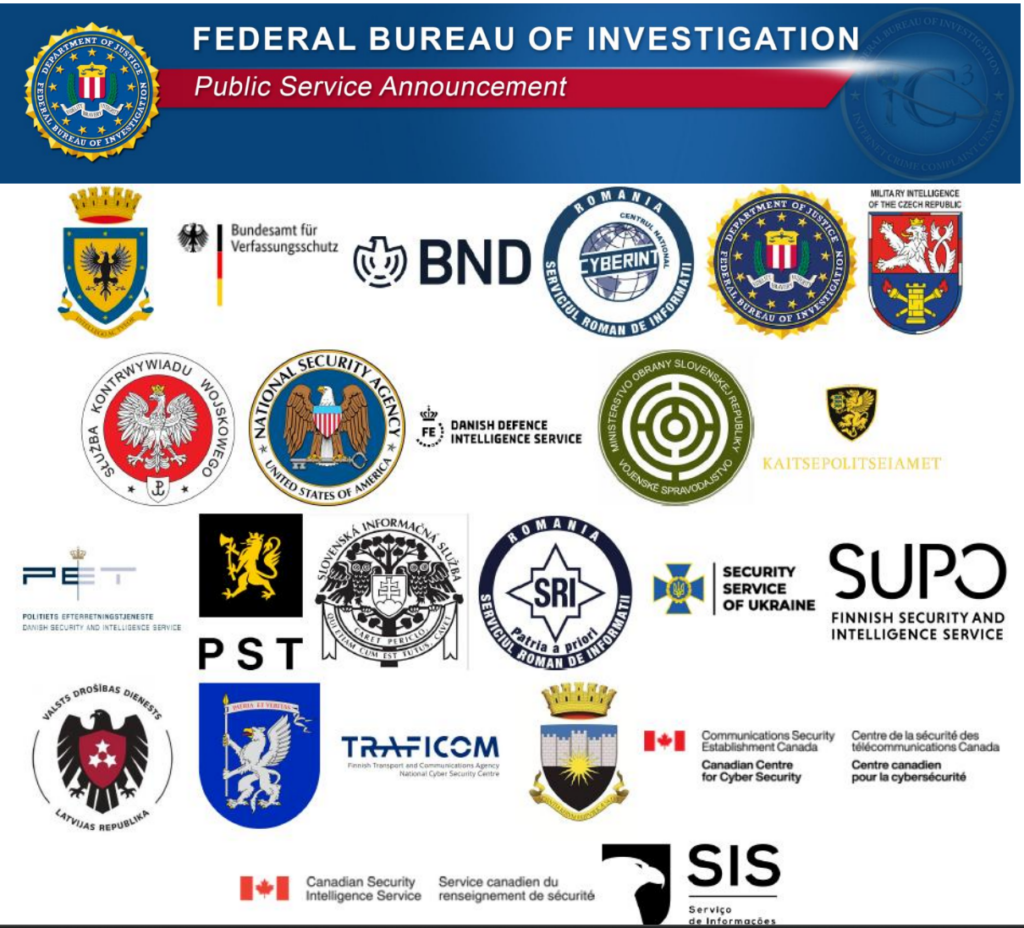
FBI, NSA og nettsikkerhetsbyråer fra over 15 land har i fellesskap gitt ut formell veiledning om denne trusselen. Dette er en koordinert global varsling, og kundenes rutere er en del av samtalen.
Det russiske justisdepartementet bekreftet en rettsautorisert opprydding av et nettverk av kaprede SOHO-rutere drevet av Russlands GRU. Ruterne ble brukt til DNS-kapring, som betyr at angripere i stillhet avlytter og omdirigerer internettrafikk uten at ofrene legger merke til det. Når DNS blir kapret, ender klientens ansatte opp med å skrive inn påloggingsinformasjonen sin på falske innloggingssider som ser helt ekte ut. Passordbehandleren deres er ikke klokere, fordi den matcher URL-er med påloggingsinformasjon, og disse URL-ene har blitt kopiert av DNS-kapringen. Det er ingen popup-advarsler, ingen røde flagg og intet øyeblikk med nøling før en angriper stikker av med påloggingsinformasjonen sin. Passordnøkler stopper dette angrepet umiddelbart. I motsetning til passord bruker passord kryptografisk autentisering knyttet til den nøyaktige opprinnelsen nøkkelen ble opprettet for. En kapret tilkobling mislykkes med det håndtrykket før noen påloggingsinformasjon eksponeres, og angriperen får ingenting. Der passord ikke støttes ennå, tren ansatte til å stoppe og rapportere eventuelle uventede sertifikatadvarsler på en innloggingsside umiddelbart. Vi dekker begge deler i anbefalingene nedenfor.
Ifølge Dragos og Microsoft har Volt Typhoon oppnådd langsiktig tilgang til kontrollsystemer hos amerikanske forsyningsselskaper . Teknikken er konsekvent: rute gjennom en kompromittert SOHO-ruter, bland inn i normal trafikk og vent. Klientens uoppdaterte ruter er akkurat den typen enhet denne gruppen ser etter.
TP-Link vokste fra en beskjeden tilstedeværelse i det amerikanske rutermarkedet i 2019 til en ledende posisjon innen 2024. Anslagene for selskapets nåværende andel varierer mye, fra rundt 12 % når alle rutertyper telles med , til over 36 % av direkte-til-forbruker-salget ifølge Circana . Noen internettleverandører utsteder TP-Link-maskinvare direkte til abonnenter, selv om TP-Links andel av dette segmentet fortsatt er liten etter eget utsagn. I mars 2026 gikk FCC fra bekymring til formell handling, og la alle forbrukerrutere produsert i utlandet til sin dekkede liste og nevnte «uakseptable risikoer for nasjonal sikkerhet». Nye utenlandskproduserte modeller er nå forbudt fra FCC-autorisasjon, noe som betyr at de ikke lovlig kan importeres eller selges i USA fremover. Eksisterende TP-Link-lager kan selges. Netgear og Eero har mottatt betingede godkjenninger for å fortsette å importere nye modeller frem til oktober 2027. TP-Link søker aktivt lignende godkjenning.
FCC har siden utvidet vinduet for fastvareoppdateringer for eksisterende enheter frem til januar 2029, slik at rutere som allerede er i butikkhyllene vil fortsette å motta sikkerhetsoppdateringer foreløpig. Kjerneforbudet mot nye utenlandskproduserte modeller gjelder fortsatt. MSP-er som allerede har lagerført denne maskinvaren, er i posisjon til å reagere før erstatningsforsyningen strammes inn.
| Redaktørens merknad: Darknet Diaries Episode 174, «Stillehavsranden» utgitt i mai 2026, forteller historien om en kinesisk statsstøttet hackergruppe som brukte seks år på å målrette Sophos-brannmurer ved hjelp av nulldagsangrep som aldri før var sett i naturen. Sophos slo tilbake aggressivt, og en hel produktlinje ble til slutt pensjonert. Hvis en sikkerhetsleverandørs eget brannmurprodukt ble kompromittert på det nivået, fortjener utenlandskproduserte rutere som står uadministrerte på kundenes kontorer den samme seriøse oppmerksomheten. |
KV Botnet som brukes av Volt Typhoon ble nesten utelukkende bygget fra utgåtte Cisco- og Netgear-rutere som ikke lenger mottar sikkerhetsoppdateringer. CISAs rådgivning AA26-113A beskriver hvordan aktører med China-nexus bygger skjulte nettverk fra kompromitterte enheter, akkurat som kundenes EOL-rutere. Dette gir deg en klar, fakturerbar åpning med hver klient: spør dem når de sist gjennomgikk maskinvaren som håndterer all internettrafikken deres. De fleste vil ikke ha et svar. Risikoen stopper heller ikke ved kontordøren. Hver eksterne ansatt kjører sin egen ruter hjemme, en som teamet ditt ikke valgte, ikke konfigurerte og ikke administrerer. Den enheten håndterer hver byte av arbeidstrafikk som de ansatte sender og mottar. En fire år gammel internettleverandørutstedt gateway som kjører uoppdatert fastvare i en ekstern ansatts hjem, er like eksponert som alt annet i kontornettverkets skap, og det er langt mindre sannsynlig at de er på noens radar. En inventarisering av ekstern arbeidsstyrke er like viktig som en revisjon av kontormaskinvaren.
Den felles PSA-meldingen som ble publisert av FBI, NSA og partnere fra 15 allierte nasjoner er mer enn en overskrift. Det er et dokument klart for klienter . Skriv ut sammendraget på én side, veiled klienten din gjennom det på din neste kvartalsvise forretningsgjennomgang, og la vekten av 15 regjeringer som snakker i kor gjøre overbevisningen for deg. Veiledningen er teknisk, handlingsrettet og gratis.
Ruterkompromittering kobler seg direkte til truslene kundene dine allerede bekymrer seg for.
Når en ruter blir kapret og DNS blir omdirigert, blir phishing-sider nesten umulige å oppdage. Legitimasjonstyveri følger, og fordi angrepet skjer på nettverkslaget, går endepunktsikkerhetsverktøy fullstendig glipp av det. Dette gir deg en naturlig måte å koble infrastrukturhygiene til phishing og legitimasjonsrisiko på en måte kundene dine allerede forstår.
SOHO står for Small Office/Home Office, og den betegnelsen er ikke tilfeldig. Ruterne som nasjonalstatlige aktører retter seg mot er av samme maskinvareklasse, enten de står i et serverskap eller et ekstra soverom. En kompromittert hjemmeruter setter arbeidslegitimasjon i fare, selv når kontornettverket ditt er tett låst, og angrepet skjer oppstrøms for alle verktøy for endepunktbeskyttelse du har distribuert. Passordbehandlere tilbyr ingen beskyttelse her. De matcher legitimasjon med URL-er, og DNS-kapring får URL-en til å se helt legitim ut. Tilgangsnøkler beskytter mot dette angrepet fordi de bruker kryptografisk autentisering knyttet til den nøyaktige opprinnelsen nøkkelen ble opprettet for, og en kapret tilkobling mislykkes med det håndtrykket før noen legitimasjon eksponeres. Der tilgangsnøkler ikke støttes ennå, bør du lære opp ansatte til å behandle enhver uventet advarsel om nettlesersertifikat på en påloggingsside som en obligatorisk stopp-og-rapporter-hendelse.
Du ber ikke kundene dine om å bry seg om noe abstrakt. Du viser dem at aldrende, uadministrert maskinvare i nettverksskapet deres, eller hjemme hos en ekstern arbeider, er det eneste som gjør alle andre sikkerhetsinvesteringer mindre effektive.
CNET dekket FBIs opprinnelige veiledning i sin helhet. Les hele artikkelen. CyberHoot legger til to til.
Start med to varelager, ikke énDen første dekker kundenes kontornettverk: hvilke enheter som er distribuert på hvert sted, hvilken fastvareversjon de kjører, og hvilke som er utgått på dato. Den andre dekker deres eksterne arbeidsstyrke: alle ansatte som jobber hjemmefra bruker en ruter som teamet ditt ikke har valgt, ikke konfigurert og ikke administrerer. Den enheten håndterer all arbeidstrafikken deres. En fire år gammel internettleverandørutstedt gateway som kjører uoppdatert fastvare på et ekstra soverom fortjener samme gransking som alt annet i et nettverkskap på kontoret.
Deretter gir en fastvarerevisjon og en EOL-erstatningsplan på tvers av begge miljøene deg et strukturert, fakturerbart engasjement knyttet direkte til en aktiv FBI-rådgivning. Det er en mye enklere kundesamtale enn en generisk sikkerhetspresentasjon.
Kundene dine kommer ikke til å komme til deg og spørre om ruterfirmware eller bruk av passord. Det er nettopp derfor de trenger deg. Start samtalen denne uken.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les mer
De fleste phishing-tester lyver til de ansatte. Denne sier hei først! HootPhish forteller folk rett ut: dette er...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.