Microsoft ruller ut tokenbeskyttelse: Praktisk veiledning for MSP-er

21. august 2025 | Blogg Microsoft ruller ut tokenbeskyttelse: Praktisk veiledning for MSP-er

Del 2 av vår Microsoft Entra Security-serie

I del 1 utforsket vi hvordan Microsofts Token Protection forbedrer øktsikkerheten ved å binde tokener til enheten der de ble utstedt, og dermed forhindre token-replay-angrep og BEC-trusler. I del 2 skal vi nå dekke de praktiske utrullingshensynene MSP-er må vurdere før de slår på denne funksjonen på tvers av klientmiljøer.

Selv om sikkerhetsfordelene er klare, kan implementering av Token Protection, spesielt i hybride, BYOD-tunge eller eldre miljøer, skape friksjon. Denne veiledningen forklarer de viktigste fallgruvene, skisserer strategier for begrensning og deler velprøvde utrullingspraksiser som MSP-er bør følge for en smidig overgang.

Tokenbeskyttelse i dybdeforsvarsmodellen

Der tokenbeskyttelse passer inn

  • Lag: Identitets- og tilgangssikkerhet
  • Hovedmål: Forhindre øktkapring og tokenavspilling etter at MFA er vedtatt

Hvorfor det er viktig:
De fleste Microsoft 365-brudd stammer fra identitetskompromittering, gjennom phishing, tokentyveri eller kompromittert e-post for bedrifter (BEC). Tradisjonell MFA kan ikke stoppe en angriper når de har stjålet et gyldig økttoken. Token Protection tetter dette gapet ved å sikre at tokener bare fungerer på enheten de ble utstedt fra.

Viktig: Token Protection er ikke en phishing-blokkering, legitimasjonsbeskyttelse eller lateral bevegelsesstopper. Det er et inneslutnings- og håndhevingsverktøy som aktiveres etter innlogging for å stoppe misbruk av tokens.


Komplementære kontroller for en lagdelt tilnærming

1. Legitimasjon og MFA-herding (sikkerhet ved inngangsdøren)

  • Bruk phishing-resistent MFA (FIDO2-sikkerhetsnøkler eller passord) for privilegerte kontoer og kontoer med høy risiko
  • Deaktiver eldre protokoller (POP/IMAP/SMTP grunnleggende autentisering)
  • Grunnleggende retningslinjer for betinget tilgang: Krev MFA, håndhev kompatible enheter, blokker risikable pålogginger

➡ Tokenbeskyttelse følger MFA. Disse kontrollene reduserer sjansen for kompromittering i utgangspunktet.


2. Enhets- og endepunktsikkerhet (enhetstillitslag)

  • Microsoft Intune: Håndhev kryptering, oppdatering, Defender og andre samsvarsregler
  • Forsvarer for endepunkt: Mat sanntids enhetsrisiko inn i betinget tilgang
  • Mobilapplikasjonsadministrasjon (MAM): For enheter uten tokenbinding (f.eks. iOS/Android)

➡ Tokenbeskyttelse er bare effektiv hvis enhetene er pålitelige. Endepunktets helse er kritisk.


3. Økt- og applikasjonssikkerhet (under bruk)

  • Tokenbeskyttelse: Binder økttokener til én enkelt enhet
  • App-håndhevede begrensninger: Begrens uadministrerte enheter til kun nettilgang
  • Kontinuerlig tilgangsevaluering (CAE): Tilbakekaller økter umiddelbart når risikosignaler øker (f.eks. ny plassering, enhetsrisiko)

➡ Disse kontrollene holder øktene sikre etter pålogging, ikke bare under pålogging.


4. Overvåking og respons (oppdage + begrense brudd)

  • Microsoft 365 Unified-revisjonslogger: Oppdag mislykkede tokenbindinger og mistenkelige pålogginger
  • Microsoft Sentinel- eller XDR-løsninger: Korreler øktavvik med bredere trusler
  • Automatiserte svarplaner: Lås kompromitterte kontoer eller isoler risikable endepunkter

➡ Selv med tokenbinding kan angripere endre retning. Deteksjon sikrer synlighet og respons.


5. Beskyttelse mot data- og innsiderisiko (siste linje)

  • Purview DLP og retningslinjer for innsiderisiko: Overvåk dataeksfiltreringsatferd
  • Informasjonsbeskyttelse (sensitivitetsetiketter): Hold data kryptert, selv om de blir stjålet
  • Kontroller for sikker fildeling: Forhindre taktikker som «last ned og gå vekk»

➡ Hvis økt- eller identitetskontroller svikter, begrenser datasentrisk sikkerhet skaden.


MSP-samtaleemne

Tenk på Token Protection som det midterste rekkverket i et bredere nulltillitsforsvar:

  • Legitimasjoner + MFA stopp inntrengere ved inngangsdøren
  • Tokenbeskyttelse hindrer dem i å stjele besøkskortet
  • Endepunkt, deteksjon og datakontroller stopp sideveis bevegelse og datatyveri

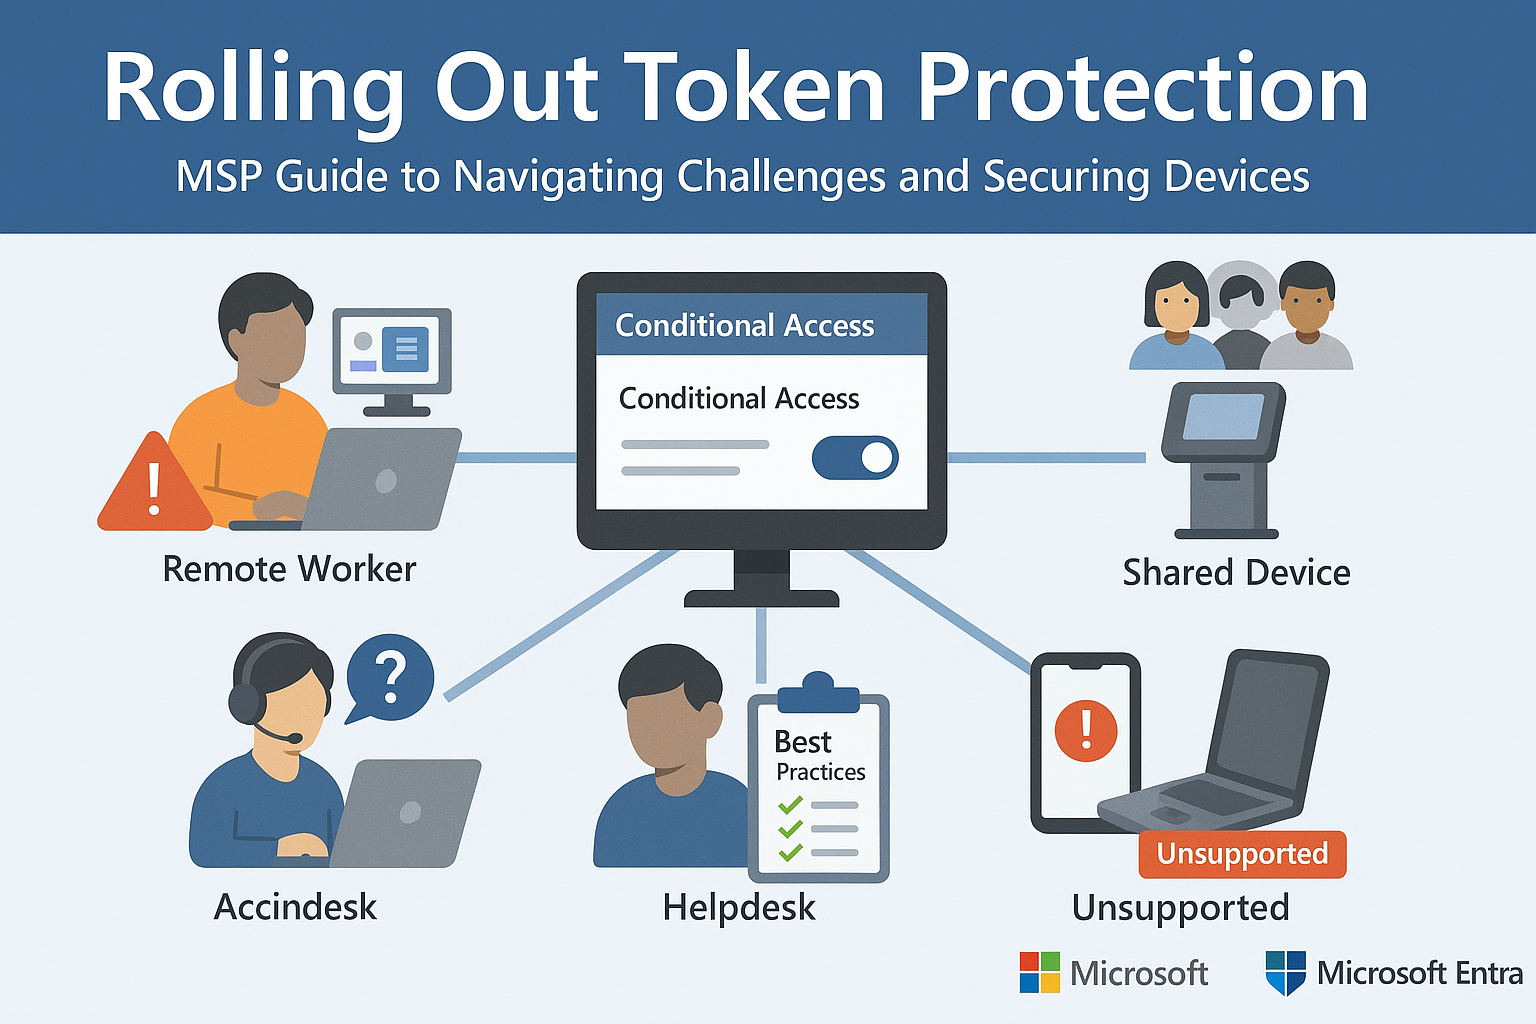
Syv (7) vanlige utfordringer ved aktivering av tokenbeskyttelse

1. Fjernarbeidere på BYOD eller uadministrerte enheter

Problem: Tokenbinding fungerer bare på enheter som er Entra-joined, hybrid-joined eller registrert.

Virkning: Personlige eller uadministrerte enheter som ikke er registrert i Entra eller Intune, vil mislykkes med tokenbinding og miste tilgang til apper som Outlook, SharePoint eller Teams.

Skadebegrensning:

  • Bruk filtre for betinget tilgang til ekskluder BYOD-brukere fra håndhevelse i utgangspunktet
  • Lær brukere om hvordan de registrerer enhetene sine i Entra eller Intune
  • Vurder å tillate kun nettilgang for uadministrerte brukere

2. IT/administratorer som bruker flere enheter eller Jump Hosts

Problem: Administratorer bruker ofte flere virtuelle maskiner, RDP-økter eller jump boxes som ikke støtter tokenbinding.

Virkning: Avbryter arbeidsflyter som tilgang til Azure/M365-portaler fra sekundære systemer.

Skadebegrensning:

  • Begynne med pilottesting på administratorgrupper
  • Overvåk påloggingslogger for feil med tokenbinding
  • Oppmuntre til bruk av støttede autentiseringsflyter og endepunkter

3. Delte enheter (f.eks. kiosker, resepsjoner)

Problem: Token Protection forventer et 1:1-forhold mellom enhet og bruker.

Virkning: Delte pålogginger eller rask brukerbytte forårsaker øktkonflikter eller appfeil.

Skadebegrensning:

  • Ekskluder delte enhetsgrupper fra tokenbundne retningslinjer
  • Utforsk alternativer som Tildelt Tilgang or Windows-profiler per bruker

4. Eldre apper og tredjepartsklienter

Problem: Apper som ikke bruker moderne autentisering (OAuth 2.0 + OpenID Connect) kan omgå tokenbinding.

Virkning: Brukere kan oppleve appkrasj, mislykkede pålogginger eller uforutsigbar oppførsel.

Skadebegrensning:

  • Implementer betinget tilgang i rapportmodus
  • Bruk logger til identifisere eldre apper
  • Oppmuntre til migrasjon til moderne autentisering

5. Ikke-Windows-enheter (Mac, Linux, mobil)

Problem: Tokenbinding støtter bare Windows 10+-enheter i dag.

Virkning: macOS, iOS, Android – selv offisielle Microsoft-apper som Outlook Mobile – håndhever ikke tokenbinding.

Skadebegrensning:

  • Segmenter policyer etter plattform
  • Bruk enhetssamsvar og appbasert CA å beskytte disse endepunktene på en annen måte
  • Ekskluder ikke-støttede operativsystemer fra tokenbundne policyer

6. VDI-miljøer (Citrix, Azure Virtual Desktop)

Problem: Virtuelle skrivebord bryter ofte token/enhet-paring på grunn av grupperte profiler og tilbakestillinger av økter.

Virkning: Hyppig reautentisering eller ødelagte appøkter.

Skadebegrensning:

  • Test tokenbinding i VDI-scenarier før håndheving
  • Vurder unntatt VDI-endepunkter helt fra denne CA-policyen

7. Forvirring hos sluttbrukere og belastning på brukerstøtten

Problem: Bindingsfeil resulterer vanligvis i vage «påloggingsfeil», som frustrerer brukere og øker antall saker.

Skadebegrensning:

  • Forbered interne støttedokumenter med eksempler på vanlige tokenbindingsfeil
  • Lær opp brukerstøtteteam til raskt å identifisere og løse problemer med enhetsregistrering
  • sent forhåndskommunikasjon til brukere før håndheving aktiveres

Beste praksis for distribusjon

For å sikre en vellykket utrulling anbefaler Microsoft og erfarne IT-eksperter følgende faseinndelte tilnærming:

  1. Start i rapportmodus
    • Simuler policypåvirkning uten å blokkere tilgang
    • Bruk Påloggingslogger for å overvåke feil under «Tokenbindingsstatus»
  2. Pilot med intern IT eller små avdelinger
    • Samle tilbakemeldinger fra avanserte brukere og feilsøk problemer tidlig
  3. Analyser appkompatibilitet og enhetsstatus
    • Bruk verktøy som Policyinnsikt og Azure AD-logger
    • Identifiser brukere på ikke-kompatible operativsystemer, eldre klienter eller delte systemer
  4. Ekskluder høyrisikogrupper fra håndheving i utgangspunktet
    • BYOD, delte PC-er, VDI-brukere eller ledere som er avhengige av flere plattformer
  5. Opplær brukere før håndheving
    • Forklar hvorfor bak politikken
    • Gi lenker til veiledninger og støttekanaler for selvregistrering

Avsluttende tanker for MSP-er

Tokenbeskyttelse er et kraftig skritt fremover for å stoppe token-replay og kompromittering av forretnings-e-post, men det er ikke «sett og glem». MSP-er må håndtere utrulling med forsiktighet, kontekst og klientopplæring.

Ved å teste ut pilotprosjekter forsiktig, utnytte rapportmodus og proaktivt kommunisere med sluttbrukere, kan MSP-er implementere denne funksjonen på en måte som maksimerer beskyttelsen uten å forstyrre arbeidsflyter.

Kilder og tilleggslesning:


Siste blogger

Hold deg skarp med det siste sikkerhetsinnsikt

Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

CyberHoot-rådgivning: AI-drevne cyberangrep – hva bedrifter trenger å vite

CyberHoot-rådgivning: AI-drevne cyberangrep – hva bedrifter trenger å vite

Konklusjonen: AI kan gjøre kjente cyberangrep raskere og enklere å skalere. Sterke sikkerhetsgrunnleggende elementer fortsatt...

Les mer

Fartskontroller vs. rabatter for trygge sjåfører: Hvorfor belønninger bygger bedre sikkerhetsvaner

Fartskontroller vs. rabatter for trygge sjåfører: Hvorfor belønninger bygger bedre sikkerhetsvaner

Se for deg at du er på motorveien, og kjører omtrent 20 over grensen sammen med resten av trafikken. Brems lenger fremme ...

Les mer

CyberHoot-varsel: Microsoft Outlook er nede. Din gode dømmekraft er ikke det.

CyberHoot-varsel: Microsoft Outlook er nede. Din gode dømmekraft er ikke det.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...

Les mer