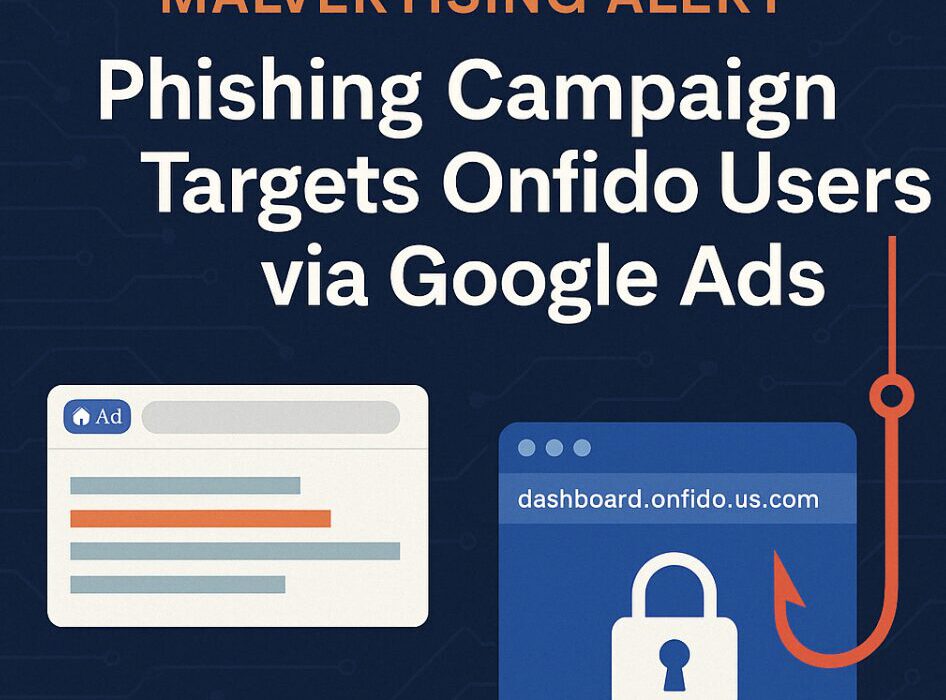

I april 2025 avdekket nettsikkerhetsfirmaet Push Security en sofistikert skadelig reklamekampanje rettet mot Onfido . Onfido er en digital identitetsverifiseringsplattform som er mye brukt i fintech, HR og andre regulerte bransjer. Denne kampanjen utnyttet Google Ads og phishing-verktøyet Evilginx . Evilginx er en offentlig tilgjengelig phishing-løsning som brukes til å lure brukere til å avsløre sensitive legitimasjonsopplysninger gjennom phishing-angrep.
Angriperne kjøpte Google-annonser som dukket opp over legitime Onfido-søkeresultater. Disse annonsene ledet brukere til en forfalsket innloggingsside som lå på et villedende domene: dashboard.onfido.us.com . Selv om det ligner på et legitimt domene fra den amerikanske regjeringen, er .us.com et kommersielt domene, noe som gjør det enklere for ondsinnede aktører å utnytte det.
Når brukerne klikket på annonsen, ble de tatt til en klonet Onfido-innloggingsside. Denne siden ble generert ved hjelp av Evilginx, et phishing-verktøy av typen «man-in-the-middle» som bruker en proxy for å fange opp økttokener og legitimasjon. Det er verdt å merke seg at phishing-siden var konfigurert til å vises riktig bare når den åpnes via den skadelige Google-annonsen . Direkte besøk til domenet resulterte i en omdirigering til en 404-side på det legitime Onfido-nettstedet, en taktikk som var utformet for å unngå å bli oppdaget av sikkerhetsskannere.
Denne phishing-kampanjen mot skadelig reklame demonstrerer den økende sofistikasjonen som brukes i phishing-angrep. Hackere søker spesifikt:
For å redusere slike trusler:
Etter hvert som cybertrusler utvikler seg, er det svært viktig å holde seg informert. Organisasjoner må proaktivt ta i bruk tidlige varslingsstrategier for å varsle ansatte om nye sikkerhetstrusler. Abonner på CyberHoots nyhetsbrev her for å holde deg i forkant av disse truslene.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Se for deg at du er på motorveien, og kjører omtrent 20 over grensen sammen med resten av trafikken. Brems lenger fremme ...
Les mer
Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les merGi folkene dine skarpere øyne, med den positive tilnærmingen som slår tradisjonell phish-testing.

