Denne artikkelen beskriver hva du bør gjøre umiddelbart når du blir angrepet av denne typen angrep … noe jeg har kalt «Domino-angrepet». Dette angrepet har distinkte faser som hackerne utnytter i rekkefølge. Avbryt sekvensen så tidlig som mulig med unnvikende handlinger og god opplæring av ansatte som bruker verktøy som CyberHoot for å hjelpe dem med å oppdage phishing-angrep og beskytte passordene sine nøye! Hvis du er interessert i å lære opp dine ansatte, kan du besøke opplæringsnettstedet CyberHoot.com, så kobler vi deg til en av våre forhandlere.
Fase 1 av «Domino-bruddet» :
En klient, Finance@IronCladCookware.com, mottok en e-post fra en leverandør de regelmessig har å gjøre med, som ba dem om å gjennomgå en passordbeskyttet faktura i Google Dokumenter, Drop Box eller et annet sted på nettet. Selv om det var uvanlig, var leverandøren en viktig leverandør vi har regelmessig å gjøre med, så vi etterkom pliktoppfyllende. Det viste seg at leverandørens e-postdomene bare var feil med én bokstav (for eksempel: Twirlstool.com-e-postadressen kan komme fra Twrlstool.com – det mangler en i). Nettstedet vi logget på stjal brukernavnet og passordet til en av våre ansatte. Hackerne skannet nå etter hver unike e-postadresse i hver mappe i den kompromitterte postkassen i bedriften vår.
Fase 2: Den andre Domino-en som faller (et lignende domenenavn registreres)
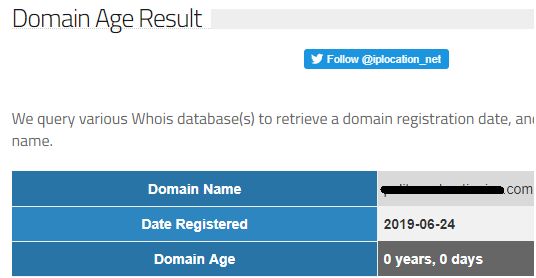
I skjermbildet nedenfor registrerte hackere i dag et lignende domenenavn for bruk i fase 3. Dette domenet ligner veldig på det målrettede selskapets domene og vil bli brukt som base for disse angrepene.
Fase 3: Den tredje Domino – Utnyttelse av tillitsforhold
Hackeren konstruerer deretter en rekke uskyldige, men effektive e-poster som er utformet for å utnytte tillitsforholdet du har med leverandørene, kundene, familie og venner ved å sende dem fra den falske e-postadressen. I mitt fiktive eksempel brukes Finance@IroncldCookware.com i stedet for Finance@IroncladCookware.com for å sende angrep som stjeler legitimasjon til e-postadresser som finnes i den opprinnelige kompromitterte e-postkontoen på IroncladCookware.com. Effektiviteten til dette angrepet ligger i det faktum at avsenderens navn mer enn sannsynlig gjenkjennes og aksepteres av mottakeren som en legitim bruker. Nyttelasten til angrepet har større sannsynlighet for å lykkes på grunn av denne implisitte tilliten.
Fase 4: Flere dominoer begynner å falle over kontaktene dine
Hackerne stopper ikke der. La e-postbruddene begynne ... folk flest vil raskt klikke på en liknende e-post fra noen de kjenner igjen uten å tenke seg om. Færre vil oppgi legitimasjon for å se på en faktura, en utestående saldo eller andre plausible økonomiske transaksjoner ... noe som fører til at stadig flere selskaper blir hacket og stadig flere selskaper blir målrettet. Dette er kjent som Domino-bruddeffekten.
Her er noen praktiske råd om hvordan du kan beskytte deg selv og hvordan du kan komme foran dominoene når bedriften din er en del av et av disse arrangementene!
Trinn 1: Skriv en e-post med raskt svar og send den til alle kontakter umiddelbart for å informere dem om det falske domenet og de målrettede angrepene.
Trinn 2: Undersøk internettleverandøren til det nyregistrerte domenenavnet og send en klage om misbruk av et phishing-angrep fra et lignende domenenavn og be om at det fjernes umiddelbart.
Tid er avgjørende. I den virkelige verden, i det øyeblikket et Look-Alike-domene er registrert og klart til bruk, begynner angreps-e-postene å strømme til alle leverandørene, kundene, vennene og familien din. Dominobrikkene begynner å falle når folk som stoler på deg og navnet ditt klikker på den falske fakturaen eller påloggingsforespørselen og blir kompromittert.
Å sende den advarselen til alle du kan tenke deg er et kritisk og tidssensitivt første skritt.
Resten av disse trinnene må tas i økende rekkefølge etter beskyttelse. Ikke alle disse tiltakene koster penger. Noen er ekstremt effektive beskyttelsestiltak (ting MFA )
Grunnleggende beskyttelse:
Forbedret beskyttelse:
Avansert beskyttelse:
Oppfordring til handling:
Grunnleggende beskyttelse er noe alle bedrifter må ha på plass. Kontakt CyberHoot i dag for å bli koblet til en forhandler som kan gi dine ansatte den nødvendige opplæringen for å holde Domino-angrepet i sjakk. En unse beskyttelse er verdt et pund med kur. For å lære hvordan du beskytter deg mot lignende trusler via et e-posthack, klikk her.
Følg disse instruksjonene fra CyberHoot for hvordan du gjenoppretter den havarerte e-postkontoen din.
Craig, medgründer – CyberHoot
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.