I en urovekkende utvikling for Android-brukere har cybersikkerhetseksperter avdekket en ny skadevarekampanje kjent som FireScam. Denne skadevaren er kamuflert som en premiumversjon av Telegram-meldingsappen. Den har som mål å stjele data og opprettholde fjernkontroll over infiserte enheter.
Timingen for dette FireScam-angrepet på intetanende (og muligens ukjente) Telegram-brukere kunne ikke vært verre. I USA har Federal Bureau of Investigations (FBI) advart befolkningen om å slutte å bruke SMS og mobilnettverk og i stedet bytte til kryptert kommunikasjon på sikre krypterte nettverk som WhatsApp eller Signal . Noen vil imidlertid utvilsomt bytte over til Telegram (hvis sikkerhet allerede har blitt stilt spørsmål ved her og her ), i håp om at det er bedre enn SMS. Dessverre virker det ikke trygt i lys av dette angrepet og tvilsomme sikkerhetspraksiser.
Enkelt sagt er FireScam-angrepet mesterlig timet for å utnytte brukere som søker tryggere kommunikasjonsplattformer som svar på FBIs advarsel, men som er usikre på hvilke alternativer de kan stole på. La oss utforske hva FireScam er, hvordan det fungerer og hvordan du kan beskytte deg mot det.
FireScam er en ondsinnet Android-skadevare som utgir seg for å være Telegram. Når den er installert, kan den stjele sensitiv informasjon, overvåke brukeraktivitet og til og med få tilgang til private data som er lagret på enheten din. Dens villedende natur gjør den til en betydelig trussel, spesielt for brukere som laster ned apper fra uoffisielle kilder.
FireScam bruker klassiske phishing-teknikker for å lokke ofre til å laste ned den falske Telegram-appen. Slik utfolder angrepet seg:
FireScams primære fare ligger i dens evne til å se ut og oppføre seg som den ekte Telegram-appen. Mange brukere vil ikke merke at de bruker en forfalsket versjon før kontoene eller enhetene deres blir kompromittert. Skadevarens evne til å spre seg gjennom phishing-lenker øker også rekkevidden, noe som setter utallige brukere i fare.
Å beskytte seg mot FireScam krever årvåkenhet og at man tar i bruk gode nettsikkerhetspraksiser:
FireScam-kampanjen understreker risikoen ved å laste ned apper fra uoffisielle kilder. Den smarte forkledningen som Telegram fremhever hvordan nettkriminelle utnytter tillit til å bryte sluttbrukerens sikkerhet.
Ironisk nok, i jakten på sikker kommunikasjon, blir brukerne ofre for FireScam – en ondsinnet kopi av Telegrams allerede tvilsomme sikkerhet – samtidig som de omgår FBI-anbefalte plattformer som Signal og WhatsApp.
Hold deg trygg på nettet ved å bruke pålitelige appbutikker, bekrefte kilder og holde deg informert (som å lese denne artikkelen). Beskytt enheten din og personopplysningene dine mot trusler som FireScam. Hold deg ett skritt foran nettkriminelle – vær oppmerksom for å holde deg sikker.
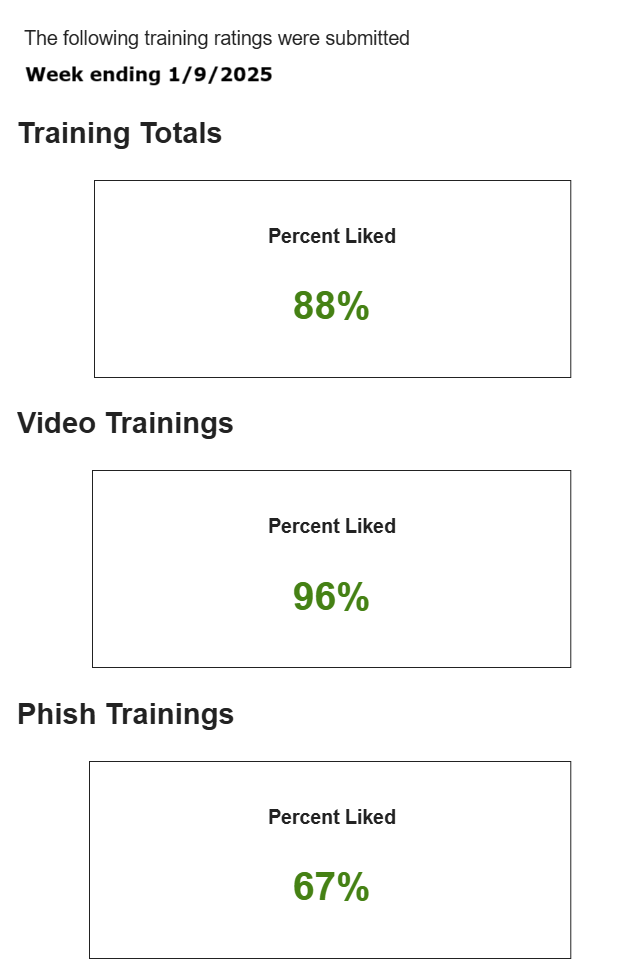
Opplæringsvurderingene ovenfor gjaldt for alle tilbakemeldinger mottatt av CyberHoot for uken som sluttet 9. januar 2025. Dette representerer enestående positive vurderinger for bevissthetsvideoer og, enda viktigere, våre simuleringer av positiv forsterkning av phishing. Sammenlignet med nesten null 0 % for tradisjonelle phishing-tester med falsk e-post.
~~~~~~~~~~~~~~~~~~~
Ikke klar til å registrere deg ennå, men vil lære mer? Delta på vårt månedlige webinar for å se en demonstrasjon av CyberHoot, stille spørsmål og lære hva som er nytt. Klikk på den grønne boksen nedenfor for å registrere deg. Du vil, jeg kan føle det!
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les mer
De fleste phishing-tester lyver til de ansatte. Denne sier hei først! HootPhish forteller folk rett ut: dette er...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.