Cybersecurity-experts van Guardicore publiceerden een rapport over beveiligingsproblemen met de "Autodiscover"-functie van Microsoft. In vier maanden tijd verzamelden ze meer dan 372,072 domeinreferenties en ongeveer 100.000 unieke wachtwoorden op hun malafide Exchange-servers door topdomeinen met de extensie "autodiscover.com" te registreren, zoals autodiscover.com.br (Brazilië) of autodiscover.com.uk (Verenigd Koninkrijk).
WhatsApp , een mobiele applicatie van Facebook, stelt gebruikers in staat om tekstberichten te versturen, te bellen en documenten te delen met andere WhatsApp-gebruikers. Er wordt beweerd dat de scheiding van Jeff Bezos in 2018 verband hield met foto's die waren gestolen via een beveiligingslek in WhatsApp op zijn telefoon. Hackers konden daardoor foto's van Jeff met zijn maîtresse stelen. WhatsApp werkt sindsdien aan het verbeteren van zijn reputatie op het gebied van beveiliging.
In het voorjaar en de zomer van 2021 drongen hackers stiekem binnen in Umoja , de projectmanagementsoftware van de Verenigde Naties (VN). Ze kregen toegang tot het netwerk en stalen cruciale gegevens die gebruikt konden worden voor verdere aanvallen. " De gestolen gegevens uit het VN-netwerk zouden gebruikt kunnen worden om agentschappen binnen de VN aan te vallen, en dat is mogelijk al gebeurd", aldus Stéphane Dujarric, woordvoerder van de secretaris-generaal van de VN, zoals beschreven in dit rapport.
T-Mobile, een zelfbenoemde leider in 5G , staat volgens CyberHoot op de lijst van slechtste bedrijven op het gebied van cyberbeveiligingsinbreuken. T-Mobile heeft de afgelopen zeven jaar maar liefst vier datalekken meegemaakt. In 2015 werden 15 miljoen burgerservicenummers en adressen van abonnees gestolen. In 2018 werden de persoonsgegevens van 2 miljoen abonnees gecompromitteerd. In 2019 werden de persoonsgegevens van 1 miljoen abonnees openbaar gemaakt. Tot slot was er in 2020 een datalek waarbij 200,000 abonnees werden getroffen. Nu blijkt dat alles wat ze ooit verzameld hadden, gestolen is.
Cryptocurrencybeurzen, de platforms waar je online cryptovaluta kunt kopen en verkopen, zijn de laatste tijd actief en succesvol aangevallen. Zo werd een Chinese cryptobeurs genaamd Poly Networks beroofd van ongeveer 600 miljoen dollar aan cryptovaluta. Gelukkig was de hacker ethisch genoeg om het grootste deel, zo niet alles (uiteindelijk), terug te geven aan Poly Networks nadat ze beloofd hadden de kwetsbaarheid die hij had misbruikt te verhelpen. Een paar weken na het incident met Poly Networks werd een Japans cryptoplatform, Liquid , getroffen door hackers , die 100 miljoen dollar aan cryptovaluta stalen. Wat is er aan de hand?
Het Edge Vulnerability Research Team van Microsoft heeft onlangs details gepubliceerd over een nieuwe functie in ontwikkeling genaamd "Super Duper Secure Mode" (SDSM). SDSM is ontworpen om de beveiliging te verbeteren zonder noemenswaardig prestatieverlies. Om dit te bereiken, elimineert SDSM de Just-In-Time (JIT) compilers van JavaScript , die ontworpen waren om de laadsnelheid van pagina's en de browserprestaties te verbeteren, maar die wel degelijk kwetsbaar zijn voor hackers.
BazarCaller is een nieuwe cybercriminele bende die vishing gebruikt om slachtoffers te misleiden en hen informatie of toegang tot een apparaat af te troggelen. Vishing is de kwaadwillige praktijk waarbij men telefonisch contact opneemt of voicemailberichten achterlaat, zogenaamd afkomstig van gerenommeerde bedrijven, om mensen persoonlijke of financiële gegevens te ontfutselen. Vishing is vergelijkbaar met phishing , maar vindt plaats via de telefoon in plaats van via e-mail.
"Al deze aanbiedingen bij elkaar moet CyberHoot een 'disruptieve' technologie in de sector zijn, die een groot aantal MSP's aantrekt!"
Max Krider
Projectmanager | Creatieve technologische oplossingen
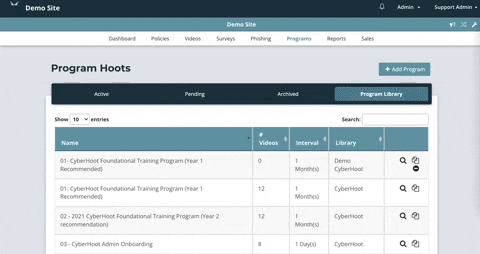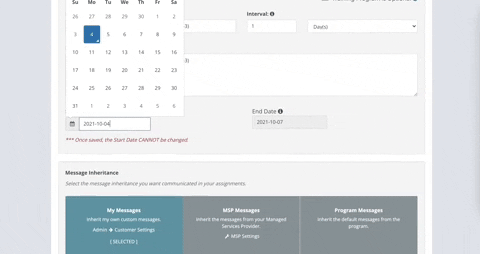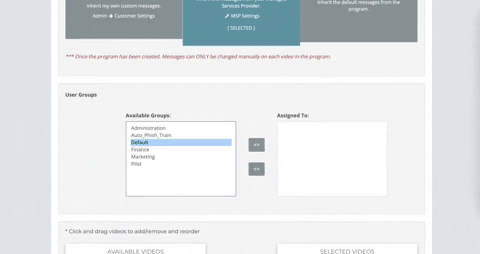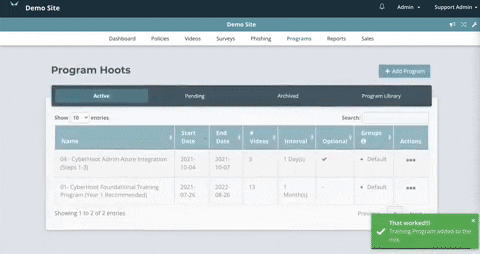
CyberHoot heeft zijn programmamodule bijgewerkt om tegemoet te komen aan de vele verzoeken van CyberHoot-beheerders. Voorheen moesten beheerders een programma 'activeren' voordat ze er een datum en groep aan konden toewijzen. CyberHoot heeft het nu nog eenvoudiger gemaakt: ga naar het tabblad Programma en volg de video rechts als leidraad.
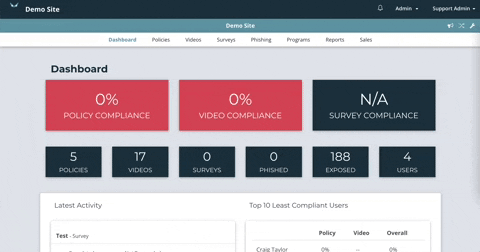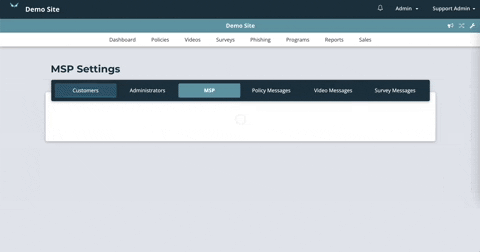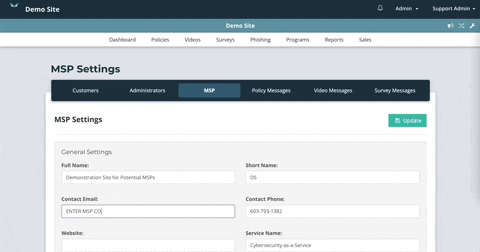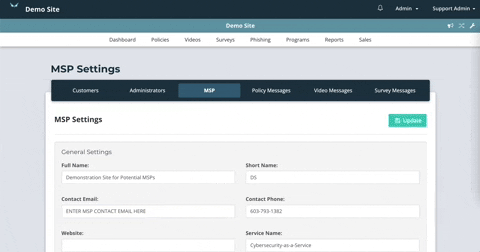
CyberHoot heeft een functie toegevoegd waarmee MSP's als aanspreekpunt kunnen reageren op vragen van CyberHoot over compliance en gebruikerstoewijzingen. Voorheen ontvingen en beantwoordden CyberHoot-medewerkers de vraag, ongeacht de aard van de e-mail, wanneer een gebruiker reageerde op een e-mail van CyberHoot. Nu kunnen MSP's reageren op vragen van hun gebruikers door hun contact-e-mailadres in te stellen in hun reselleromgeving. Bekijk hiervoor de video rechts.
CyberHoot heeft het voor beheerders nog eenvoudiger gemaakt om hun referral-programma op te zetten, als ze dat nog niet gedaan hebben. Volg gewoon de instructies in de video rechts om je betalingen in te stellen.
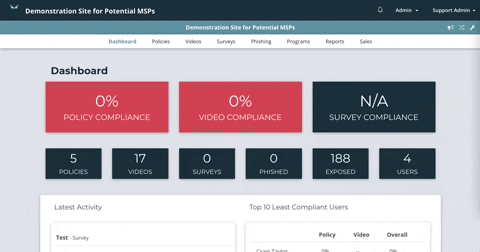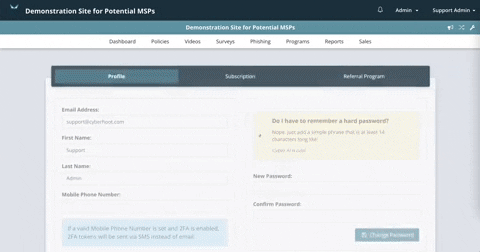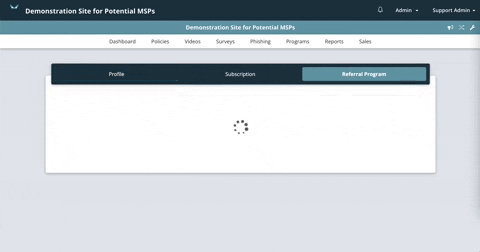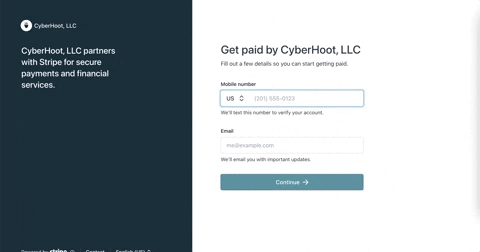
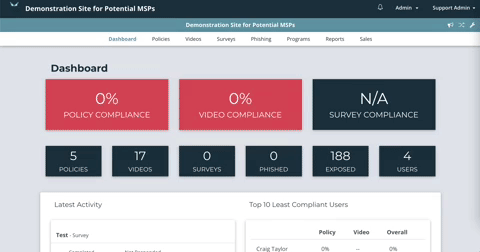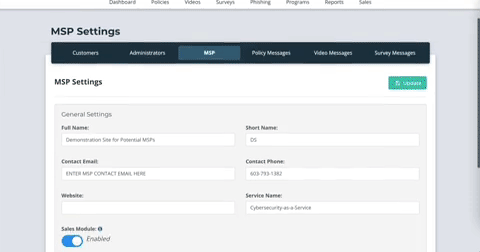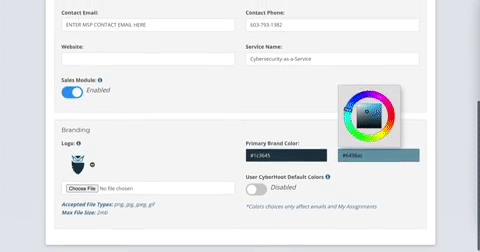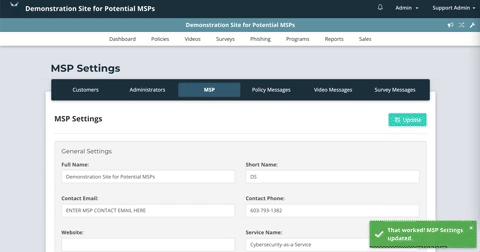
Resellers van CyberHoot kunnen de CyberHoot-ervaring nu verder whitelabelen voor hun gebruikers. MSP's/resellers kunnen nu hun logo en bedrijfskleuren gebruiken op alle communicatie van CyberHoot naar hun gebruikers, wat de look-and-feel van de tool vanuit het oogpunt van de gebruiker verbetert. Deze instellingen kunnen worden aangepast in het gedeelte 'MSP' onder 'MSP-instellingen'. Bekijk de video rechts ter referentie.
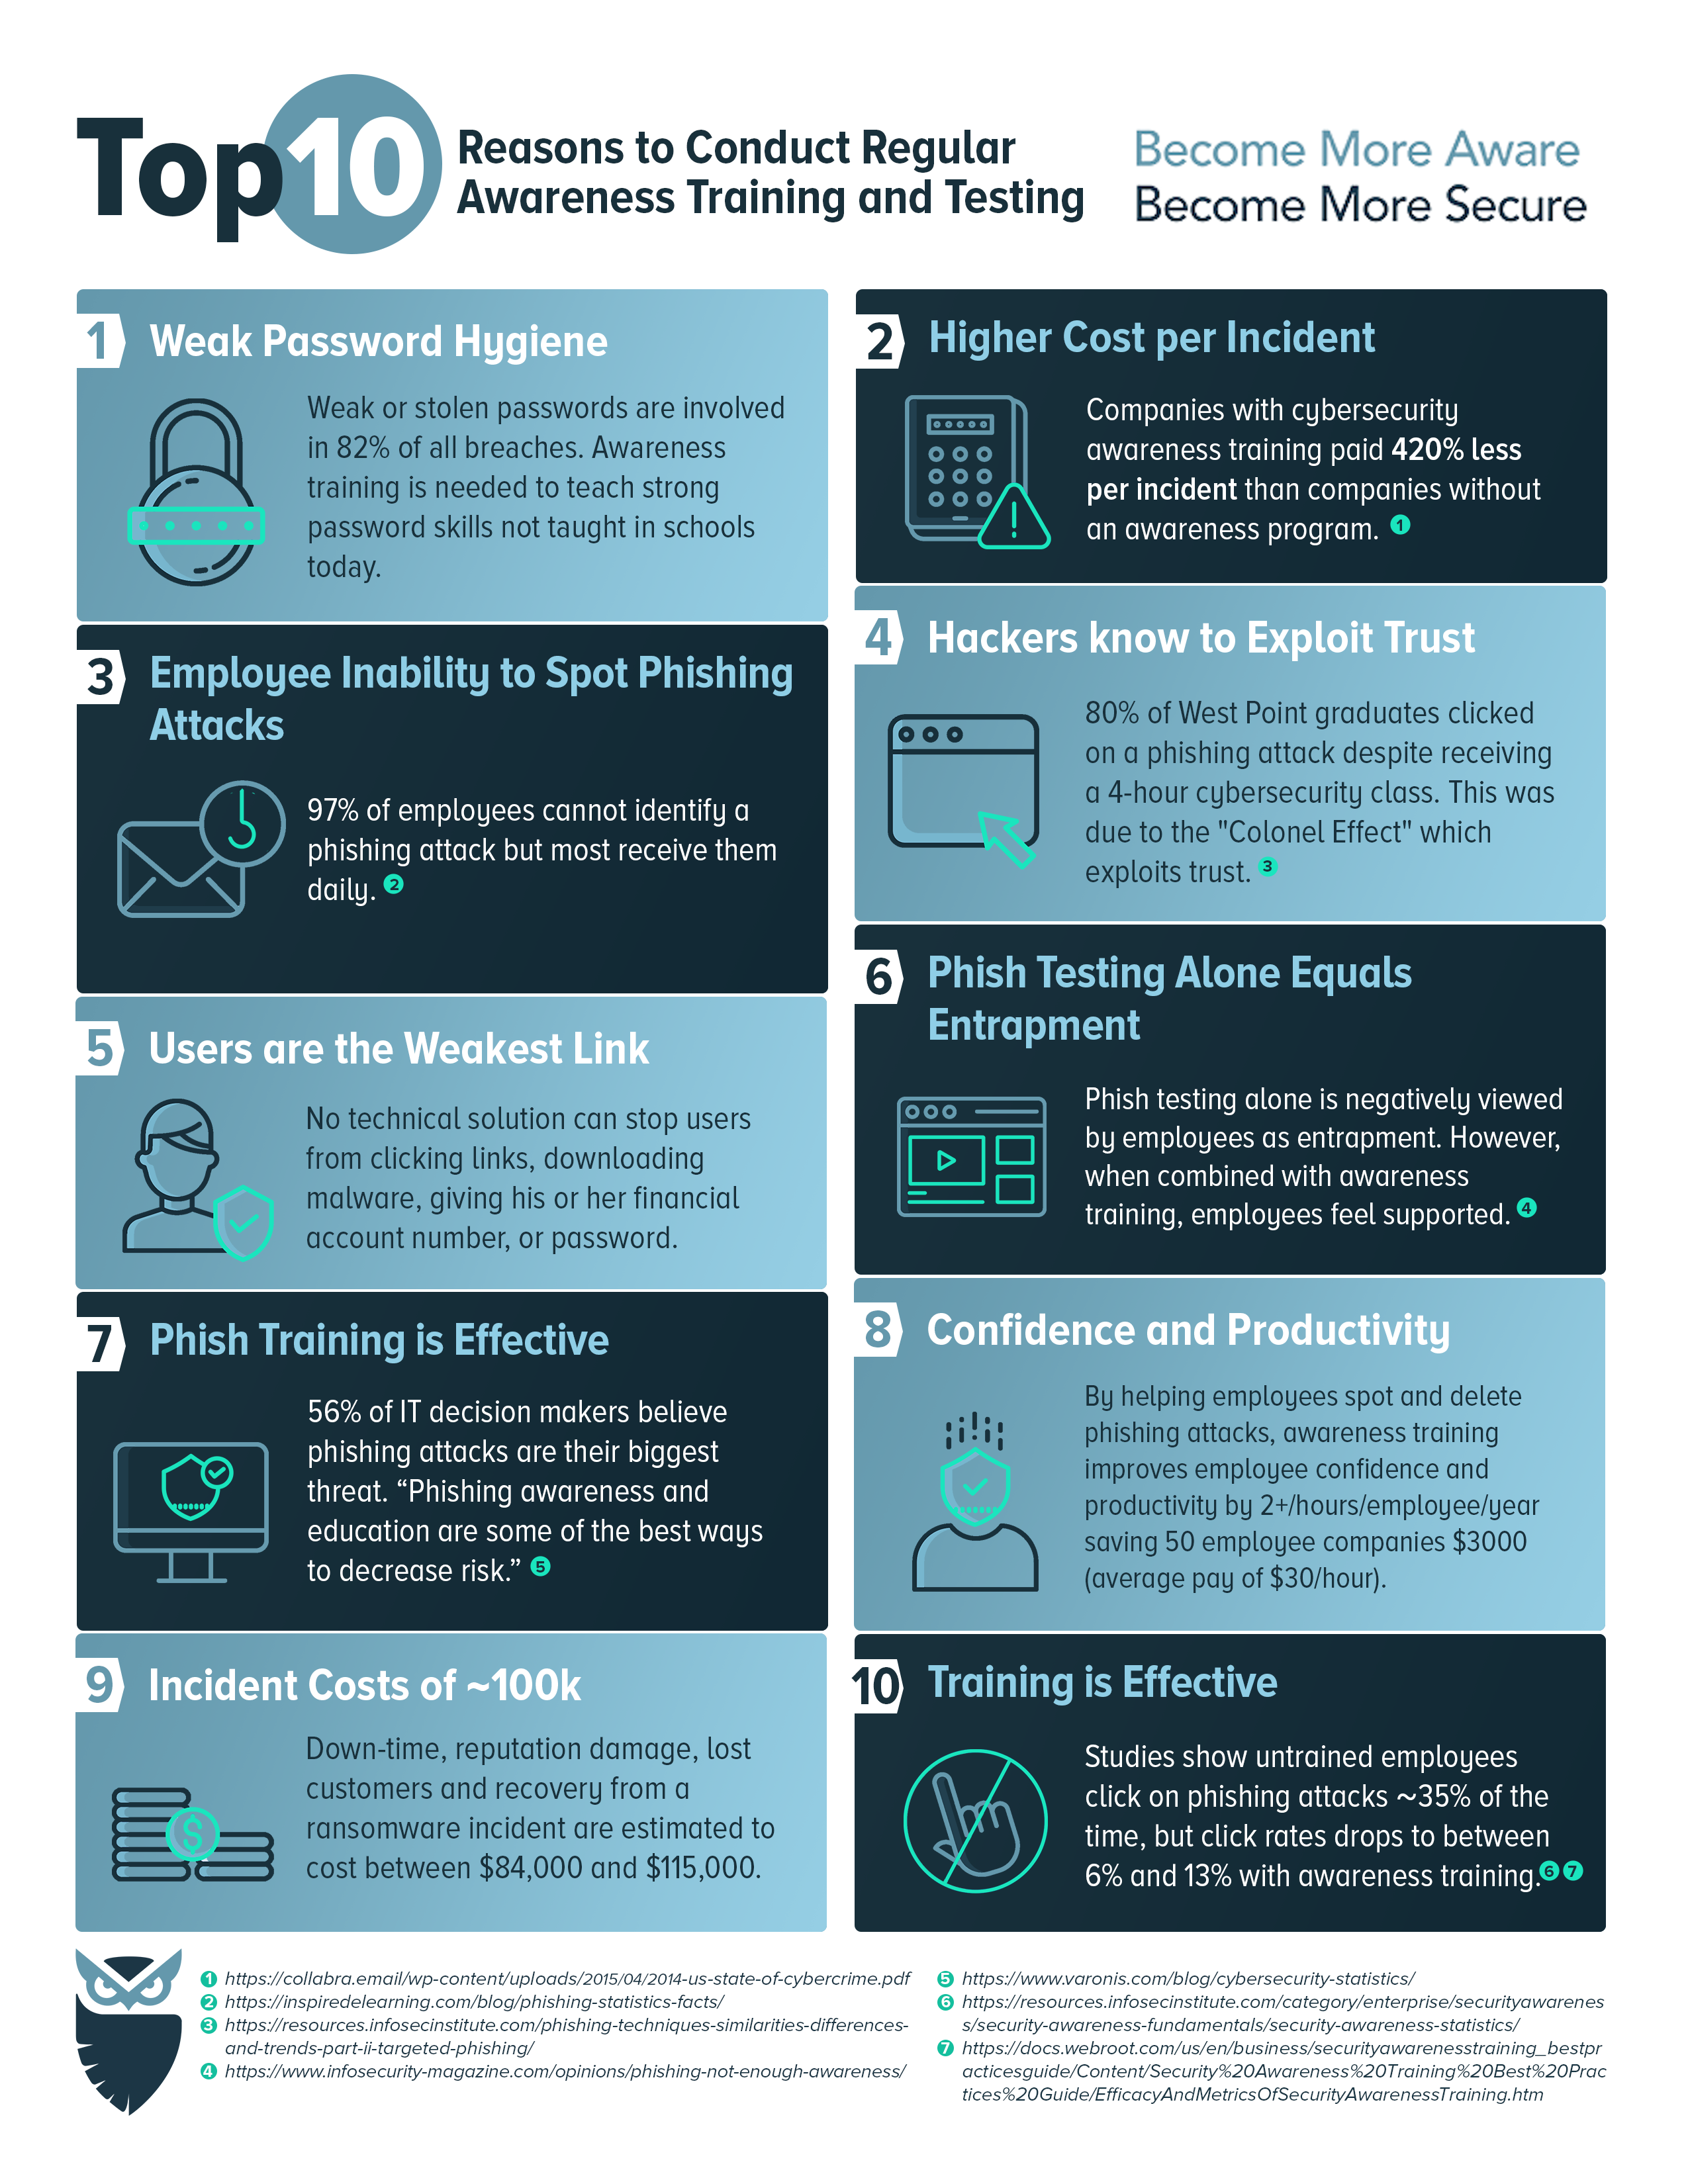
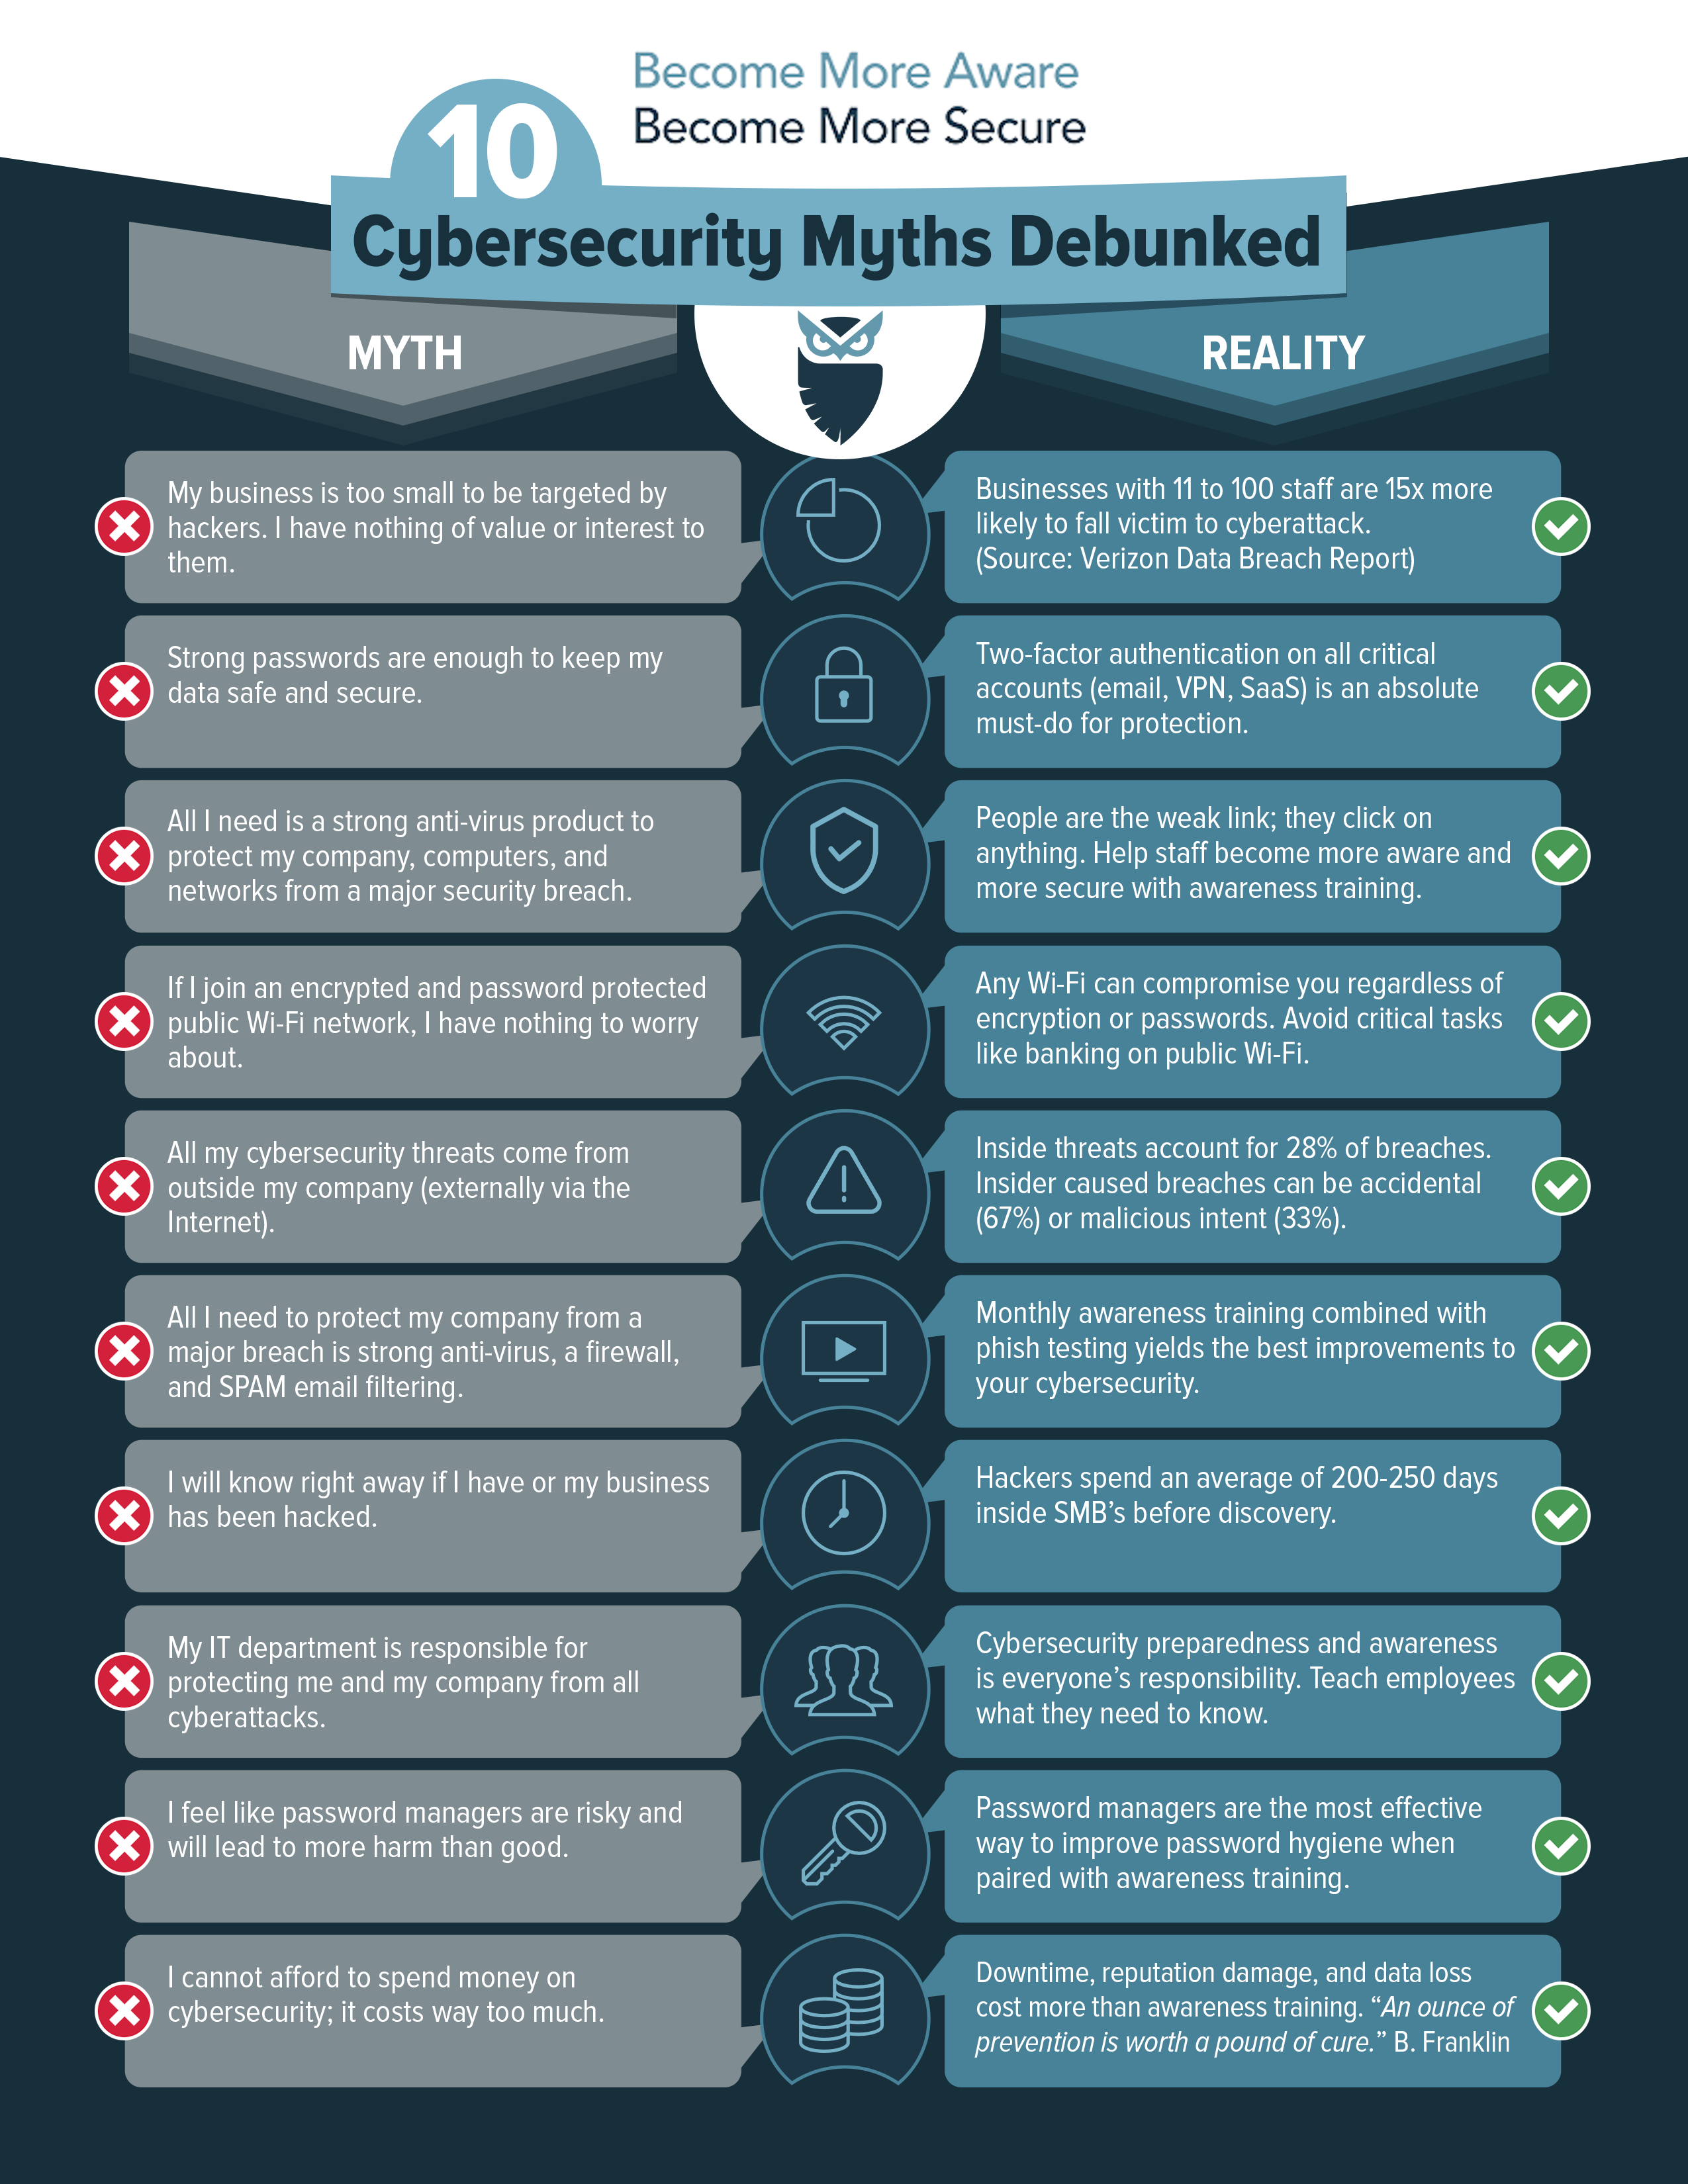
Cyberhoot draagt zijn steentje bij door 31 dagen lang infographics over cybersecurity te ontwikkelen en te publiceren – één voor elke dag van de maand – en deze gratis weg te geven voor gebruik door uw bedrijf, klanten en medewerkers. Laat uw branche zien dat u cybersecurity inzet om u te onderscheiden bij uw klanten.
Ga gewoon naar CyberHoot's Infographics-aanvraagformulierpagina hier en vul het formulier in om de afbeeldingen te downloaden.
CyberHoot publiceert ook dagelijks waardevolle vlog-interviews met mede-eigenaar Craig Taylor en Mindwhirl , waarin elke dag verschillende belangrijke cybersecurity-onderwerpen aan bod komen. Ga naar CyberHoot.com/Vlog om op de hoogte te blijven van de interviews!
Hieronder vindt u twee extra CyberHoot-infographics (naast de 31 dagen waarnaar we hierboven verwijzen) die u gratis kunt gebruiken.
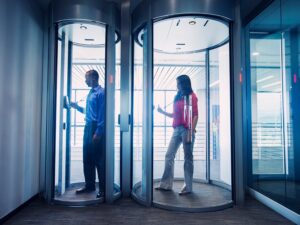
Een schuilkelder is een kleine ruimte met een ingangsdeur in de ene wand en een uitgangsdeur in de tegenoverliggende wand. Eén deur van een schuilkelder kan pas worden geopend nadat de tegenoverliggende deur is gesloten en vergrendeld. Schuilkelders worden vaak gebruikt in fysieke beveiliging om niet-beveiligde gebieden van beveiligde gebieden te scheiden en ongeautoriseerde toegang te voorkomen. Moderne schuilkelders maken gebruik van in elkaar grijpende deuren, zodat wanneer één deur wordt ontgrendeld, de andere deur automatisch vergrendelt. Toegang wordt gevalideerd met een sleutelhanger, RFID-badge of biometrische verificatie. Sommige systemen gebruiken driedimensionale optische beeldvorming of thermische beeldvormingstechnologie om te voorkomen dat meer dan één persoon tegelijkertijd door een schuilkelder loopt.
Bekijk onze volledige Cybrary met meer dan 400 termen
CyberHoot biedt wachtwoordloze toegang. Geen tijdverspilling met zoeken naar websites, wachtwoorden resetten en vertraagd inloggen. Klik op een e-maillink voor directe toegang tot de training!
Alles wat u nodig hebt om cybersecurityvaardigheden te leren, wordt via e-mail geregeld, inclusief trainingsopdrachten, herinneringen, nalevingsrapporten voor het management en 'Mijn CyberHoot'.
CyberHoot automatiseert non-compliance via e-mailmeldingen voor managers. De compliancestatus van medewerkers wordt voor managers weergegeven, zodat u altijd weet waar u aan toe bent.
Cyber"Hoots" duren meestal 5 minuten of minder. Zo weet u zeker dat uw personeel snel getraind is in de meest effectieve oplossing.
CyberHoot is een open trainingsplatform voor cybersecurity. Elke video of pdf kan worden gebruikt om uw medewerkers te trainen en aan te sturen.
Uit een enquête onder 100 CyberHoot-gebruikers bleek dat 60% 'teleurgesteld' of 'zeer teleurgesteld' zou zijn als de CyberHoot-training zou worden stopgezet.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.