In dit HowTo-artikel wordt uitgelegd hoe u regels voor het toestaan van lijsten kunt configureren, zodat phishingtests eindgebruikers kunnen bereiken die BitDefender gebruiken.
Waarschuwing : CyberHoot ondersteunt phishingaanvallen met nepmails voor klanten. Houd er rekening mee dat deze aanpak gebruikmaakt van negatieve bekrachtiging om de klikfrequentie van medewerkers te verlagen. Om succesvol te zijn, combineer dit altijd met positieve bekrachtiging , educatieve en realistische HootPhish -phishingsimulaties voor het beste effect op eindgebruikers.
1.) Scroll aan de linkerkant naar beneden en klik op Beleid.
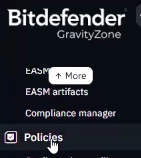
2.) Selecteer het beleid dat u wilt wijzigen, of u kunt een nieuw beleid maken en het bijvoorbeeld 'CyberHoot' noemen.
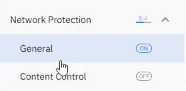
3.) Selecteer Netwerkbeveiliging > Algemeen
4.) Scroll naar beneden tot je Uitsluitingen ziet.
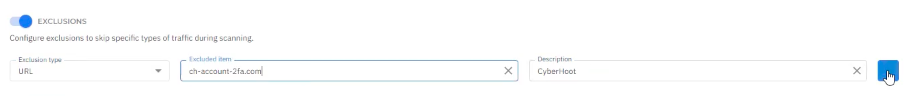
5.) Domeinnamen op de toegestane lijst zetten:
Selecteren Uitsluitingstype als “URL”, voer de domeinnaam in onder Uitgesloten artikelen voeg eventueel een Beschrijving (bijvoorbeeld 'CyberHoot') om u te helpen snel het doel van dat domein te identificeren.
6.) IP-adressen op de toegestane lijst zetten:
Selecteren Uitsluitingstype als “IP/masker”, voer het IP-adres in onder Uitgesloten artikelen voeg eventueel een Beschrijving (bijvoorbeeld 'CyberHoot') om u te helpen snel het doel van dat domein te identificeren.
Voor een lijst met DNS-domeinnamen en IP-adressen van CyberHoot, bezoek deze link: https://cyberhoot.com/howto/cyberhoots-email-ip-adressen-en-hostnamen/
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.