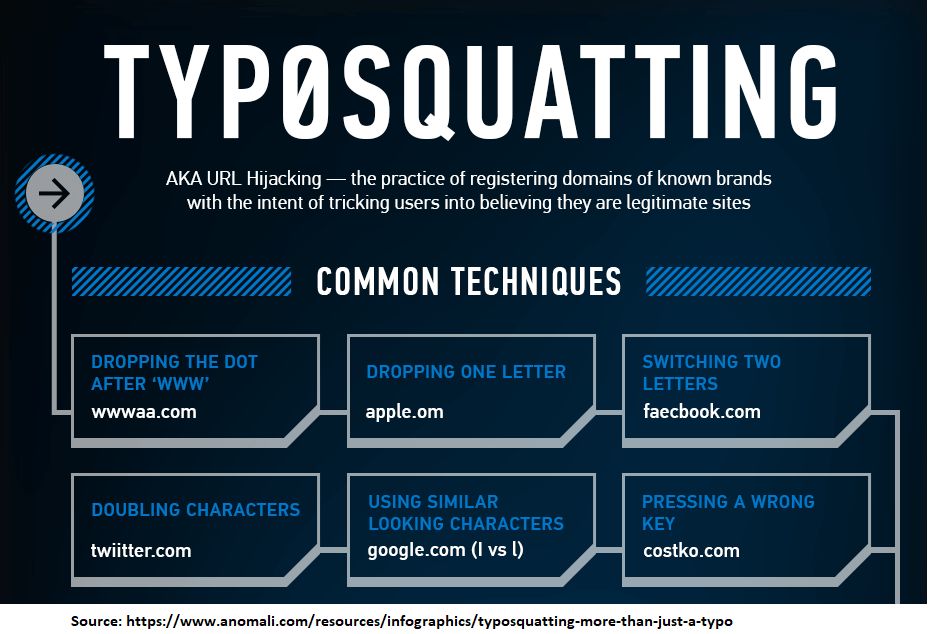
Typosquatting wordt ook wel URL-kaping genoemd. Het is een vorm van cybersquatting die misbruik maakt van fouten, zoals typefouten, die internetgebruikers maken bij het invoeren van een websiteadres in een webbrowser.
Typosquatting wordt vaak gebruikt door hackers bij phishingaanvallen om inloggegevens voor legitieme zakelijke websites te stelen. Dit doen ze door gebruikers om te leiden naar domeinen die op elkaar lijken, zodat ze op een identiek geformatteerde website terechtkomen en vervolgens de inloggegevens aan de hackers geven, die ze vervolgens stelen.
Bijvoorbeeld: kmart.com zou typosquatted kunnen worden door iemand die het domein krnart.com registreert, waarbij de m vervangen wordt door een R en een N. Wanneer je het op deze manier bekijkt, is de gelijkenis opvallend: Kmart.com en Krnart.com
Typosquatting treft mkb-bedrijven op verschillende manieren. Typosquatting speelt vooral een rol bij phishingaanvallen, omdat dit een gemakkelijke manier is voor hackers om uw gegevens, netwerk en bedrijf te compromitteren. Mkb-bedrijven moeten zich zorgen maken over werknemers die inloggegevens verstrekken voor veelgebruikte internetdiensten zoals Amazon, Microsoft en Google, wanneer ze te maken krijgen met typosquatting-aanvallen.
Train uw medewerkers om de URL's in e-mails zorgvuldig te controleren en altijd alert te zijn op typosquatting-aanvallen.
Gerelateerde termen: Hackers , Phishing
Op 13 januari 2020 werden nieuwe typosquatting-aanvallen gemeld door het Amerikaanse cybersecurity-onderzoeksbureau Area 1 Security . Zij meldden dat Burisma, het Oekraïense energiebedrijf dat Hunter Biden betaalde om in hun raad van bestuur te zetelen tijdens de regering-Obama, en het bedrijf dat president Trump door Oekraïense overheidsfunctionarissen liet onderzoeken, succesvol was aangevallen door Russische hackers. Deze hackers registreerden meerdere typosquatting-domeinnamen voor Burisma en haar dochterondernemingen. Hierdoor kon de Russische hackergroep " Fancy Bear " medewerkers van Burisma succesvol benaderen via phishing om in te breken in hun e-mailservers en computersystemen.
Veranderen deze aanvallen het advies van CyberHoot voor het MKB?
Nee. Dat typosquatting-phishingaanvallen op e-mails werken bij bedrijven zoals Burisma, betekent niet dat ze niet ook bij het MKB werken. Elk bedrijf kan het doelwit zijn van phishingaanvallen met typosquatted domeinnamen. We moeten onze medewerkers simpelweg trainen om waakzamer te zijn. Volg dit advies:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

