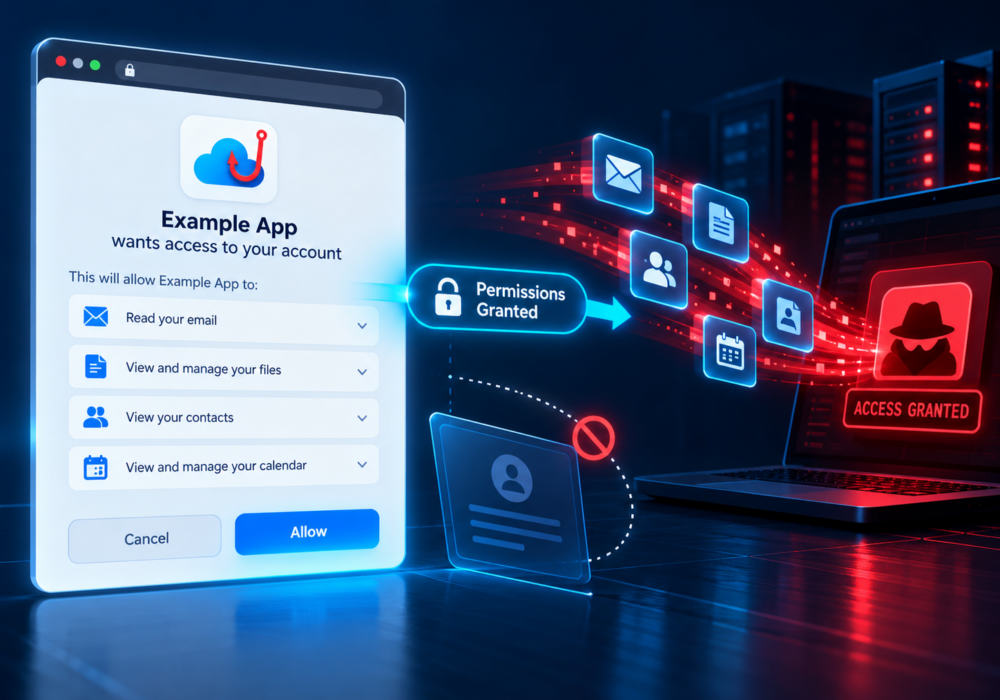
OAuth-toestemmingsphishing is een phishingtechniek waarbij een aanvaller probeert een gebruiker over te halen een kwaadwillende applicatie toestemming te geven om toegang te krijgen tot zijn of haar account of gegevens.
In tegenstelling tot traditionele phishing, zal de aanvaller mogelijk nooit om het wachtwoord van het slachtoffer vragen.
In plaats daarvan kan het slachtoffer worden doorgestuurd naar een legitieme autorisatiepagina van Microsoft, Google of een andere aanbieder. Op deze pagina worden de door een applicatie gevraagde machtigingen weergegeven en wordt de gebruiker gevraagd deze goed te keuren.
De kwaadwillige applicatie kan een betrouwbaar klinkende naam of merkuitstraling hebben, ontworpen om legitiem te lijken.
Als de gebruiker 'Accepteren' of 'Toestaan' selecteert , kan de applicatie een OAuth-token ontvangen dat toegang geeft tot alle informatie of mogelijkheden die zijn goedgekeurd.
Afhankelijk van de verleende machtigingen kan dit betrekking hebben op e-mail, bestanden, contacten, profielinformatie of andere cloudbronnen.
Werknemers zijn achterdochtig geworden ten opzichte van webpagina's die om wachtwoorden vragen. Phishing met OAuth-toestemming vereist dat ze een andere gewoonte aanleren:
Wees voorzichtig met welke applicaties je goedkeurt.
Gebruikers dienen het volgende te bekijken:
Bedrijven moeten ook nagaan welke applicaties van derden aan bedrijfsaccounts zijn gekoppeld en waar nodig de toestemming van gebruikers beperken.
MSP's kunnen klanten helpen bij het configureren van beleid voor applicatietoestemming en het monitoren van verdachte OAuth-applicaties.
Bij het reageren op een gecompromitteerd cloudaccount moeten MSP's verder kijken dan alleen het resetten van wachtwoorden en het volgende onderzoeken:
Een kwaadwillende applicatie kan, afhankelijk van de omgeving en de verleende autorisatie, zelfs na een wachtwoordwijziging van de gebruiker toegang blijven behouden.
Bij moderne phishing wordt niet altijd om je wachtwoord gevraagd.
Soms vraagt de aanvaller je gewoon om op 'Toestaan' te klikken.
Gebruikers dienen app-toegangsschermen met dezelfde voorzichtigheid te benaderen als inlogpagina's.
Extra Reading:
CyberHoot heeft nog een aantal andere bronnen beschikbaar. Hieronder vind je links naar al onze bronnen, je kunt ze gerust bekijken wanneer je maar wilt:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.