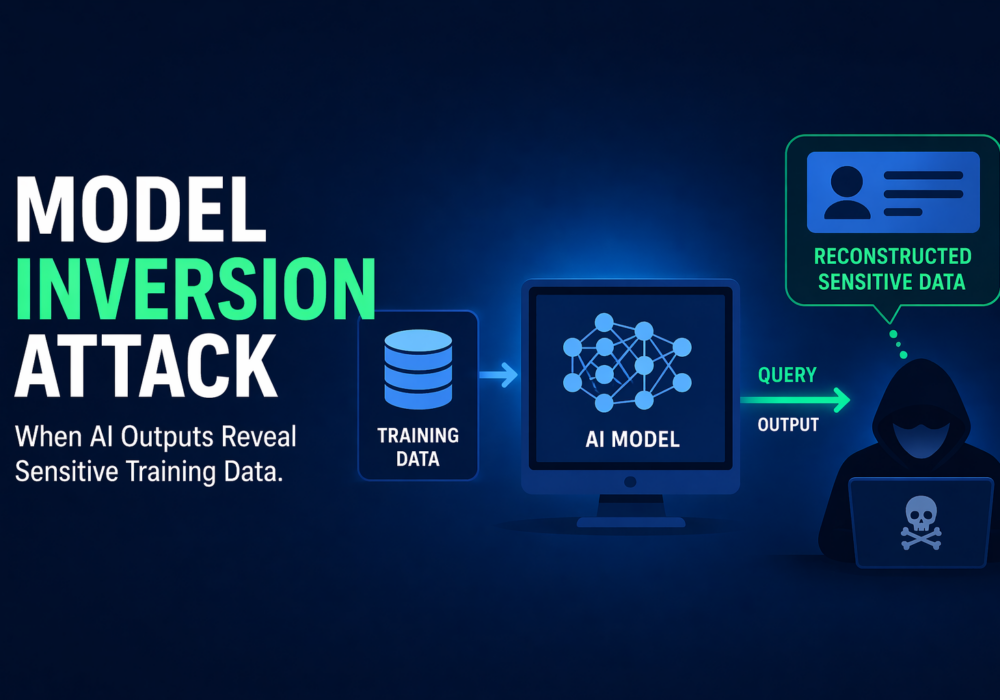
Een modelinversieaanval is een privacyaanval op machine learning waarbij een aanvaller de uitvoer van een model gebruikt om gevoelige informatie over de trainingsgegevens af te leiden, te reconstrueren of te achterhalen. Microsoft beschrijft dit als het achterhalen van privékenmerken die in machine learning-modellen worden gebruikt, inclusief het reconstrueren van privé-trainingsgegevens waartoe de aanvaller geen directe toegang heeft. OWASP beschrijft het op vergelijkbare wijze als het reverse-engineeren van een model om er informatie uit te halen.
Eenvoudiger gezegd steelt de aanvaller niet per se de originele dataset direct. In plaats daarvan bevragen ze het model en analyseren ze de reacties totdat ze gevoelige informatie kunnen achterhalen over de personen, gegevens of brondata die erachter schuilgaan. De OWASP-richtlijnen voor veilige AI-modeloperaties wijzen erop dat modelinversie en -extractie aanvallers in staat kunnen stellen trainingsdata te reconstrueren via inferentievragen, en de taxonomie van NIST voor vijandige machine learning identificeert modelinversie als een erkend privacyrisico in ML-systemen.
Voor kleine en middelgrote bedrijven betekent een modelinversieaanval dat een AI-model dat is getraind op gevoelige bedrijfs-, klant- of werknemersgegevens onbedoeld delen van die gegevens kan onthullen. Dit is vooral relevant wanneer modellen zijn getraind op vertrouwelijke gegevens zoals klantprofielen, HR-gegevens, financiële informatie, medische informatie of bedrijfseigen interne gegevens. De richtlijnen voor dreigingsmodellering van Microsoft noemen modelinversie specifiek als een kwetsbaarheid voor AI-aanvallen, en de privacyrichtlijnen voor AI van IBM bespreken inversieaanvallen ook als een manier waarop gevoelige informatie via machine learning-systemen kan worden blootgesteld.
In de praktijk moeten mkb'ers het volgende begrijpen:
Voor Managed Service Providers (MSP's) zijn modelinversie-aanvallen van belang, zowel voor hun eigen AI-gebruik als voor alle AI-systemen die ze implementeren, beheren of aanbevelen aan klanten. Omdat MSP's vaak in meerdere klantomgevingen werken, kan één zwakke AI-implementatie gevoelige informatie van één of meerdere klanten blootleggen. OWASP adviseert beheersmaatregelen zoals het beperken van de toegang tot modellen en voorspellingen, terwijl de richtlijnen van Microsoft voor AI-dreigingsmodellering wijzen op het risico van het herstellen van privégegevens uit geïmplementeerde modellen.
In de praktijk zouden MSP's het volgende moeten doen:
Een modelinversieaanval is een poging om gevoelige trainingsgegevens te achterhalen door een AI- of machine learning-model te testen. Voor het mkb betekent dit dat vertrouwelijke bedrijfs-, klant- of werknemersinformatie indirect via een model kan lekken. Voor MSP's betekent dit dat AI-systemen zorgvuldig ontworpen, gecontroleerd en beheerd moeten worden, zodat klantgegevens niet via de modellen die ze gebruiken of ondersteunen, openbaar worden gemaakt.
Extra Reading:
CyberHoot heeft nog een aantal andere bronnen beschikbaar. Hieronder vind je links naar al onze bronnen, je kunt ze gerust bekijken wanneer je maar wilt:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.