Melissa-virus

5 februari 2020 | cyber Melissa-virus


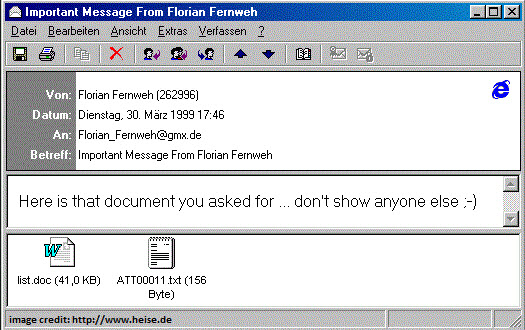
Het Melissa- virus is malware die eind maart 1999 werd verspreid. Een programmeur genaamd David Lee Smith nam een ​​America Online (AOL)-account over en gebruikte dat account om een ​​bestand te plaatsen op een internetnieuwsgroep. In het bericht werden gratis inloggegevens voor websites met erotische content aangeboden, waarbij het bestand als lokmiddel diende. Zodra gebruikers van de website het bestand downloadden en openden, werd een virus op hun computer geïnstalleerd. Het virus hackte het Microsoft Outlook-account van de gebruiker en verstuurde e-mails met hetzelfde schadelijke bestand naar de eerste 50 contacten in de contactenlijst. Dit was een van de eerste grote aanvallen die de aandacht trok, en een van de eerste echte phishingaanvallen . Deze aanval was een voorbode van onze online toekomst, aangezien we vandaag de dag nog steeds worden geplaagd door steeds geavanceerdere vormen van social engineering en phishing.

Wat betekent dit voor mij als eigenaar van een MKB-bedrijf?

Het Melissa-virus heeft bedrijven miljoenen dollars aan schade gekost. Zorg er als bedrijfseigenaar voor dat het cybersecurityprogramma van uw bedrijf de volgende beschermingsmaatregelen omvat:

  1. Train uw medewerkers en zorg voor een robuust bewustwordingsprogramma waarin ze leren hoe ze phishingaanvallen via e-mail, social engineering en veel andere moderne hackeraanvalsmethoden kunnen herkennen en voorkomen.
  2. Zorg ervoor dat uw medewerkers minimaal beleid hebben over informatieverwerking, acceptabel computergebruik en wachtwoorden.
  3. Laat een risicobeoordeling uitvoeren voor uw bedrijf om inzicht te krijgen in de potentiële bedreigingen en kwetsbaarheden waarmee u te maken krijgt. Zodra u een budget hebt vastgesteld, maakt u een herstelplan om de risico's terug te brengen tot een acceptabel niveau.
  4. Test uw medewerkers minimaal elk kwartaal, maar bij voorkeur vaker, met phishingaanvallen.
  5. Zorg ervoor dat u over technische beveiliging beschikt om u te beschermen wanneer uw training en governance u in de steek laten en uw medewerkers op een hackeraanval klikken. Antivirus, spamfiltering, het verwijderen van Beheerdersrechten naar uw Windows-desktops en het implementeren van een Password Manager Dit zijn allemaal sterke startactiviteiten voor bedrijven met een lage cybersecurity-volwassenheid. Naarmate ze volwassener worden, moeten ze aanvullende technische oplossingen toevoegen om hun bescherming te verbeteren.
  6. Ten slotte heeft deze specifieke virusaanval ons geleerd Microsoft VB-scripts niet te vertrouwen. Latere virussen maakten misbruik van macromogelijkheden in MS Office-documenten. Als gevolg hiervan filteren veel bedrijven nu bijlagen die zowel VB-scripts als macro's bevatten om Melissa-achtige risico's te elimineren. De meeste AV-bedrijven en -producten bieden nu bescherming tegen deze aanvallen.

Gerelateerde termen: beheerdersrechten, phishing , social engineering , Trojaans paard , virus

Gerelateerde artikelen: Sextortion-e-mailfraude: laat u niet slachtoffer worden

Bron: FBI-artikel – 20e verjaardag van Melissa Virus

Bekijk deze korte video om meer te weten te komen over de vijf ergste virussen aller tijden:

Doet u genoeg om uw bedrijf te beschermen?

Meld u vandaag nog aan bij CyberHoot en slaap beter, wetende dat uw

Medewerkers zijn cyber getraind en op hun hoede!


Inscrivez-vous dès maintenant !

Laatste blogs

Blijf scherp met het laatste nieuws beveiligingsinzichten

Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Schadelijke browserextensies: hoe u uw browser schoon kunt houden

Schadelijke browserextensies: hoe u uw browser schoon kunt houden

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...

Lees meer

Je agenda heeft een ongenode gast.

Je agenda heeft een ongenode gast.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...

Lees meer

De gepatenteerde phishingtest die zichzelf introduceert

De gepatenteerde phishingtest die zichzelf introduceert

De meeste phishingtests liegen tegen je medewerkers. Deze test zegt eerst hallo! HootPhish vertelt mensen direct: dit is...

Lees meer

