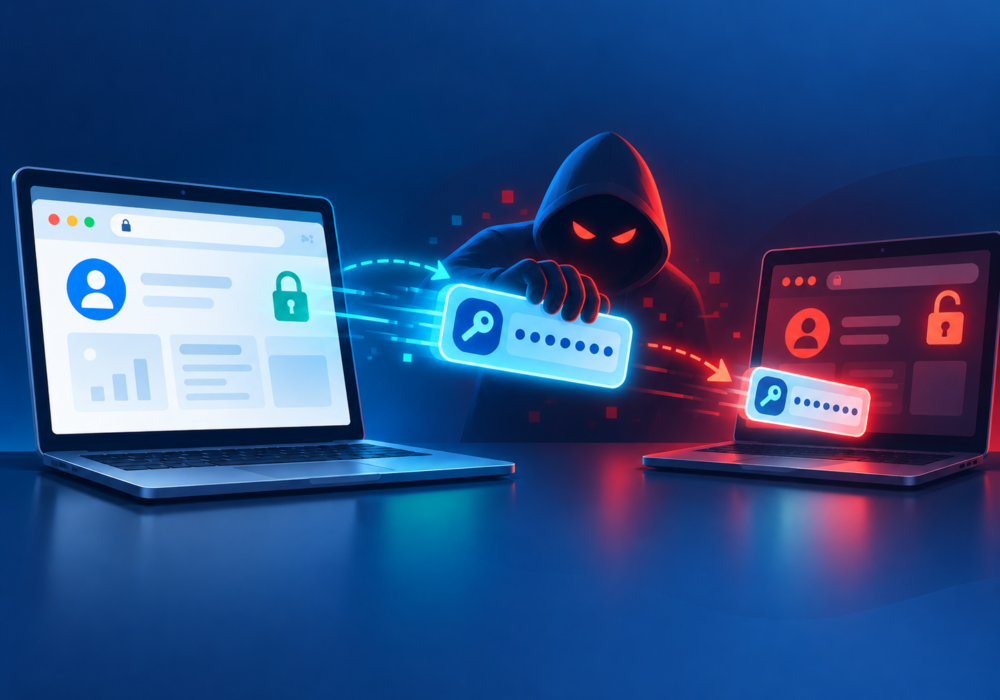
Tokendiefstal is het ongeoorloofd stelen van een digitaal authenticatietoken dat de toestemming van een gebruiker, apparaat of applicatie vertegenwoordigt om toegang te krijgen tot een systeem.
Moderne applicaties gebruiken vaak tokens in plaats van herhaaldelijk gebruikersnamen en wachtwoorden te verzenden. Zodra de authenticatie of autorisatie is voltooid, kunnen tokens blijvende toegang tot services of gegevens mogelijk maken.
Voorbeelden hiervan zijn:
Als een aanvaller een geldig token steelt, kan hij zich mogelijk voordoen als de rechtmatige gebruiker of applicatie.
Microsoft noemt malware en Adversary-in-the-Middle-aanvallen als voorbeelden van technieken die aanvallers kunnen gebruiken om authenticatietokens te bemachtigen.
Tokendiefstal ondermijnt een belangrijke aanname over accountbeveiliging: een aanvaller heeft mogelijk niet altijd je wachtwoord nodig.
Organisaties moeten de apparaten en applicaties beschermen waarop authenticatietokens worden aangemaakt, opgeslagen en gebruikt.
MKB-bedrijven zouden het volgende moeten doen:
Werknemers moeten zich er ook van bewust zijn dat een succesvolle login niet betekent dat een account permanent veilig is.
MSP's beheren vaak identiteitsproviders, cloudplatformen, SaaS-applicaties en beheerdersaccounts voor meerdere organisaties. Daarom is het van bijzonder belang om authenticatietokens te beschermen.
Een gecompromitteerd privilege-token kan een aanvaller toegang geven tot klantsystemen zonder het normale inlogproces te doorlopen.
MSP's dienen in hun procedures voor het reageren op accountcompromittering het intrekken van tokens, het controleren van de sessie, het controleren van de OAuth-applicatie en het onderzoeken van het apparaat op te nemen.
Het monitoren van ongebruikelijk authenticatiegedrag en afwijkend tokengebruik kan ook helpen bij het identificeren van potentiële aanvallen.
Wachtwoorden bewijzen je identiteit tijdens het inloggen. Tokens bewijzen vaak je identiteit daarna.
Moderne identiteitsbeveiliging vereist daarom dat organisaties zowel de inloggegevens als de tokens die na succesvolle authenticatie worden aangemaakt, beschermen. Sterke endpointbeveiliging, moderne authenticatie en effectieve sessie-intrekking zijn allemaal belangrijke verdedigingsmechanismen.
Extra Reading:
CyberHoot heeft nog een aantal andere bronnen beschikbaar. Hieronder vind je links naar al onze bronnen, je kunt ze gerust bekijken wanneer je maar wilt:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.