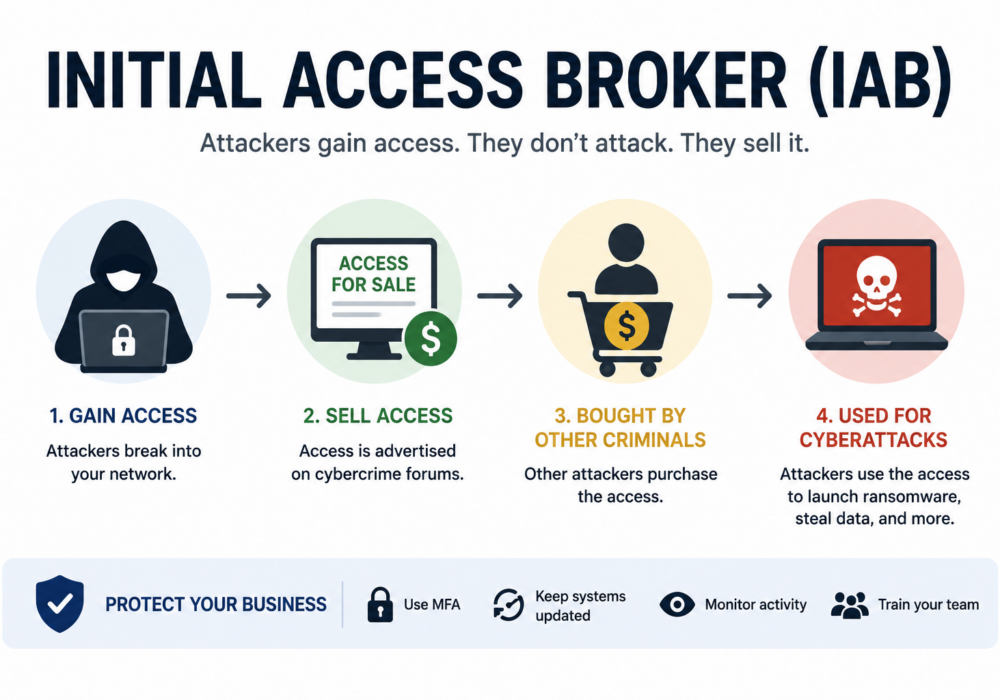
Een Initial Access Broker (IAB) is een cybercrimineel die gespecialiseerd is in het inbreken in organisaties en het vervolgens verkopen van die toegang aan andere cybercriminelen. In plaats van zelf ransomware-aanvallen uit te voeren of gegevens te stelen, richten Initial Access Brokers zich op het verkrijgen van ongeautoriseerde toegang tot netwerken en het verkopen daarvan op illegale cybercriminele marktplaatsen.
Zie een Initial Access Broker als de "makelaar" van cybercriminaliteit; ze plegen niet altijd zelf de uiteindelijke misdaad, maar ze geven wel de sleutels aan iemand die dat wel zal doen.
Een typische Initial Access Broker-bewerking verloopt volgens deze stappen:
Sommige makelaars specialiseren zich in specifieke sectoren of organisaties op basis van omvang, omzet of geografische locatie.
Initial Access Brokers maken vaak gebruik van:
Kleine en middelgrote bedrijven zijn aantrekkelijke doelwitten omdat ze vaak minder beveiligingsmaatregelen hebben en waardevolle bedrijfsgegevens missen.
Als een IAB toegang krijgt, kan de organisatie later het volgende ondervinden:
Veel organisaties realiseren zich pas dat hun netwerktoegang is doorverkocht wanneer een tweede groep de daadwerkelijke aanval uitvoert.
Managed Service Providers (MSP's) zijn bijzonder waardevol omdat één enkele inbreuk toegang kan verschaffen tot tientallen of zelfs honderden klantomgevingen.
Een aangeschaft MSP-account kan aanvallers de volgende mogelijkheden bieden:
Om deze reden behoren MSP-beheerdersaccounts tot de meest gewilde objecten op cybercriminele marktplaatsen.
Organisaties kunnen hun risico verlagen door:
Vroegtijdige detectie is cruciaal, omdat het voorkomen van de eerste inbreuk aanvallers tegenhoudt voordat ze toegang kunnen verkopen.
Hoewel ze vaak samenwerken, hebben ze verschillende rollen:
| Initiële toegangsmakelaar | Ransomware-operator |
|---|---|
| Verkrijgt ongeautoriseerde toegang | Gebruikt die toegang om ransomware te lanceren. |
| Verkoopt toegang aan andere criminelen. | Versleutelt gegevens en eist betaling. |
| Gespecialiseerd in infiltratie | Gespecialiseerd in afpersing. |
| Valt doorgaans veel organisaties aan. | Koopt toegang tot geselecteerde slachtoffers |
Een Initial Access Broker (IAB) is een cybercrimineel die ongeautoriseerde toegang verkrijgt tot organisaties en die toegang vervolgens verkoopt aan andere aanvallers. Voor het mkb betekent dit dat zelfs een ogenschijnlijk kleine beveiligingsfout het startpunt kan zijn voor ransomware, datadiefstal of fraude. Voor MSP's is het risico nog groter, omdat gecompromitteerde beheerdersaccounts aanvallers toegang kunnen geven tot veel klantomgevingen. Sterke authenticatie, continue monitoring en snelle updates zijn essentiële verdedigingsmechanismen tegen IAB's en tonen de voortdurende waarde van cybersecurity aan door bedreigingen te identificeren voordat ze tot incidenten leiden.
Extra Reading:
CyberHoot heeft nog een aantal andere bronnen beschikbaar. Hieronder vind je links naar al onze bronnen, je kunt ze gerust bekijken wanneer je maar wilt:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.