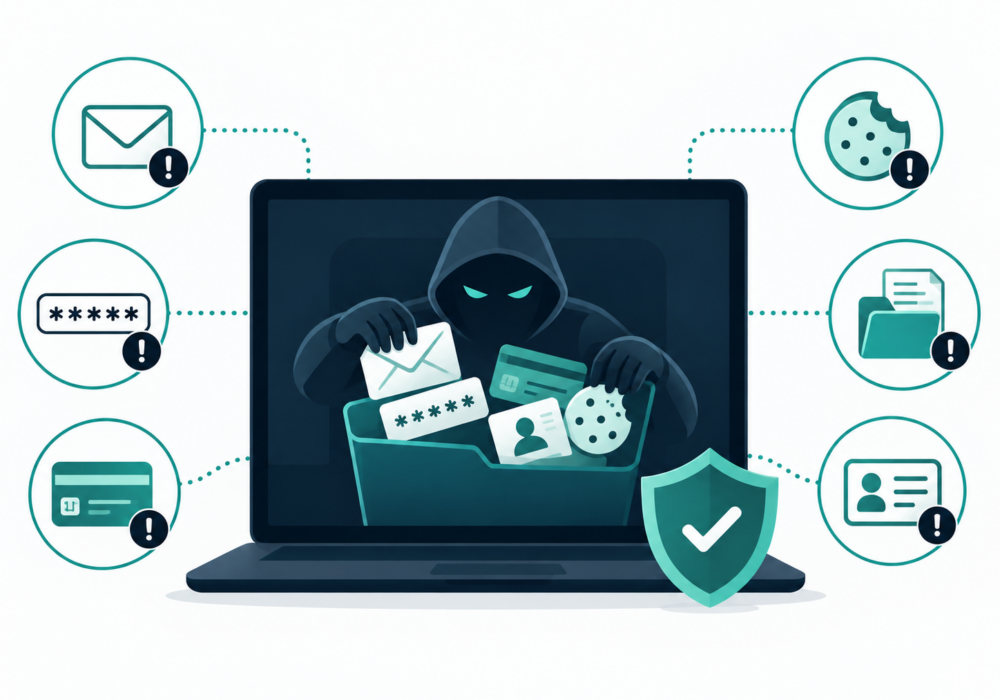
Een infostealer , een afkorting voor informatie-stelende malware, is kwaadaardige software die is ontworpen om stilletjes gevoelige informatie van een computer of ander apparaat te verzamelen en naar een aanvaller te sturen.
In tegenstelling tot ransomware, dat zijn aanwezigheid kenbaar maakt door bestanden te versleutelen of een losgeldeis weer te geven, is een infostealer meestal ontworpen om onopgemerkt te blijven. Het kan webbrowsers, applicaties en lokale opslag doorzoeken naar waardevolle informatie zoals:
Zodra deze informatie is gestolen, kunnen criminelen deze zelf gebruiken of doorverkopen aan andere aanvallers. Een gestolen wachtwoord kan toegang geven tot één account, terwijl een gestolen sessiecookie of authenticatietoken toegang kan verschaffen tot een account waar de gebruiker zich al eerder voor heeft aangemeld.
Infostealers creëren daarom zowel een malwareprobleem als een probleem met de identiteitsbeveiliging.
Kleine en middelgrote bedrijven zijn vaak sterk afhankelijk van cloudapplicaties, webbrowsers en laptops van werknemers. Daardoor is informatie die op deze apparaten is opgeslagen bijzonder waardevol voor aanvallers.
Een enkele geïnfecteerde computer van een medewerker kan toegang verschaffen tot e-mail, Microsoft 365 of Google Workspace, financiële systemen, klantgegevens, cloudopslag of andere bedrijfsapplicaties.
MKB-bedrijven zouden het volgende moeten doen:
Infostealers vormen een extra risico voor Managed Service Providers (MSP's), omdat MSP-technici mogelijk bevoorrechte toegang hebben tot veel klantomgevingen.
Als een infostealer het apparaat van een technicus hackt, kunnen gestolen inloggegevens of tokens een aanvaller mogelijk toegang geven tot beheerdersportalen, tools voor beheer op afstand, cloudomgevingen of klantsystemen.
MSP's zouden extra beveiligingsmaatregelen moeten treffen voor bevoorrechte werkstations en beheerdersaccounts. Endpoint Detection and Response (EDR), applicatiebeheer, sterke browserbeveiliging, phishingbestendige authenticatie, het principe van minimale bevoegdheden en sessiebewaking kunnen allemaal de blootstelling verminderen.
Bij incidentresponsprocedures moet er ook rekening mee worden gehouden dat inloggegevens en actieve sessies mogelijk zijn gestolen wanneer een infostealer wordt ontdekt.
Infostealers hoeven uw bestanden niet te versleutelen om ernstige schade aan te richten. Hun doel is vaak om de digitale informatie te stelen die uw identiteit bewijst.
Het beschermen van eindpunten, browsers, inloggegevens en authenticatiesessies is essentieel om je ertegen te verdedigen.
Extra Reading:
CyberHoot heeft nog een aantal andere bronnen beschikbaar. Hieronder vind je links naar al onze bronnen, je kunt ze gerust bekijken wanneer je maar wilt:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.