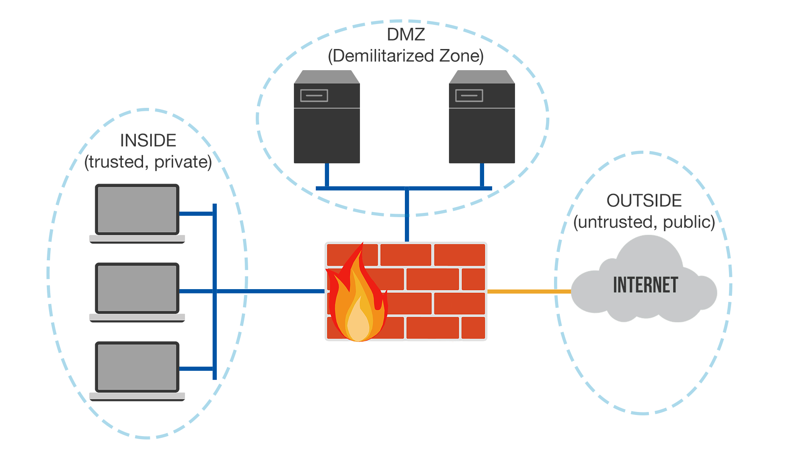
De gedemilitariseerde zone (DMZ) wordt soms ook wel een 'perimeternetwerk' genoemd. Het primaire doel ervan is het toevoegen van een extra beveiligingslaag aan het LAN (Local Area Network) van de organisatie . De DMZ functioneert als een klein, geïsoleerd netwerk dat zich bevindt tussen het internet en het privénetwerk, ofwel het vertrouwde netwerk. In deze DMZ kunnen internetgerichte services worden geplaatst, zoals Secure File Exchange-services, webservers en andere systemen die via internet toegankelijk zijn. Een inbreuk op deze internetgerichte systemen zorgt ervoor dat de bescherming van het interne vertrouwde netwerk behouden blijft en geeft de organisatie en beveiligingsprofessionals de tijd om inbreuken te detecteren en aan te pakken voordat ze verder doordringen in het interne vertrouwde netwerk.
De meeste mkb-bedrijven kunnen zonder DMZ. Als u een accountantskantoor bent en kritieke en gevoelige bestanden met uw klanten moet uitwisselen, is het raadzaam om een beveiligde externe dienst voor bestandsuitwisseling te gebruiken, zoals " Sharefile ", in plaats van zelf een systeem te bouwen en dit in een DMZ te plaatsen. Hetzelfde geldt voor uw website, die gehost moet worden door een serviceprovider buiten de DMZ en het LAN van uw bedrijf.
Bron: Gedemilitariseerde zone in de informatica
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

