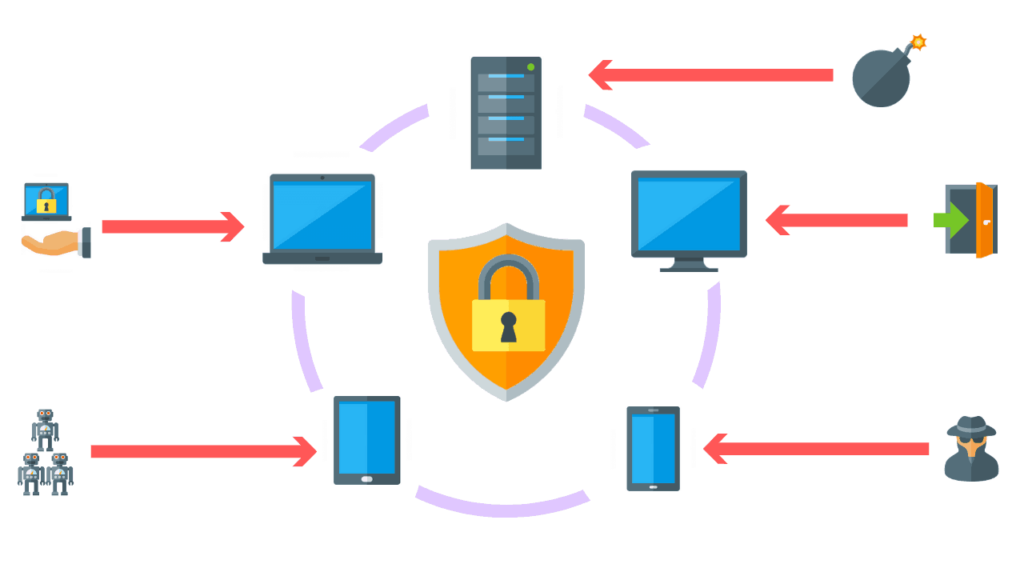
Endpoint Detection and Response (EDR), ook wel Endpoint Detection and Threat Response (EDTR) genoemd, is een endpointbeveiligingsoplossing die continu eindgebruikersapparaten monitort om cyberdreigingen zoals ransomware en malware te detecteren en erop te reageren.
EDR-beveiligingsoplossingen registreren de activiteiten en gebeurtenissen die plaatsvinden op endpoints en hun workloads. Dit biedt beveiligingsteams de inzichten die ze nodig hebben om incidenten te ontdekken die anders misschien over het hoofd zouden worden gezien. Een EDR-oplossing moet continu en volledig realtime inzicht bieden in wat er op endpoints gebeurt.
Een EDR-tool moet geavanceerde mogelijkheden bieden voor het detecteren, onderzoeken en reageren op bedreigingen. Dit omvat onder meer het doorzoeken van incidentgegevens en het sorteren van waarschuwingen, het valideren van verdachte activiteiten, het opsporen van bedreigingen en het detecteren en indammen van schadelijke activiteiten.
EDR-services gaan verder dan traditionele, niet-gecontroleerde antivirussystemen en bieden bijna realtime detectie van kritieke gebeurtenissen en in sommige gevallen een aanval direct stoppen. In andere gevallen slaan EDR-services alarm en automatiseren ze een reactie met directe toegang op afstand om de controle over een potentieel vijandige machine in uw netwerk over te nemen. Sommige leveranciers die hieronder worden vermeld, monitoren op ransomware-aanvallen en suggereren dat ze encryptie-events kunnen onderbreken of voorkomen. Als dit klopt, zou dit een stap verder gaan dan traditionele antivirusoplossingen op de markt, aangezien ze niet altijd een ransomware-event voorkomen. Verschillende populaire leveranciers bieden EDR-functionaliteit aan als standalone producten of als onderdeel van een servicepakket:
Tools voor endpointdetectie en -respons stellen organisaties in staat om endpoints en servers continu te monitoren om potentieel schadelijk gedrag te detecteren en in sommige gevallen te voorkomen. Effectieve EDR-tools kunnen deze gebeurtenissen detecteren en erop reageren om schade aan het endpoint en het bredere netwerk te beperken.
Aanvullende aanbevelingen voor cyberbeveiliging
Daarnaast helpen onderstaande aanbevelingen u en uw bedrijf om veilig te blijven tegen de verschillende bedreigingen waarmee u dagelijks te maken kunt krijgen. Al deze suggesties kunt u verkrijgen door gebruik te maken van de vCISO-programmaontwikkelingsdiensten van CyberHoot.
Al deze aanbevelingen zijn ingebouwd in het CyberHoot-product of de vCISO-services van CyberHoot. Met CyberHoot kunt u uw medewerkers beheren, trainen, beoordelen en testen. Ga naar CyberHoot.com en meld u vandaag nog aan voor onze services. Blijf in ieder geval op de hoogte door u aan te melden voor onze maandelijkse cybersecurity-nieuwsbrieven.
Bronnen:
Extra Reading:
De 10 beste antivirusproducten die u voor uw bedrijf zou moeten overwegen
EDR, XDR en MDR: de verschillen achter de afkortingen begrijpen
Gerelateerde termen:
Beveiligingsevenement- en incidentbeheer (SEIM)
CyberHoot heeft nog een aantal andere bronnen beschikbaar. Hieronder vind je links naar al onze bronnen, je kunt ze gerust bekijken wanneer je maar wilt:
Let op: als u zich wilt abonneren op onze nieuwsbrief, klik dan op een van de bovenstaande links (behalve de infographics) en voer uw e-mailadres in aan de rechterkant van de pagina. Klik vervolgens op ' Stuur mij nieuwsbrieven'.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.