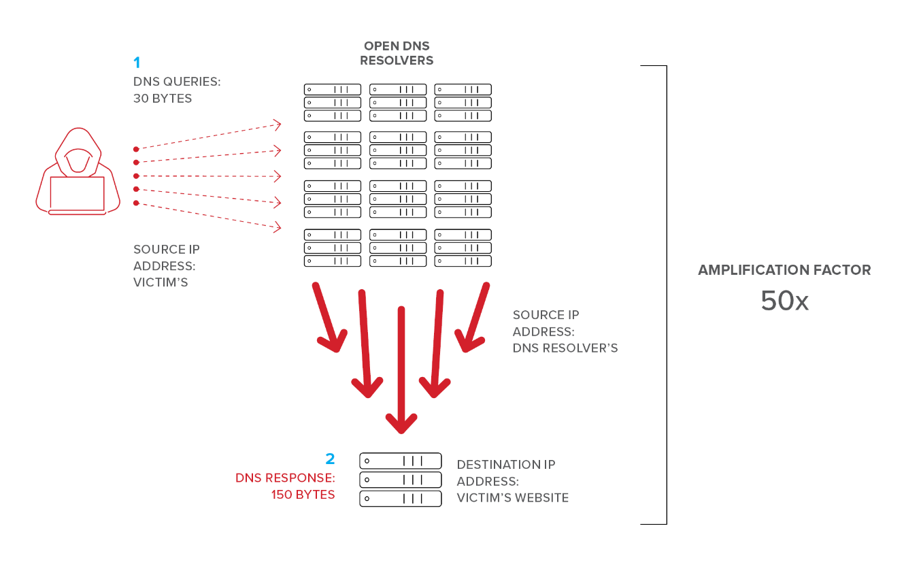
Een DNS-reflectieaanval, ook wel bekend als een DNS-amplificatieaanval, is een vorm van een Distributed Denial of Service (DDoS) -aanval. Bij deze aanval gebruiken hackers open DNS-servers om hun aanvalsverkeer tot wel 100 keer te versterken ten opzichte van het oorspronkelijke bronverkeer. Deze vorm van DDoS-aanval kan 100 MB aan DNS-verzoeken omzetten in 10 GB aan DDoS-verkeer gericht op een online bron. Uiteindelijk kan dit leiden tot een storing voor legitieme gebruikers van het aangevallen systeem of de website.
TCP vereist een 3-weg handshake. Dit verhindert dat de meeste gespoofde TCP-aanvallen werken, omdat de TCP/IP-stack efficiënt RST-pakketten (reset) kan verzenden naar elk onverwacht binnenkomend TCP-handshakeverzoek. DNS gebruikt echter doorgaans geen TCP om te communiceren vanwege de overhead die gepaard gaat met 3-weg handshakes. DNS hecht meer waarde aan efficiëntie en snelheid en maakt daarom gebruik van UDP (User Datagram Packets). Dit is waarom het werkt bij deze DNS-amplificatieaanvallen... omdat de UDP-pakketten geen 3-weg handshake vereisen.
Bij een reflectieaanval worden meerdere vervalste DNS-verzoeken verzonden naar open DNS-servers op internet met behulp van een vervalst bron-IP-adres van de doelcomputer. De ontvangende DNS-servers sturen de gevraagde antwoordgegevens vervolgens naar het vervalste bron-IP-retouradres. Bij deze aanval overspoelen aanvallers de DNS-server met deze gewijzigde verzoeken, waardoor de doelcomputer uiteindelijk overbelast raakt met zoveel UDP-pakketten dat deze niet langer kan reageren op legitieme vragen. Maar niet altijd. UDP-verwerking is efficiënt. Daarom zijn er veel vervalste verbindingen nodig. Maar wat als we de aanval op de een of andere manier zouden kunnen VERSTERKEN?
Dit is waar hackers sluw te werk gaan. Ze veranderen de reflectie-aanval van een klein antwoord van 1 antwoord van de DNS-servers naar het opvragen van het volledige ZONE-bestand voor een grote DNS-site. Dit is waar een verzoek met 30 bytes aan data kan worden versterkt om een DNS-server te dwingen te reageren met 100 keer zoveel data in de antwoordpakketten.
Bij DNS-amplificatie- en reflectieaanvallen kunnen hackers die een klein aantal botnetwerksystemen besturen , hun aanvalsverkeer honderd keer versterken om een overweldigende hoeveelheid data naar de doelmachine te sturen en deze offline te halen.
Wacht even. Dit is misschien een bittere pil om te slikken. In 25 jaar cybersecurity heeft CyberHoot niet veel van deze DDOS-aanvallen op het mkb meegemaakt. Het staat niet in de top 20 van aanvallen die Verizon in hun DBIR beschrijft. Dat het mogelijk is, maakt het nog niet waarschijnlijk. Als u te maken krijgt met een DDOS-aanval zoals deze, moet u onmiddellijk een leverancier van DDOS-beveiliging uit de onderstaande lijst inschakelen en een van hun on-demand oplossingen implementeren. Het zal duurder zijn om in een noodgeval in te stellen, maar als u nooit wordt aangevallen, hoeft u nooit te betalen.
Imperva | NetScout | Akamai | CloudFlare | Radware
Gerelateerde termen: Botnetwerken, Botbeheerders en Botmasters , Distributed Denial of Service (DDoS)
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Stel je voor: je rijdt op de snelweg, zo'n 20 km/u boven de maximumsnelheid, net als de rest van het verkeer. Even verderop moet je remmen...
Lees meer
Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

