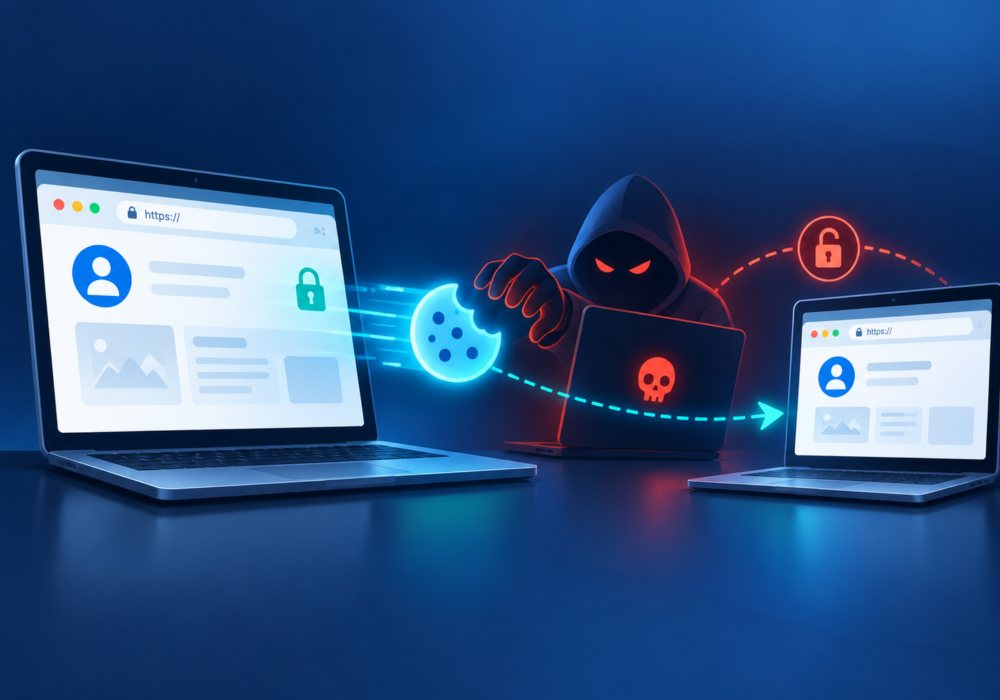
Sessiecookie-diefstal vindt plaats wanneer een aanvaller een browsercookie steelt die wordt gebruikt om een geauthenticeerde sessie met een website of online dienst te onderhouden.
Nadat een gebruiker succesvol is ingelogd, plaatsen veel websites een sessiecookie in de browser. Deze cookie stelt de website in staat de gebruiker te herkennen tijdens het navigeren op de site, zonder dat de gebruiker herhaaldelijk zijn gebruikersnaam, wachtwoord en MFA-code hoeft in te voeren.
Als een aanvaller een geldige sessiecookie verkrijgt en deze succesvol hergebruikt, kan de dienst de aanvaller beschouwen als de reeds geauthenticeerde gebruiker.
Dit maakt het stelen van sessiecookies bijzonder gevaarlijk, omdat sommige aanvallen kunnen plaatsvinden nadat MFA al is voltooid.
Aanvallers kunnen proberen sessiecookies te stelen met behulp van:
MITRE ATT&CK documenteert specifiek het stelen van websessiecookies als een techniek voor toegang tot inloggegevens, omdat deze kunnen worden gebruikt om als geauthenticeerde gebruiker toegang te krijgen tot online diensten.
MKB-bedrijven moeten er niet van uitgaan dat MFA een account onkwetsbaar maakt.
MFA blijft uiterst belangrijk, maar aanvallers richten zich steeds vaker op wat er na de authenticatie gebeurt. Het beschermen van browsers en apparaten is daarom een cruciaal onderdeel van de beveiliging van cloudaccounts.
Bedrijven moeten:
MSP's moeten inzicht hebben in de diefstal van sessiecookies, omdat gecompromitteerde cloud-identiteiten veelvoorkomende doelwitten zijn bij aanvallen waarbij zakelijke e-mail wordt gecompromitteerd en andere identiteitsgerelateerde aanvallen worden uitgevoerd.
Bij een verdacht Microsoft 365-, Google Workspace- of SaaS-account moet het wijzigen van het wachtwoord niet automatisch als het einde van de oplossing worden beschouwd.
Technici dienen actieve sessies, authenticatietokens, aanmeldactiviteit, apparaten, MFA-methoden en verdachte applicatietoegang te evalueren.
Een sessiecookie kan fungeren als een tijdelijk bewijs dat een gebruiker al is ingelogd.
Als een aanvaller dat bewijs steelt, heeft hij het wachtwoord van het slachtoffer mogelijk niet meer nodig. Sterke endpointbeveiliging, moderne authenticatie en effectieve sessie-intrekking zijn allemaal belangrijke verdedigingsmechanismen.
Extra Reading:
CyberHoot heeft nog een aantal andere bronnen beschikbaar. Hieronder vind je links naar al onze bronnen, je kunt ze gerust bekijken wanneer je maar wilt:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.