Het Cybersecurity Maturity Model Certification (CMMC) is een systeem van nalevingsniveaus dat de overheid, met name het Ministerie van Defensie (DoD) , helpt te bepalen of een organisatie over de beveiligingsmaatregelen beschikt om veilig te werken met gecontroleerde ongeclassificeerde informatie ( CUI ) of andere bedrijfskritische gegevens. Bedrijven die met het DoD willen samenwerken, moeten CMMC-gecertificeerd zijn en voldoen aan specifieke CMMC-voorschriften. CMMC begon met vijf certificeringsniveaus, maar zoals hieronder weergegeven, zijn deze met de release van CMMC 2.0 in januari 2022 teruggebracht tot drie unieke niveaus, zoals hieronder beschreven.
Niveau 1 is wat de meeste bedrijven al zouden moeten hebben bereikt; dit omvat basisbeveiligingssystemen, wachtwoordhygiëne en antivirussoftware . Niveau 3 omvat proactieve methoden om bedreigingen te detecteren en te beperken voordat ze zich voordoen, evenals systemen en processen om de infrastructuur te controleren, lacunes te identificeren en te verhelpen. Een niveau 3-systeem wordt continu geoptimaliseerd.
CMMC-certificering is vereist voor organisaties die met DoD-informatie werken. Als de organisatie met CUI werkt, is mogelijk alleen een Level 2-machtiging of lager nodig. Als de organisatie met vertrouwelijke informatie werkt, is waarschijnlijk een Level 3-machtiging nodig.
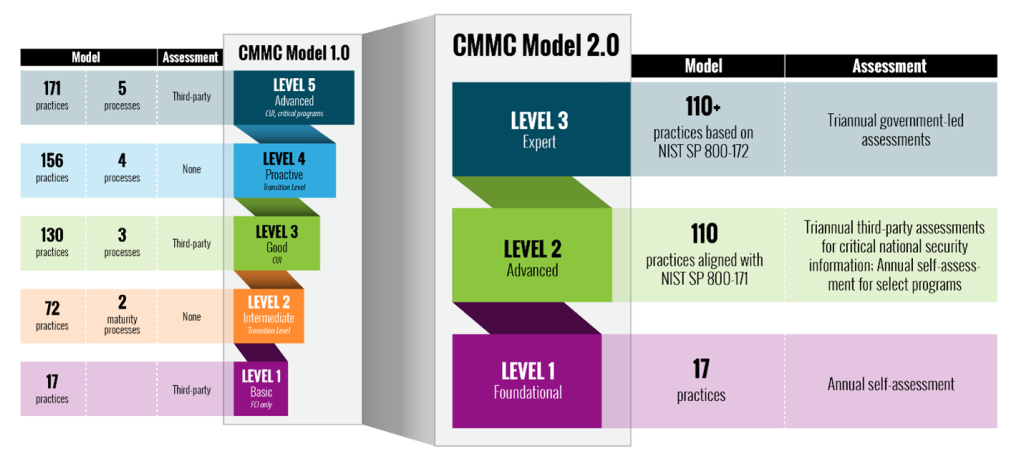
Als u geïnteresseerd bent in samenwerking met de overheid, heeft uw organisatie mogelijk CMMC-naleving nodig. De CMMC-nalevingsvereisten variëren per contract. Veel contracten vereisen slechts Level 1 of Level 2-naleving, maar sommige contracten vereisen Level 3.
Ook als u niet bij de overheid werkt, maar van plan bent om in de toekomst in de defensie-industrie te gaan werken, is het raadzaam om uw CMMC-traject te starten. Velen schatten dat het 12 tot 18 maanden kan duren voordat een organisatie CMMC-gereedheidsniveau 2 bereikt, en langer voor niveau 3.
U dient ook een CMMC-consultant in te schakelen om u te helpen bij de voorbereiding. Er zijn veel paden die u kunt bewandelen en die tot een doodlopende weg leiden. Andere beslissingen binnen CMMC-naleving moeten nog worden genomen – met name wie zelf Level 2-naleving mag certificeren en wie gecertificeerd moet worden door een erkende certificeringsinstelling.
De basisprincipes van CMMC-compliance hebben betrekking op proactieve en consistente best practices voor beveiliging, gebaseerd op NIST 800-171-controledoelstellingen. Dit zijn controles waar de meeste organisaties zich op zouden moeten richten voor een sterk, diepgaand cybersecurityprogramma en gewoonweg gemoedsrust.
De onderstaande aanvullende aanbevelingen helpen uw organisatie op het juiste pad richting CMMC-naleving.
Aanvullende aanbevelingen voor cyberbeveiliging
Daarnaast helpen onderstaande aanbevelingen u en uw bedrijf om veilig te blijven tegen de verschillende bedreigingen waarmee u dagelijks te maken kunt krijgen. Al deze suggesties kunt u verkrijgen door gebruik te maken van de vCISO-programmaontwikkelingsdiensten van CyberHoot.
Al deze aanbevelingen zijn ingebouwd in het CyberHoot-product of de vCISO-services van CyberHoot. Met CyberHoot kunt u uw medewerkers beheren, trainen, beoordelen en testen. Ga naar CyberHoot.com en meld u vandaag nog aan voor onze services. Blijf in ieder geval op de hoogte door u aan te melden voor onze maandelijkse cybersecurity-nieuwsbrieven.
Bronnen:
Extra Reading:
Het beveiligen van de defensie-industriële basis
CyberHoot heeft nog een aantal andere bronnen beschikbaar. Hieronder vind je links naar al onze bronnen, je kunt ze gerust bekijken wanneer je maar wilt:
Let op: als u zich wilt abonneren op onze nieuwsbrief, klik dan op een van de bovenstaande links (behalve de infographics) en voer uw e-mailadres in aan de rechterkant van de pagina. Klik vervolgens op ' Stuur mij nieuwsbrieven'.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

