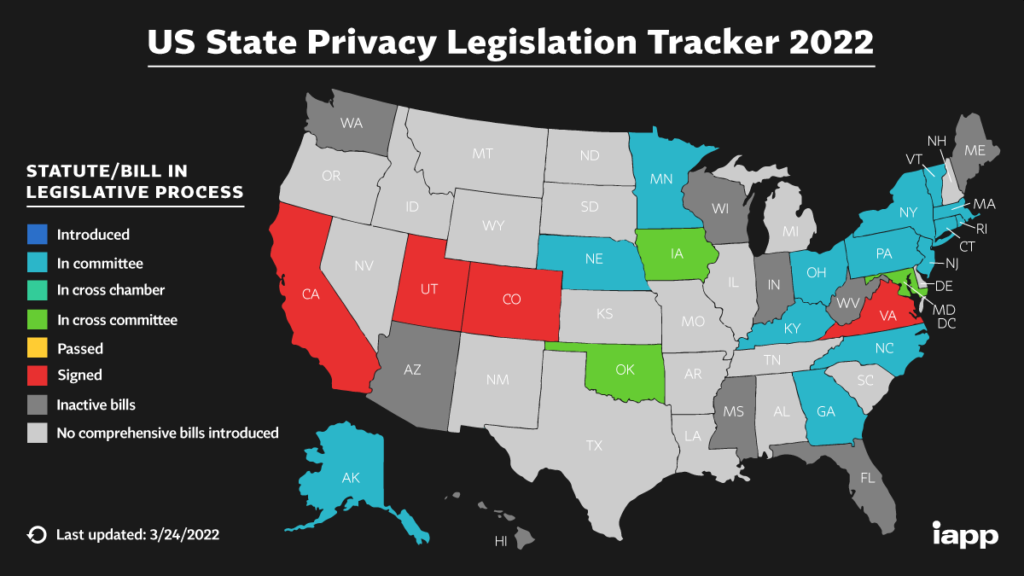
De privacywetgeving is de afgelopen twee jaar aanzienlijk uitgebreid met de publicatie en handhaving van de Algemene Verordening Gegevensbescherming (AVG) van de EU. In januari 2020 treedt de California Consumer Privacy Act (CCPA) in werking in Californië, met vergelijkbare vereisten als de AVG. Andere staten, waaronder Texas, New York, Washington en Massachusetts, volgen dit voorbeeld. De privacywetgeving van de EU en Californië probeert onze persoonlijke gegevens te beschermen door bepaalde rechten te verlenen. Deze rechten stellen ons in staat de gegevens die bedrijven over ons bewaren te beheren via "Data Privacy Requests". Deze verzoeken kunnen onder andere het recht omvatten om bedrijven het volgende te laten doen:
Helaas hebben bedrijven zich niet goed voorbereid op deze verzoeken. Wereldwijd worstelen bedrijven met het verwerken van AVG-gegevensbeschermingsverzoeken van EU-inwoners. Amerikaanse bedrijven met privégegevens van inwoners van Californië haasten zich met het ontwikkelen van processen om vanaf 1 januari 2020 te kunnen voldoen aan gegevensbeschermingsverzoeken van inwoners van Californië.
Zou het niet ironisch zijn als de volgende golf van privacyschendingen voortkwam uit verzoeken om gegevensbescherming door hackers onder deze wetgeving? Dit is precies het probleem dat CyberHoot met deze wetgeving ziet. Bedrijven hebben nog geen robuuste, multifactoriële processen voor "verzoeken om gegevensbescherming" ontwikkeld die de identiteit van elke aanvrager verifiëren!
Verrassing, verrassing: een Britse onderzoeker genaamd James Pavur meldde in augustus 2019 in een Black Hat-briefing dat bedrijven hem, na 150 "verzoeken om inzage in de privacygegevens" van zijn vrouw te hebben ingediend, haar gegevens hadden toegestuurd:
Belangrijk is dat Pavur geen documenten, handtekeningen of e-mailadressen heeft vervalst. Hij gebruikte in alle gevallen zijn eigen inloggegevens, handtekening en e-mailaccount om deze gegevens op te vragen. Bedrijven hebben zijn identiteit simpelweg niet geverifieerd. Stel je nu eens voor wat een hacker die handtekeningen en documenten vervalst en inbreekt in je e-mailaccount, zou kunnen doen? CyberHoot heeft een paar voorspellingen voor je.
CyberHoot suggereert niet dat Google en Facebook gemakkelijk te misleiden zijn om je privégegevens prijs te geven. Andere bedrijven die je gegevens hebben, zijn echter nog niet voorbereid om deze verzoeken te verwerken. CyberHoot daagt bedrijven uit om veilige verificatieprocessen te ontwikkelen voordat hackers je op deze nieuwe en gruwelijk ironische manier uitbuiten.
Auteur, Craig, medeoprichter – CyberHoot
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Zelfs voordat Claude Code maakte...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.