In een verontrustende ontwikkeling voor Android-gebruikers hebben cybersecurity-experts een nieuwe malwarecampagne ontdekt, genaamd FireScam. Deze malware is vermomd als een premiumversie van de Telegram-app. Het doel is om gegevens te stelen en op afstand de controle over geïnfecteerde apparaten te verkrijgen.
De timing van deze FireScam-aanval op nietsvermoedende (en mogelijk onbekende) Telegram-gebruikers had niet slechter kunnen zijn. In de VS heeft de Federal Bureau of Investigations (FBI) de bevolking gewaarschuwd om te stoppen met het gebruik van sms en mobiele netwerken en in plaats daarvan over te stappen op versleutelde communicatie via beveiligde netwerken zoals WhatsApp of Signal . Sommigen zullen echter ongetwijfeld overstappen op Telegram (waarvan de veiligheid hier en hier al in twijfel is getrokken ), in de hoop dat dit beter is dan sms. Helaas lijkt het, gezien deze aanval en de twijfelachtige beveiligingspraktijken, niet veilig.
Simpel gezegd is de FireScam-aanval perfect getimed om gebruikers uit te buiten die op zoek zijn naar veiligere communicatieplatforms, in reactie op de waarschuwing van de FBI, maar niet zeker weten welke opties ze kunnen vertrouwen. Laten we eens kijken wat FireScam is, hoe het werkt en hoe u zich ertegen kunt beschermen.
FireScam is een kwaadaardige Android-malware die zich voordoet als Telegram. Eenmaal geïnstalleerd, kan het gevoelige informatie stelen, gebruikersactiviteiten monitoren en zelfs toegang krijgen tot privégegevens op je apparaat. Door zijn misleidende aard vormt het een aanzienlijke bedreiging, vooral voor gebruikers die apps downloaden van onofficiële bronnen.
FireScam gebruikt klassieke phishingtechnieken om slachtoffers te verleiden de neppe Telegram-app te downloaden. Zo verloopt de aanval:
Het grootste gevaar van FireScam schuilt in de mogelijkheid om eruit te zien en zich te gedragen als de echte Telegram-app. Veel gebruikers merken pas dat ze een namaakversie gebruiken als hun accounts of apparaten gehackt zijn. De mogelijkheid van de malware om zich via phishinglinks te verspreiden vergroot ook het bereik, waardoor talloze gebruikers gevaar lopen.
Om uzelf te beschermen tegen FireScam, moet u waakzaam zijn en goede cybersecuritypraktijken toepassen:
De FireScam-malwarecampagne benadrukt de risico's van het downloaden van apps van onofficiële bronnen. De slimme vermomming als Telegram laat zien hoe cybercriminelen misbruik maken van vertrouwen om de beveiliging van eindgebruikers te schenden.
Ironisch genoeg worden gebruikers in hun zoektocht naar veilige communicatie het slachtoffer van FireScam, een kwaadaardige kopie van de toch al twijfelachtige beveiliging van Telegram. Tegelijkertijd omzeilen ze door de FBI aanbevolen platforms zoals Signal en WhatsApp.
Blijf veilig online door vertrouwde app stores te gebruiken, bronnen te verifiëren en op de hoogte te blijven (zoals door dit artikel te lezen). Bescherm je apparaat en persoonlijke gegevens tegen bedreigingen zoals FireScam. Blijf cybercriminelen een stap voor en blijf alert om veilig te blijven.
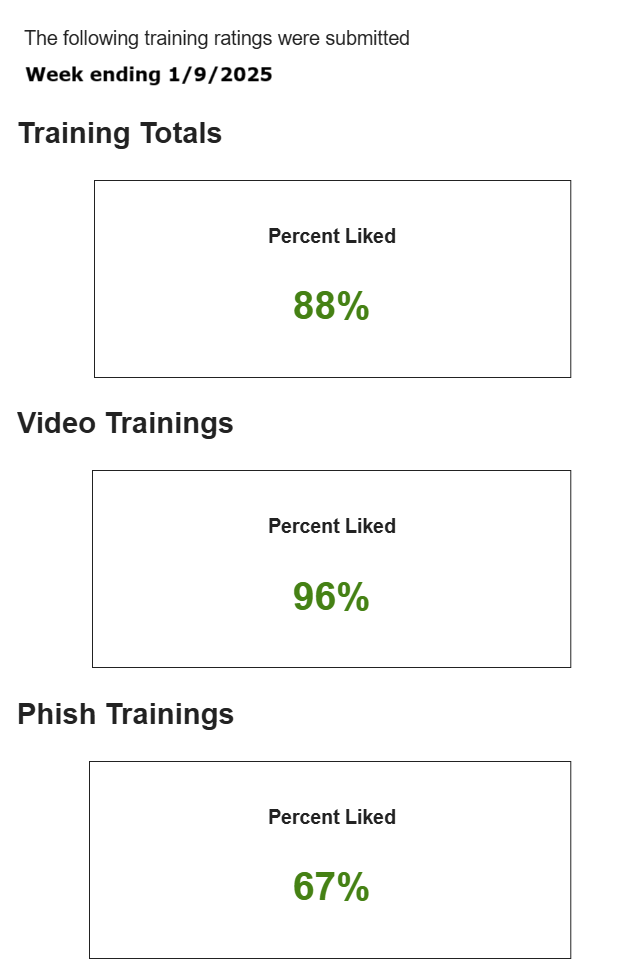
De bovenstaande trainingsbeoordelingen gelden voor alle feedback die CyberHoot heeft ontvangen in de week die eindigde op 9 januari 2025. Dit vertegenwoordigt ongekend positieve beoordelingen voor bewustmakingsvideo's en, nog belangrijker, onze phishingsimulaties met positieve bekrachtiging. Vergeleken met bijna 0% voor traditionele phishingtests met nep-e-mails.
~~~~~~~~~~~~~~~~~~~
Nog niet klaar om je aan te melden, maar wil je meer weten? Neem deel aan onze maandelijkse webinar voor een demo van CyberHoot, stel vragen en ontdek wat er nieuw is. Klik op het groene vakje hieronder om je aan te melden. Je wilt het, ik voel het!
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meer
De meeste phishingtests liegen tegen je medewerkers. Deze test zegt eerst hallo! HootPhish vertelt mensen direct: dit is...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.