Eerder blogartikel: Blogartikel over de LastPass-inbreuk en update 2 (12-24-2022)
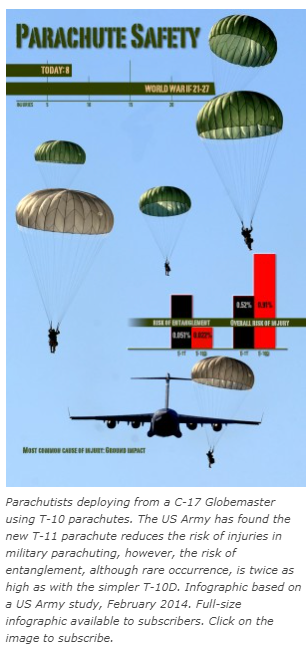
Tijdens een recente groepsdiscussie waaraan CyberHoot deelnam over het datalek bij LastPass, maakte Bradley Gross een vergelijking tussen de productie van parachutes en wachtwoordbeheer. Parachutefabrikanten hebben een lage risicotolerantie, maar produceren desondanks parachutes. Zo zijn wachtwoordmanagers ook te vergelijken met parachutes die je digitale identiteit beschermen. Net zoals bij parachutespringen, waar een reserveparachute, noodtraining en het correct opvouwen van de parachute essentieel zijn voor succes, is het gebruik van een wachtwoordmanager cruciaal voor de bescherming van je identiteit, die anders verwoestende gevolgen kan hebben.
Het gebruik van een wachtwoordbeheerder is essentieel in de huidige, verbonden wereld. In het geval van een kritieke storing, zoals de LastPass-inbreuk, is het echter cruciaal om onze criteria voor het selecteren van een wachtwoordbeheerder en de manier waarop we de oplossing gebruiken, te evalueren. Het is belangrijk om de implementatie van onze gekozen oplossing te onderzoeken om de goede werking ervan te garanderen en te trainen op noodsituaties, aangezien geen enkele software perfect is. Het kiezen van de best mogelijke fabrikant is ook essentieel. Dit blogartikel beschrijft de criteria van CyberHoot voor het selecteren van een wachtwoordbeheerder die u kunt gebruiken voor uw bedrijf of uw Managed Services Provider (MSP).
CyberHoot heeft ervoor gekozen over te stappen op een nieuw wachtwoordbeheerplatform en heeft besloten geen specifieke wachtwoordmanager meer aan te bevelen. Deze beslissing is genomen na overleg met verschillende cybersecurity-experts, waaronder Bruce Sneider , Brad Deflin van TotalDigitalSecurity en Jeremy Gosney , een beveiligingsonderzoeker bij Yahoo. Zij adviseerden ook om LastPass te verlaten na het recente beveiligingslek en de gebrekkige communicatie hierover. Het kiezen van het juiste platform en de juiste leverancier kan echter lastig zijn. Hoe maak je dan de juiste keuze?
CyberHoot heeft tijdens dit laatste evenement veel geleerd over PM-oplossingen. We hebben de vele uitdagingen onderzocht waarmee deze leveranciers te maken hebben. Ze zijn echt vergelijkbaar met Parachute-fabrikanten. Daarom raadt CyberHoot u aan om onze criteria te volgen bij het kiezen van uw PM-tool:
Bij het doornemen van de reviews van wachtwoordmanagers door ZDNet, Toms Guide en PC Magazine vonden we geen verwijzingen naar de cruciale criteria dat leveranciers onafhankelijke beveiligingsaudits, applicatiebeveiligingsbeoordelingen of penetratietests van hun cloudarchitectuur hebben laten uitvoeren. Om de parachute-analogie nog een keer te gebruiken: zou u kiezen voor een parachutefabrikant die zegt "vertrouw ons maar, wij weten wat we doen", of voor een fabrikant die jaarlijks door meerdere onafhankelijke audits ISO 9000- gecertificeerd is?
CyberHoot ging daarom op zoek naar leveranciersreferenties voor deze software-audits en testreviews op hun websites. Hieronder vindt u links naar reviews, audits, beoordelingen en tests van externe PM-leveranciers. Lees deze zorgvuldig door, want ze zijn niet allemaal gelijkwaardig. Veel PM-leveranciers maakten geen melding van deze test- en auditmethode voor hun product of architectuur.
CyberHoot benadrukt nogmaals dat, gezien de uitdagingen rondom LastPass, criterium nummer 1 hierboven uw basisbeslissing moet zijn voordat u doorgaat met criterium 2, 3 en 4 bij het kiezen van uw wachtwoordbeheerder.
1Password Beveiligingsaudits van derden
Beveiligingsaudits door derden voor Keeper (zoek naar audits)
Bitwarden audits en naleving door derden
MSP's moeten hun klanten ondersteuning bieden voor wachtwoordmanagers. Wanneer de fabrikant faalt, moet uw Master Services Agreement (MSA) u beschermen tegen aansprakelijkheid. Zorg ervoor dat u met elk van uw klanten een MSA heeft die de juiste bescherming biedt tegen een mogelijke 'chute failure' van een softwarefabrikant. Stop niet met skiduiken, maar zorg ervoor dat u voorbereid bent op alle eventualiteiten.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

