14 januari 2020: Microsoft heeft vandaag de maandelijkse patches uitgebracht, waaronder drie kritieke beveiligingsproblemen van ernstgraad 1 die onmiddellijke aandacht vereisen. Bedrijven dienen het proces voor het beheer van kwetsbaarheidswaarschuwingen te starten om deze waarschuwingen te prioriteren en zo snel mogelijk patches te installeren. Beschouw dit speciale blogbericht van CyberHoot als een zeer ongebruikelijke situatie en neem zo snel mogelijk de juiste maatregelen. Ter vergelijking: al mijn bronnen op het gebied van cybersecurity geven hetzelfde advies. Overheidsinstanties die toezicht houden op cybersecurity, zoals CISA, hebben voor deze kwetsbaarheden pas hun tweede noodrichtlijn ooit uitgevaardigd. Dit is ernstig.
CryptoAPI-spoofingkwetsbaarheid – CVE-2020-0601: Deze kwetsbaarheid treft alle machines met 32- of 64-bits Windows 10-besturingssystemen, inclusief Windows Server-versies 2016 en 2019.
Kwetsbaarheden in Windows RD Gateway en Windows Remote Desktop Client – CVE-2020-0609, CVE-2020-0610 en CVE-2020-0611: Deze kwetsbaarheden treffen Windows Server 2012 en nieuwer. Daarnaast treft CVE-2020-0611 ook Windows 7 en nieuwer.
In dit deel van het advies worden de mogelijke gevolgen beschreven als deze kwetsbaarheden worden misbruikt.
CryptoAPI-spoofingkwetsbaarheid – CVE-2020-0601:
Kwetsbaarheden in Windows RD Gateway en Windows Remote Desktop Client – CVE-2020-0609, CVE-2020-0610 en CVE-2020-0611:
Inderdaad. [ Poeh! ] Deze kwetsbaarheden werden voor het eerst ontdekt en rechtstreeks aan Microsoft gemeld door de NSA. Dit betekent dat we slechts een zeer korte periode hebben om deze patches toe te passen zonder een groot risico op een beveiligingslek.
Een heel klein internettijdsbestek kan echter dagen of weken duren.
Door de patches die Microsoft vandaag heeft uitgebracht te analyseren, kunnen kwaadwillenden snel achterhalen welke code is gewijzigd. De patches zijn als een schatkaart voor hackers, die via wijzigingen in de broncode en reverse engineering de kwetsbaarheid kunnen vinden. Vervolgens zetten ze die kwetsbaarheid in voor misbruik . Er is op dit moment een race gaande tussen staten en hackergroepen om deze kwetsbaarheden te identificeren en te misbruiken. We hebben nog dagen, misschien wel weken, voordat deze kwetsbaarheden worden ingezet en uw systemen gaan exploiteren.
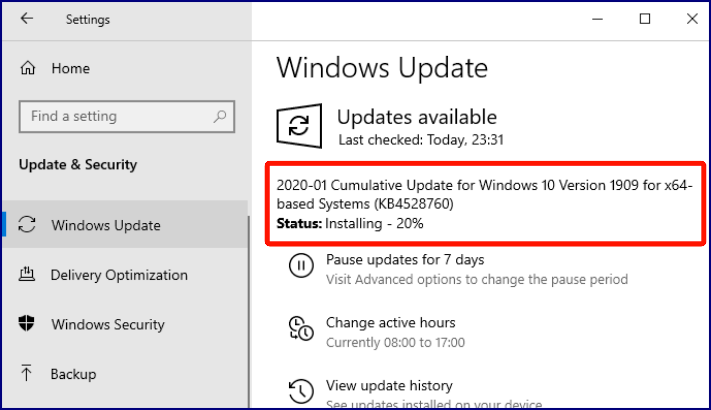
Uw Windows-versienummer kan variëren, maar dit is de update die u nodig hebt: ga naar Instellingen > Update & beveiliging > Windows Update.
https://cyber.dhs.gov/ed/20-02/
https://www.us-cert.gov/ncas/alerts/aa20-014a
Brian Krebs Cybersecurity Nieuwsblog
Sophos Cybersecurity Blog – Kritieke kwetsbaarheden van Microsoft = Nu patchen
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

