Ian Beer, cybersecurityonderzoeker (en white-hat hacker) van Google's Project Zero, publiceerde in december 2020 een artikel waarin hij uiteenzette hoe hackers in nabijgelegen iPhones kunnen inbreken om persoonlijke gegevens te stelen. De kwetsbaarheid maakt gebruik van een zwakte in Apple's draadloze connectiviteitsprotocol Apple Wireless Direct Link (AWDL), vereist geen interactie met het slachtoffer en resulteert in volledige controle over een ongepatchte iPhone. Ter verdediging van Apple: ze hebben deze kwetsbaarheid gepatcht in iOS 13.1.1x en Mac OS 10.15.3x.
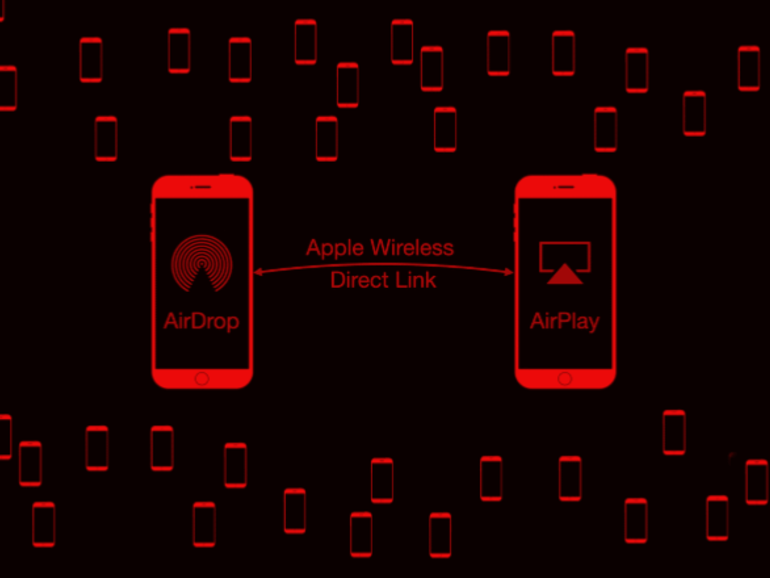
AWDL staat voor 'Apple Wireless Direct Link' en is een netwerkprotocol waarmee Apple-apparaten – iPhones, iPads, Macs en Apple Watches – gegevens met elkaar kunnen delen. De kans is groot dat je als Apple-gebruiker talloze keren per dag verbinding maakt met of zelf verbinding maakt met dergelijke peer-to-peer-netwerken, zonder dat je het beseft. AWDL wordt gebruikt voor het delen van bestanden via AirDrop, muziek via AirPlay, het delen van video's via ' Sidecar ' en zelfs bij het beantwoorden van een telefoongesprek op je Apple Watch. Zelfs als je deze functies niet gebruikt, maar mensen in de buurt wel, kan je apparaat onbewust verbinding hebben gemaakt met een AWDL-netwerk dat zij gebruikten. Deze Google-onderzoeker liet niets aan het toeval over en zocht naar een kwetsbaarheid in het AWDL-protocol. Hierdoor kon hij AWDL in minder dan twee minuten op elke iPhone inschakelen en het apparaat vervolgens volledig exploiteren.
Het artikel van Beer eindigt met een korte video (hieronder) waarin te zien is hoe hij een foto van zijn telefoon steelt met behulp van een hackkit die in de aangrenzende kamer is opgesteld:
Wi-Fi houdt in dat je verbinding maakt met een netwerk. Thuis sluit je een Wi-Fi-toegangspunt (router) aan op je modem, waarmee je je Wi-Fi-netwerk creëert. De router zendt een netwerknaam uit en accepteert clients op een specifiek kanaal. Deze met een wachtwoord beveiligde Wi-Fi-netwerken hebben encryptie en andere beveiligingsmaatregelen om de veiligheid van gebruikers te waarborgen. Apple's AWDL vereist niet dat gebruikers zich op hetzelfde met een wachtwoord beveiligde netwerk bevinden om een peer-to-peer-verbinding tot stand te brengen. AWDL heeft geen ingebouwde encryptie en mist andere basisbeveiligingsfuncties, waardoor deze kwetsbaarheid mogelijk is.
Beer merkte op dat met de juiste engineering en hardware, zodra AWDL is ingeschakeld, een volledige exploit binnen enkele seconden kan worden uitgevoerd. Beer is van mening dat er waarschijnlijk betere technieken zijn om AWDL in te schakelen zonder zijn brute-force-aanval te gebruiken . Belangrijk is dat deze kwetsbaarheid zich als een worm kan verspreiden ; een apparaat dat is geëxploiteerd, kan vervolgens zelf worden gebruikt om andere apparaten waarmee het in contact komt te exploiteren.
Beer heeft deze kwetsbaarheid maanden geleden al aan Apple gemeld en deze is inmiddels verholpen. Als je je iPhone in 2020 hebt geüpdatet, ben je veilig voor deze hack. Smartphonegebruikers dienen altijd de volgende stappen te volgen om de kans te verkleinen dat ze slachtoffer worden:
Bronnen:
Aanvullende metingen:
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Stel je voor: je rijdt op de snelweg, zo'n 20 km/u boven de maximumsnelheid, net als de rest van het verkeer. Even verderop moet je remmen...
Lees meer
Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

