Dit artikel beschrijft de stappen die u direct moet nemen wanneer u wordt aangevallen door deze vorm van aanval... iets wat ik de "Domino-aanval" noem. Deze aanval kent verschillende fases die hackers achter elkaar benutten. Onderbreek de reeks zo vroeg mogelijk met ontwijkende acties en goede training door medewerkers met behulp van tools zoals CyberHoot. Zo leren ze phishingaanvallen herkennen en hun wachtwoorden strikt beschermen! Bent u geïnteresseerd in het trainen van uw medewerkers? Bezoek dan de trainingswebsite CyberHoot.com en wij brengen u in contact met een van onze resellers.
Fase 1 van de 'Domino Breach' :
Een klant, Finance@IronCladCookware.com, ontving een e-mail van een leverancier waarmee ze regelmatig zaken doen. In de e-mail werd hen gevraagd een met een wachtwoord beveiligde factuur te controleren in Google Docs, Dropbox of een andere online locatie. Hoewel dit ongebruikelijk was, was het een belangrijke leverancier waarmee we regelmatig samenwerken, dus we hebben braaf aan het verzoek voldaan. Het bleek echter dat het e-maildomein van de leverancier slechts één letter afweek (bijvoorbeeld: een e-mail van Twirlstool.com kan afkomstig zijn van Twrlstool.com – er ontbreekt een i). De website waarop we inlogden, stal de gebruikersnaam en het wachtwoord van een van onze medewerkers. De hackers scanden nu elk uniek e-mailadres in elke map van de gehackte mailbox binnen ons bedrijf.
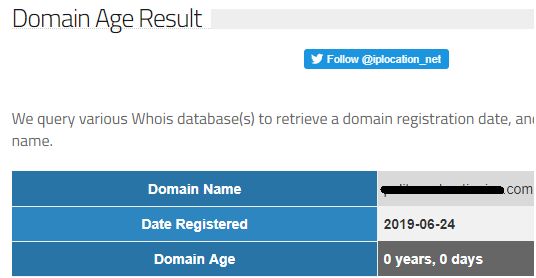
Fase 2: De tweede dominosteen valt (een vergelijkbare domeinnaam wordt geregistreerd)
In de onderstaande schermafbeelding hebben hackers vandaag een lookalike-domeinnaam geregistreerd voor gebruik in Fase 3. Dit domein lijkt sterk op het domein van het beoogde bedrijf en zal worden gebruikt als uitvalsbasis voor deze aanvallen.
Fase 3: De derde dominosteen – Vertrouwensrelaties uitbuiten
De hacker stelt vervolgens een reeks onschuldige maar effectieve e-mails samen, bedoeld om misbruik te maken van de vertrouwensrelatie die u hebt met uw leveranciers, klanten, familie en vrienden. Deze e-mails worden verzonden vanuit een nep-e-mailaccount. In mijn fictieve voorbeeld: Finance@IroncldCookware.com wordt gebruikt in plaats van Finance@IroncladCookware.com om inloggegevens te stelen via e-mails naar adressen die zich in het oorspronkelijke gehackte e-mailaccount van IroncladCookware.com bevinden. De effectiviteit van deze aanval schuilt in het feit dat de naam van de afzender hoogstwaarschijnlijk door de ontvanger wordt herkend en geaccepteerd als een legitieme gebruiker. De aanval heeft daardoor een grotere kans van slagen.
Fase 4: Er beginnen meerdere dominostenen op uw contacten te vallen
De hackers zullen daar niet stoppen. Laat de e-mailaccountinbraken maar beginnen... de meeste mensen klikken snel op een e-mail van iemand die ze herkennen, zonder erbij na te denken. Minder mensen zullen inloggegevens verstrekken om een factuur, openstaand saldo of andere plausibele financiële transactie te bekijken... wat leidt tot steeds meer bedrijven die het slachtoffer worden van een inbraak en steeds meer bedrijven die het doelwit zijn van een aanval. Dit staat bekend als het domino-effect.
Hierbij wat praktisch advies over hoe u uzelf kunt beschermen en hoe u de dominostenen voor kunt blijven als uw bedrijf deelneemt aan een van deze gebeurtenissen!
Stap #1: Stel snel een antwoordmail op en verstuur deze onmiddellijk naar alle contactpersonen om hen te informeren over het valse domein en de gerichte aanvallen.
Stap 2: Doe onderzoek naar de internetprovider van de nieuw geregistreerde domeinnaam en dien een klacht in over een phishingaanval vanaf een vergelijkbare domeinnaam. Vraag om de domeinnaam onmiddellijk te verwijderen.
Tijd is essentieel. In de praktijk beginnen de aanvalsmails te stromen naar al uw leveranciers, klanten, vrienden en familie zodra een look-alike domein is geregistreerd en klaar voor gebruik. De dominostenen vallen wanneer de mensen die u en uw naam vertrouwen op de valse factuur of het inlogverzoek klikken en zich gecompromitteerd voelen.
Het is een belangrijke en tijdgevoelige eerste stap om die waarschuwing naar iedereen te sturen die je maar kunt bedenken.
De overige stappen moeten in volgorde van toenemende bescherming worden genomen. Niet al deze maatregelen kosten geld. Sommige bieden een zeer effectieve bescherming (denk aan MFA ).
Basis bescherming:
Verbeterde bescherming:
Geavanceerde bescherming:
Oproep tot actie:
Basisbeveiliging is essentieel voor alle bedrijven. Neem vandaag nog contact op met CyberHoot om in contact te komen met een reseller die uw medewerkers de nodige training kan bieden om de Domino-aanval af te weren. Voorkomen is beter dan genezen. Klik hier voor meer informatie over hoe u zich kunt beschermen tegen soortgelijke bedreigingen zoals een e-mailhack.
Volg deze instructies van CyberHoot om uw gehackte e-mailaccount te herstellen.
Craig, medeoprichter – CyberHoot
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.